📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

آیا VDI واقعاً امن است؟ بهترین شیوههای احراز هویت برای VMware Horizon و Citrix
زیرساخت دسکتاپ مجازی یا VDI یکی از راهکارهای محبوب سازمانها برای مدیریت متمرکز محیطهای کاری و افزایش بهرهوری کارکنان است. با این حال، سوال مهمی که همواره ذهن مدیران فناوری اطلاعات را به خود مشغول میکند این است: آیا این فناوری به اندازه کافی ایمن است؟ امنیت در محیطهای مجازی چالشهای خاص خود را دارد و انتخاب روش مناسب احراز هویت نقشی کلیدی در محافظت از دادههای حساس ایفا میکند.
پلتفرمهای پیشرو مانند VMware Horizon و Citrix Virtual Apps and Desktops امروزه در بسیاری از سازمانها مورد استفاده قرار میگیرند. این محیطها با وجود مزایای فراوان، بدون پیادهسازی لایههای امنیتی قوی، میتوانند به نقطه ضعفی برای نفوذ مهاجمان تبدیل شوند. در این مقاله به بررسی جامع امنیت VDI و بهترین شیوههای احراز هویت برای این محیطها خواهیم پرداخت.
مرتضی اسدی، شرکت رهسا
4 دقیقه مطالعه | 1 تیر 1405
فهرست مطالب
چالشهای امنیتی در محیطهای دسکتاپ مجازی
زیرساخت دسکتاپ مجازی به کاربران اجازه میدهد از هر مکان و با هر دستگاهی به محیط کاری خود دسترسی پیدا کنند. این انعطافپذیری در عین مزیت، خطرات امنیتی خاص خود را به همراه دارد. دسترسی از راه دور به معنای افزایش سطح حمله و احتمال بیشتر برای نفوذ غیرمجاز است.
یکی از اصلیترین نگرانیها، تکیه بر رمز عبور ساده برای ورود به محیط VDI است. مهاجمان با استفاده از تکنیکهای مختلف مانند حملات Brute Force، فیشینگ، یا سرقت اعتبارنامه میتوانند به حسابهای کاربری دست پیدا کنند. زمانی که یک مهاجم موفق به ورود به محیط VDI شود، دسترسی گستردهای به منابع سازمانی خواهد داشت و میتواند آسیبهای جدی وارد کند.
علاوه بر این، محیطهای مجازی اغلب به منابع حساسی مانند پایگاه دادهها، سرورهای فایل و سیستمهای داخلی متصل هستند. نفوذ به یک دسکتاپ مجازی میتواند دری به سوی کل شبکه سازمانی باشد. این موضوع اهمیت پیادهسازی احراز هویت چندعاملی و مکانیزمهای امنیتی پیشرفته را دوچندان میکند.
اهمیت احراز هویت چندعاملی در VMware Horizon
VMware Horizon یکی از پیشروترین راهکارهای VDI در بازار است که توسط سازمانهای بزرگ و متوسط مورد استفاده قرار میگیرد. این پلتفرم قابلیتهای گستردهای برای مدیریت دسکتاپهای مجازی ارائه میدهد، اما امنیت آن به شدت به نحوه پیکربندی احراز هویت بستگی دارد.
پیادهسازی احراز هویت چندعاملی در Horizon به معنای افزودن لایههای اضافی امنیت است. کاربران علاوه بر رمز عبور، باید فاکتور دیگری مانند رمز یکبار مصرف، توکن سختافزاری یا احراز هویت بیومتریک را نیز ارائه دهند. این رویکرد حتی در صورت سرقت رمز عبور، از دسترسی غیرمجاز جلوگیری میکند.
VMware از استانداردهای مختلف احراز هویت مانند RADIUS، SAML و OpenID Connect پشتیبانی میکند. سازمانها میتوانند راهکارهای احراز هویت خود را با این پلتفرم یکپارچه کنند. برای مثال، استفاده از سامانه احراز هویت فوآس که از رمز یکبار مصرف پشتیبانی میکند، میتواند امنیت ورود به Horizon را به طور قابل توجهی افزایش دهد.
یکی از مزایای استفاده از احراز هویت دوعاملی در VMware، سازگاری با دستگاههای متنوع است. کاربران میتوانند از رمزیابهای سختافزاری یا اپلیکیشنهای موبایل برای تولید کدهای یکبار مصرف استفاده کنند. این انعطافپذیری به سازمانها اجازه میدهد راهکاری متناسب با نیازها و بودجه خود انتخاب کنند.
بهترین روشهای احراز هویت برای Citrix Virtual Apps
Citrix نیز مانند VMware، یکی از غولهای صنعت مجازیسازی است. Citrix Virtual Apps and Desktops به سازمانها امکان ارائه برنامهها و دسکتاپهای مجازی را میدهد. امنیت این محیط نیز مستلزم استفاده از مکانیزمهای احراز هویت قوی است.
Citrix Gateway نقشی حیاتی در کنترل دسترسی به منابع مجازی ایفا میکند. این درگاه امکان یکپارچهسازی با سیستمهای احراز هویت چندعاملی را فراهم میآورد و میتواند به عنوان لایه امنیتی اول عمل کند. پیکربندی صحیح Gateway تضمین میکند که تنها کاربران مجاز به منابع سازمانی دسترسی پیدا کنند.
یکی از روشهای موثر، استفاده از Time-based One-Time Password یا TOTP است. این رویکرد با تولید کدهای شش رقمی که هر 30 ثانیه تغییر میکنند، امنیت بالایی ارائه میدهد. کاربران میتوانند این کدها را از طریق دستگاههای رمزیاب یا اپلیکیشنهای موبایل دریافت کنند. مزیت TOTP نسبت به روشهایی مانند پیامک، استقلال از شبکه تلفن همراه و عدم امکان رهگیری است.
برای سازمانهایی که به دنبال حداکثر امنیت هستند، پیادهسازی احراز هویت مبتنی بر استاندارد FIDO2 گزینهای عالی است. سامانه احراز هویت نشانه که بر پایه این استاندارد کار میکند، احراز هویت بدون رمز عبور و مبتنی بر کلید رمزنگاری را ممکن میسازد. در این روش، کلید خصوصی هرگز دستگاه کاربر را ترک نمیکند و احتمال سرقت آن تقریباً به صفر میرسد.
مقایسه روشهای مختلف احراز هویت برای VDI
انتخاب روش مناسب احراز هویت برای محیط VDI نیازمند درک تفاوتهای میان گزینههای موجود است. هر روش مزایا و معایب خاص خود را دارد و انتخاب بهینه به عوامل مختلفی بستگی دارد.
رمز عبور ساده، ضعیفترین روش احراز هویت است. مهاجمان با روشهای مختلف میتوانند رمزهای عبور را به دست آورند. حملات فیشینگ، بدافزارهای ثبت کلیدهای تایپ شده و حملات لغتنامهای تنها برخی از تهدیدات هستند. اتکا صرف به رمز عبور برای دسترسی به محیطهای حساس VDI، توصیه نمیشود.
احراز هویت دوعاملی مبتنی بر پیامک گزینه بهتری است، اما همچنان آسیبپذیریهایی دارد. حملات SIM Swap، رهگیری پیامکها در شبکه تلفن همراه و تاخیر در دریافت کد، از جمله مشکلات این روش هستند. برای محیطهای VDI که نیاز به دسترسی سریع و مطمئن دارند، پیامک ممکن است گزینه ایدهآل نباشد.
رمزیابهای سختافزاری امنیت بسیار بالاتری نسبت به پیامک ارائه میدهند. این دستگاهها کدهای یکبار مصرف را بدون نیاز به اتصال به شبکه تولید میکنند. دستگاههای رمزیاب برای کاربرانی که به صورت مرتب به VDI دسترسی پیدا میکنند، سرمایهگذاری ارزشمندی هستند. دوام بالا، عدم نیاز به باتری در برخی مدلها و قابلیت اطمینان، از ویژگیهای این دستگاهها است.
احراز هویت مبتنی بر FIDO2، پیشرفتهترین و امنترین روش موجود است. این استاندارد با حذف کامل رمز عبور و استفاده از رمزنگاری کلید عمومی، حملات فیشینگ را غیرممکن میسازد. کاربران میتوانند با استفاده از توکنهای فایدو یا بیومتریک دستگاه خود، به سرعت و با امنیت بالا وارد محیط VDI شوند.
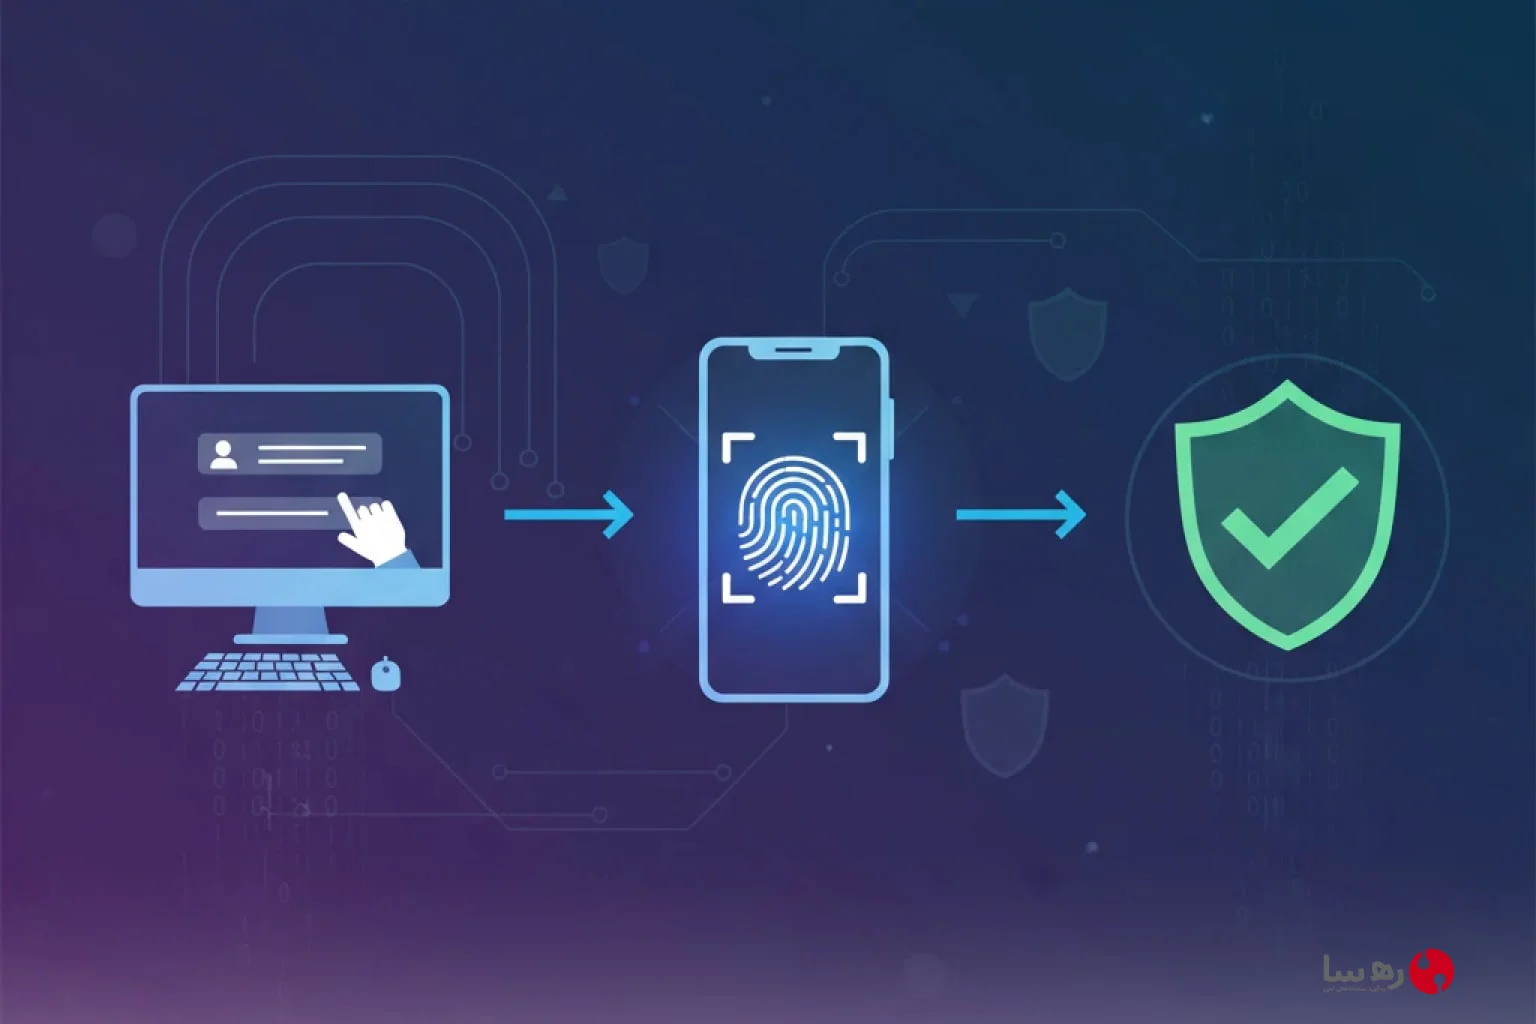
پیادهسازی عملی احراز هویت امن در VDI
تئوری احراز هویت چندعاملی مفید است، اما پیادهسازی عملی آن نیاز به برنامهریزی و اجرای دقیق دارد. سازمانها باید گام به گام پیش بروند تا اطمینان حاصل کنند که راهکار انتخابی با نیازهای واقعی آنها سازگار است.
اولین گام، ارزیابی وضعیت موجود و شناسایی نقاط ضعف است. تیم امنیت باید بررسی کند که کدام کاربران به منابع حساس دسترسی دارند و چه سطحی از احراز هویت در حال حاضر استفاده میشود. این تحلیل کمک میکند اولویتبندی صحیحی برای پیادهسازی انجام شود.
انتخاب راهکار مناسب احراز هویت، گام بعدی است. سازمان باید تصمیم بگیرد که آیا از رمزیابهای سختافزاری، نرمافزارهای موبایل یا ترکیبی از هر دو استفاده کند. عواملی مانند تعداد کاربران، بودجه، سطح امنیت مورد نیاز و راحتی استفاده باید در نظر گرفته شوند.
یکپارچهسازی راهکار احراز هویت با پلتفرم VDI، مرحله حساسی است. VMware Horizon و Citrix هر دو از استانداردهای مختلفی مانند RADIUS و SAML پشتیبانی میکنند. تیم فنی باید مطمئن شود که سامانه احراز هویت به درستی با این پلتفرمها ارتباط برقرار میکند. تست کامل قبل از استقرار نهایی، از بروز مشکلات جلوگیری میکند.
آموزش کاربران نیز نقشی کلیدی در موفقیت پروژه ایفا میکند. کارکنان باید بدانند چگونه از رمزیاب یا روش احراز هویت جدید استفاده کنند. برگزاری جلسات آموزشی، ارائه راهنماهای گام به گام و پشتیبانی فنی در روزهای اول، به پذیرش سریعتر سیستم جدید کمک میکند.
نقش مدیریت دسترسی ممتاز در امنیت VDI
کاربران با دسترسیهای بالا مانند مدیران سیستم، هدف اصلی مهاجمان هستند. حسابهای ممتاز با دسترسی به منابع حساس و توانایی ایجاد تغییرات در سیستم، باید با دقت بیشتری محافظت شوند. مدیریت دسترسی ممتاز یا PAM، رویکردی است که امنیت این حسابها را تضمین میکند.
در محیطهای VDI، مدیران اغلب نیاز به دسترسی از راه دور به سرورها و دستگاههای شبکه دارند. این دسترسیها باید با دقت کنترل و ثبت شوند. استفاده از راهکارهای PAM امکان نظارت بر فعالیتهای مدیران، محدود کردن دسترسی به منابع خاص و ایجاد گزارشهای تفصیلی را فراهم میآورد.
احراز هویت چندعاملی برای حسابهای ممتاز الزامی است. حتی اگر سازمان برای کاربران عادی از روشهای سادهتر استفاده کند، مدیران باید از قویترین روشهای موجود بهره ببرند. استفاده از توکنهای سختافزاری یا احراز هویت بیومتریک برای این گروه، توصیه میشود.
سیستمهای PAM همچنین قابلیت تغییر خودکار رمز عبور را دارند. این ویژگی تضمین میکند که حتی اگر یک رمز عبور فاش شود، تنها برای مدت کوتاهی قابل استفاده باشد. ترکیب این قابلیت با احراز هویت چندعاملی، لایههای دفاعی قدرتمندی ایجاد میکند.
چالشهای پیادهسازی و راهکارهای عملی
پیادهسازی احراز هویت پیشرفته در محیطهای VDI با چالشهایی همراه است. درک این موانع و آماده بودن برای رویارویی با آنها، کلید موفقیت پروژه است.
یکی از رایجترین چالشها، مقاومت کاربران در برابر تغییر است. کارکنان ممکن است از اضافه شدن مرحله جدید در فرآیند ورود ناراضی باشند و آن را زمانبر بدانند. برای غلبه بر این مشکل، سازمان باید مزایای امنیتی را به وضوح توضیح دهد و نشان دهد که راهکار جدید چگونه از اطلاعات شخصی و سازمانی آنها محافظت میکند.
هزینه پیادهسازی نیز میتواند نگرانی باشد، خصوصاً برای سازمانهای کوچک و متوسط. با این حال، وقتی هزینه یک نقض امنیتی را در نظر بگیریم که میتواند به میلیونها تومان برسد، سرمایهگذاری در احراز هویت چندعاملی منطقی به نظر میرسد. سازمانها میتوانند با شروع از گروههای کوچک و گسترش تدریجی، هزینهها را مدیریت کنند.
پیچیدگی فنی یکپارچهسازی نیز چالش دیگری است. نه همه تیمهای فنی تجربه کار با پروتکلهای RADIUS یا SAML را دارند. مشاوره با متخصصان یا استفاده از خدمات پیادهسازی تخصصی میتواند این مسیر را هموارتر کند. تامینکننده راهکارهای احراز هویت معمولاً مستندات و پشتیبانی فنی لازم را ارائه میدهند.
مدیریت دستگاههای گم شده یا خراب نیز نیاز به برنامهریزی دارد. اگر کاربری رمزیاب خود را گم کند یا تلفن همراهش خراب شود، چه اتفاقی میافتد؟ داشتن فرآیند بازیابی واضح و امن، این نگرانی را برطرف میکند. کدهای بازیابی یا روشهای احراز هویت جایگزین باید از قبل در نظر گرفته شوند.
آینده امنیت VDI: گامهای بعدی
فناوری احراز هویت به سرعت در حال تکامل است. آنچه امروز پیشرفته به نظر میرسد، ممکن است فردا استاندارد صنعت باشد. سازمانها باید با روندهای جدید آشنا باشند و برای آینده برنامهریزی کنند.
احراز هویت مبتنی بر رفتار کاربر، یکی از روندهای نوظهور است. سیستمهای هوش مصنوعی میتوانند الگوهای معمول کاربران را یاد بگیرند و فعالیتهای مشکوک را شناسایی کنند. اگر کاربری ناگهان از مکان غیرمعمول یا در ساعت غیرمعمولی تلاش به ورود کند، سیستم میتواند احراز هویت اضافی درخواست کند.
احراز هویت پیوسته نیز مفهومی جالب است. به جای اینکه تنها در زمان ورود هویت کاربر تایید شود، سیستم به طور مداوم رفتار او را نظارت میکند. اگر شواهدی از دسترسی غیرمجاز مشاهده شود، دسترسی به صورت خودکار قطع میشود.
صفر اعتماد یا Zero Trust، فلسفهای است که به سرعت در حال پذیرش است. در این رویکرد، هیچ کاربر یا دستگاهی به طور پیشفرض قابل اعتماد نیست. هر درخواست دسترسی باید تایید و اعتبارسنجی شود. پیادهسازی Zero Trust در محیطهای VDI، امنیت را به سطح جدیدی میرساند.
استانداردهای جدید مانند FIDO2 که رمز عبور را حذف میکنند، آینده احراز هویت را شکل میدهند. سازمانهایی که امروز این استانداردها را پذیرا شوند، برای تهدیدات آینده آمادهتر خواهند بود. سرمایهگذاری در فناوریهای پیشرفته، سرمایهگذاری در امنیت بلندمدت سازمان است.
جمعبندی و توصیههای نهایی
محیطهای VDI مزایای بیشماری برای سازمانها دارند، اما امنیت آنها نباید نادیده گرفته شود. اتکا به رمز عبور ساده دیگر کافی نیست و سازمانها باید احراز هویت چندعاملی را به عنوان یک الزام ببینند.
انتخاب روش مناسب احراز هویت بستگی به عوامل مختلفی دارد. رمزیابهای سختافزاری برای سازمانهایی که امنیت بالا را اولویت قرار میدهند، گزینه عالی هستند. راهکارهای مبتنی بر FIDO2 برای آیندهنگری و حداکثر امنیت مناسباند.
پیادهسازی موفق نیازمند برنامهریزی، آموزش کاربران و پشتیبانی مناسب است. سازمانها نباید از استفاده از خدمات مشاوره و پشتیبانی تخصصی برای یکپارچهسازی راهکارهای احراز هویت با VMware Horizon یا Citrix بپرهیزند.
شرکت رهسا با ارائه راهکارهای جامع احراز هویت، از جمله سامانه فوآس و نشانه، به سازمانها کمک میکند امنیت محیطهای VDI خود را ارتقا دهند. این سامانهها با پشتیبانی از استانداردهای بینالمللی و سازگاری با پلتفرمهای مختلف، راهکاری قابل اعتماد برای محافظت از دسترسی از راه دور هستند.
امنیت یک مسیر است نه مقصد. سازمانها باید به طور مداوم راهکارهای امنیتی خود را ارزیابی و بهروزرسانی کنند. با پیشرفت تهدیدات سایبری، راهکارهای دفاعی نیز باید تکامل یابند. سرمایهگذاری در احراز هویت قوی امروز، از آسیبهای سنگین فردا جلوگیری میکند.