📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

پیوند امن بین مرورگر و سرور TLS: راهنمای جامع امنیت ارتباطات دیجیتال
امروزه با افزایش حجم تراکنشهای آنلاین و تبادل اطلاعات حساس در فضای وب، نیاز به برقراری ارتباط امن بین کاربران و سرورها بیش از پیش احساس میشود. پروتکل TLS (Transport Layer Security) به عنوان یکی از مهمترین فناوریهای امنیتی، نقش کلیدی در حفاظت از دادهها در برابر تهدیدات سایبری ایفا میکند. این مقاله به بررسی جامع پیوند امن بین مرورگر و سرور TLS، نحوه عملکرد آن و کاربردهای این فناوری در محیطهای مختلف میپردازد.
درک صحیح از مکانیزمهای ارتباط امن TLS برای هر فردی که در حوزه امنیت وب، توسعه نرمافزار یا مدیریت سیستمهای اطلاعاتی فعالیت دارد، ضروری است. این پروتکل امنیتی نه تنها از رمزنگاری دادهها اطمینان میدهد، بلکه احراز هویت سرور و یکپارچگی اطلاعات را نیز تضمین میکند. سازمانهایی که به دنبال ارائه خدمات آنلاین امن هستند، باید با جزئیات فنی این پروتکل آشنایی کامل داشته باشند.
فاطمه زکی زاده، شرکت رهسا
4 دقیقه مطالعه | 29 آذر 1404
فهرست مطالب
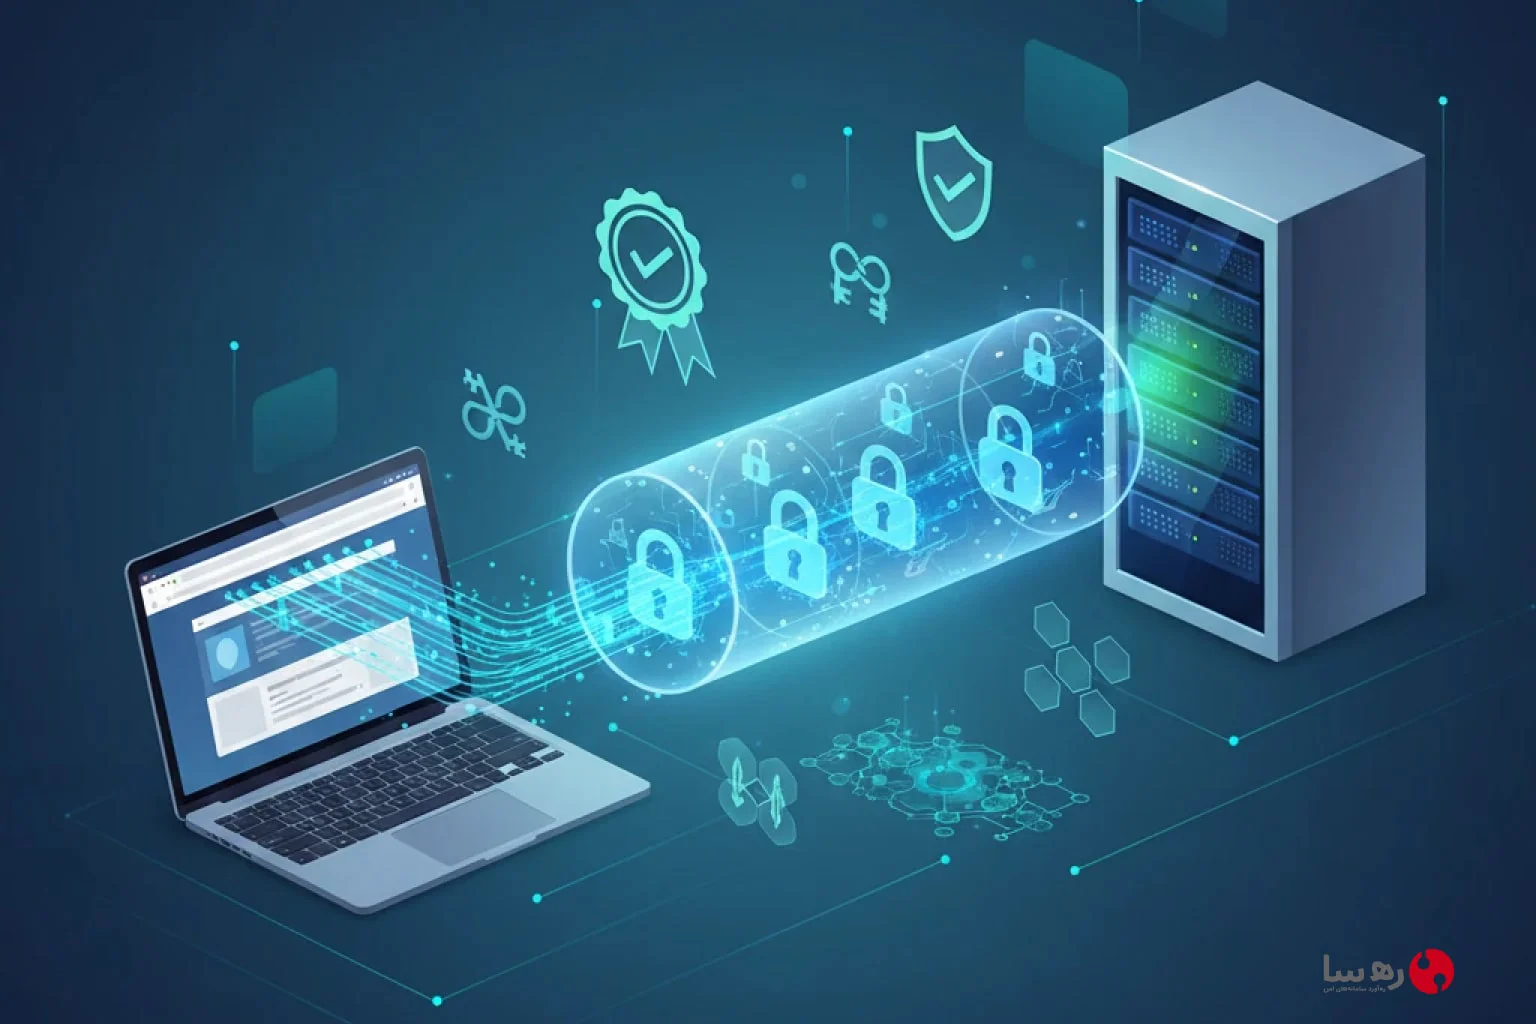
پروتکل TLS چیست و چگونه کار میکند؟
پروتکل امنیتی TLS جانشین نسل قدیمیتر SSL (Secure Sockets Layer) است و وظیفه ایجاد کانال رمزنگاری شده بین کلاینت و سرور را بر عهده دارد. این پروتکل در لایه انتقال مدل OSI قرار گرفته و قبل از انتقال هرگونه داده کاربردی، فرآیند Handshake را برای توافق بر روی پارامترهای امنیتی انجام میدهد.
فرآیند برقراری ارتباط امن TLS شامل چندین مرحله کلیدی است که هر کدام نقش حیاتی در تضمین امنیت ایفا میکنند. مرحله اول با ارسال پیام ClientHello از سوی مرورگر آغاز میشود که در آن نسخههای پشتیبانی شده TLS، الگوریتمهای رمزنگاری قابل قبول و یک عدد تصادفی ارسال میشود. سرور پس از دریافت این درخواست، با پیام ServerHello پاسخ داده و نسخه TLS، الگوریتم رمزنگاری انتخابی و عدد تصادفی خود را ارسال میکند.
یکی از مهمترین مراحل در برقراری پیوند امن بین مرورگر و سرور TLS، ارسال گواهی دیجیتال SSL از سوی سرور است. این گواهینامه شامل کلید عمومی سرور، اطلاعات شناسایی دامنه و امضای دیجیتال یک مرجع گواهی معتبر (Certificate Authority) است. مرورگر با بررسی اعتبار این گواهی و تطبیق آن با لیست مراجع معتبر، از هویت واقعی سرور مطمئن میشود.
مراحل دقیق Handshake در ارتباط امن TLS
پروتکل رمزنگاری شده مرورگر به سرور در مرحله Handshake، از الگوریتمهای متنوعی برای تبادل کلید و رمزنگاری دادهها استفاده میکند. یکی از رایجترین روشها، استفاده از الگوریتم Diffie-Hellman برای تولید کلید مشترک است که به هر دو طرف اجازه میدهد بدون انتقال مستقیم کلید، به یک کلید رمزنگاری مشترک دست یابند.
پس از تبادل کلیدها، مرورگر یک Pre-Master Secret تولید کرده و آن را با کلید عمومی سرور رمزنگاری میکند. سرور تنها با استفاده از کلید خصوصی خود میتواند این اطلاعات را رمزگشایی کند و به Master Secret دست یابد. این Master Secret سپس برای تولید کلیدهای رمزنگاری متقارن جلسه استفاده میشود که سرعت بالایی در رمزنگاری دادههای انبوه دارند.
احراز هویت سرور با TLS تنها به گواهی دیجیتال محدود نمیشود. در برخی سناریوهای امنیتی پیشرفته، احراز هویت دوطرفه (Mutual TLS) پیادهسازی میشود که در آن کلاینت نیز باید گواهی دیجیتال خود را به سرور ارائه دهد. این روش در محیطهای بانکی، سازمانی و دولتی که امنیت بالا الزامی است، کاربرد گسترده دارد. توکن امضای دیجیتال epass3003 یکی از ابزارهای معتبر برای ذخیرهسازی گواهیهای دیجیتال و کلیدهای خصوصی در احراز هویت دوطرفه است.
لایههای امنیتی در پروتکل HTTPS
پروتکل HTTPS ترکیبی از HTTP و TLS است که امنیت کامل را برای وبسایتها فراهم میکند. زمانی که کاربر آدرس یک وبسایت با پیشوند https:// را وارد میکند، مرورگر به طور خودکار درخواست برقراری اتصال رمزنگاری شده را ارسال میکند. نماد قفل سبز در نوار آدرس مرورگرها نشاندهنده برقراری موفقیتآمیز پیوند امن بین مرورگر و سرور TLS است.
رمزنگاری دوطرفه TLS به این معنا است که هم دادههای ارسالی از کلاینت به سرور و هم دادههای دریافتی از سرور به کلاینت، رمزنگاری شدهاند. این ویژگی از حملات Man-in-the-Middle جلوگیری کرده و اطمینان میدهد که هیچ شخص ثالثی نمیتواند محتوای ارتباطات را بخواند یا تغییر دهد. الگوریتمهای رمزنگاری متقارن مانند AES-256 برای این منظور استفاده میشوند که سرعت و امنیت بالایی دارند.
گواهینامه امنیتی وب نه تنها شامل اطلاعات فنی است، بلکه اعتبارسنجی هویت سازمان یا فرد صاحب دامنه را نیز در بر میگیرد. گواهیهای EV (Extended Validation) بالاترین سطح اعتبارسنجی را ارائه میدهند که در آن مرجع صدورکننده، هویت قانونی و ثبت شده سازمان را به صورت کامل بررسی میکند. سازمانهایی که در حوزه تجارت الکترونیک یا خدمات مالی فعالیت دارند، استفاده از این نوع گواهی را الزامی میدانند.
نقش گواهیهای دیجیتال در امنیت TLS
گواهی دیجیتال SSL قلب تپنده اعتماد در ارتباطات امن TLS است. این گواهیها توسط مراجع معتبر صدور گواهی (CA) صادر میشوند که خود دارای گواهی ریشه معتبر هستند. ساختار سلسله مراتبی اعتماد (Chain of Trust) به این صورت است که مرورگرها لیستی از مراجع ریشه معتبر را در خود ذخیره دارند و هر گواهی را با بررسی امضای دیجیتال آن تا رسیدن به یک ریشه معتبر، اعتبارسنجی میکنند.
در ایران، مرکز دولتی صدور گواهی الکترونیکی ریشه مسئولیت صدور و نظارت بر گواهیهای دیجیتال را بر عهده دارد. سازمانهایی که نیاز به احراز هویت در سامانههای دولتی دارند، باید از گواهیهای صادره از این مرکز یا مراجع میانی تأیید شده استفاده کنند. توکنهای امنیتی مانند epass3003 به دلیل داشتن امتیاز بالا در ردهبندی مرکز ریشه، به عنوان یکی از معتبرترین ابزارها برای ذخیرهسازی این گواهیها شناخته میشوند.
برای سازمانهایی که سرورهای وب یا سرویسهای آنلاین ارائه میدهند، نصب صحیح گواهی SSL/TLS بر روی سرور اهمیت حیاتی دارد. فرآیند نصب شامل تولید درخواست امضای گواهی (CSR)، ارسال آن به مرجع صدورکننده، دریافت گواهی صادر شده و پیکربندی سرور وب است. هر گونه خطا در این مراحل میتواند منجر به عدم برقراری اتصال امن یا نمایش هشدارهای امنیتی در مرورگرها شود.
الگوریتمهای رمزنگاری در اتصال رمزنگاری شده مرورگر به سرور
انتخاب الگوریتمهای رمزنگاری مناسب یکی از عوامل کلیدی در تأمین سطح اطمینان امنیتی آنلاین است. پروتکل TLS از مجموعهای از الگوریتمها به نام Cipher Suite استفاده میکند که شامل الگوریتم تبادل کلید، الگوریتم احراز هویت، الگوریتم رمزنگاری و الگوریتم MAC (Message Authentication Code) است. انتخاب درست این الگوریتمها بر اساس نیازهای امنیتی و عملکردی سازمان انجام میشود.
الگوریتمهای مدرن مانند ECDHE (Elliptic Curve Diffie-Hellman Ephemeral) برای تبادل کلید و AES-GCM برای رمزنگاری متقارن، به دلیل ارائه ویژگی Forward Secrecy، توصیه میشوند. این ویژگی تضمین میکند که حتی اگر کلید خصوصی سرور در آینده لو برود، جلسات رمزنگاری شده قبلی همچنان امن باقی میمانند. نسخههای جدید TLS (۱.۲ و ۱.۳) از الگوریتمهای ضعیف قدیمی مانند RC4 و MD5 پشتیبانی نمیکنند.
سازمانهایی که به دنبال بالاترین سطح امنیت هستند، میتوانند از راهکارهای احراز هویت چندعاملی در کنار TLS استفاده کنند. سامانه احراز هویت فوآس با پشتیبانی از رمزهای یکبار مصرف OTP، لایه امنیتی اضافی را فراهم میکند که در کنار رمزنگاری SSL/TLS، امنیتی جامع ایجاد میکند. دستگاههای رمزیاب مانند مدلهای C100 و C200 که بر اساس استانداردهای TOTP و HOTP عمل میکنند، میتوانند در کنار احراز هویت گواهی دیجیتال مورد استفاده قرار گیرند.
کاربردهای پیوند امن TLS در صنایع مختلف
صنعت بانکداری و خدمات مالی از اولین و بزرگترین استفادهکنندگان فناوری رمزنگاری دوطرفه TLS هستند. تمامی تراکنشهای آنلاین، انتقال وجه، پرداخت اینترنتی و دسترسی به حسابهای کاربری باید از طریق کانالهای رمزنگاری شده انجام شوند. بانکها علاوه بر استفاده از TLS، از احراز هویت چندمرحلهای و توکنهای سختافزاری برای افزایش امنیت بهره میبرند.
سامانههای دولتی و اداری نیز الزامات سختگیرانهای برای امنیت ارتباطات دارند. سامانه تدارکات الکترونیکی دولت (ستاد ایران)، سامانه جامع تجارت و سامانههای مالیاتی از احراز هویت مبتنی بر گواهی دیجیتال استفاده میکنند که کاربران باید با استفاده از توکن امضای دیجیتال معتبر، هویت خود را اثبات کنند. برای اطمینان از برقراری صحیح اتصال امن، کاربران باید درایور و نرمافزارهای مربوطه را از بخش پشتیبانی دانلود و بهروزرسانی کنند.
تجارت الکترونیک و فروشگاههای آنلاین نیز به شدت به پروتکل امنیتی TLS وابسته هستند. مشتریان تمایلی به وارد کردن اطلاعات کارت اعتباری خود در وبسایتهایی که نماد قفل امنیتی ندارند، نشان نمیدهند. استفاده از گواهی SSL معتبر نه تنها امنیت تراکنشها را تضمین میکند، بلکه اعتماد مشتریان و رتبه سئو وبسایت در موتورهای جستجو را نیز افزایش میدهد. گوگل به صراحت اعلام کرده که وبسایتهای دارای HTTPS در رتبهبندی نتایج جستجو اولویت دارند.
نسل جدید امنیت: از TLS تا احراز هویت بدون رمز عبور
در حالی که پیوند امن بین مرورگر و سرور TLS امنیت ارتباطات را تضمین میکند، احراز هویت سنتی مبتنی بر رمز عبور همچنان نقطه ضعفی در زنجیره امنیت محسوب میشود. فناوریهای نوین مانند FIDO2 قدمی فراتر رفته و احراز هویت بدون رمز عبور را ممکن ساختهاند. سامانه احراز هویت نشانه با استفاده از استاندارد FIDO2، تجربهای امن و کاربرپسند از احراز هویت بیومتریک و مبتنی بر کلیدهای سختافزاری ارائه میدهد.
ترکیب TLS با احراز هویت چندعاملی، امنیتی چندلایه ایجاد میکند که در برابر طیف گستردهای از حملات مقاوم است. حتی اگر مهاجم بتواند به رمز عبور کاربر دست یابد، بدون دسترسی به عامل دوم احراز هویت (مانند توکنهای فایدو یا رمزیاب OTP)، نمیتواند به سیستم نفوذ کند. این رویکرد چندلایه به ویژه برای محیطهای سازمانی و بانکی که با دادههای حساس سروکار دارند، ضروری است.
سازمانهایی که به دنبال پیادهسازی معماری امنیتی جامع هستند، باید رویکردی یکپارچه در پیش بگیرند که شامل رمزنگاری ارتباطات با TLS، احراز هویت قوی چندعاملی، مدیریت دسترسی ممتاز (PAM) و نظارت مستمر بر فعالیتهای مشکوک باشد. استفاده از راهکارهای بومی و معتبری که مطابق با استانداردهای بینالمللی طراحی شدهاند، میتواند هم الزامات قانونی را برآورده کند و هم امنیت مورد نیاز را فراهم آورد.
آینده امنیت ارتباطات: TLS 1.3 و فراتر از آن
نسخه ۱.۳ پروتکل TLS که در سال ۲۰۱۸ منتشر شد، بهبودهای قابل توجهی در سرعت و امنیت ارائه داده است. این نسخه فرآیند Handshake را سادهتر کرده و تعداد رفت و برگشتهای لازم برای برقراری اتصال را کاهش داده است که منجر به کاهش تأخیر و افزایش سرعت بارگذاری صفحات میشود. همچنین، الگوریتمهای رمزنگاری ضعیف و ناامن از این نسخه حذف شدهاند.
یکی از ویژگیهای جذاب TLS 1.3، پشتیبانی از 0-RTT (Zero Round Trip Time) است که به کلاینتهایی که قبلاً با سرور ارتباط داشتهاند، اجازه میدهد دادههای رمزنگاری شده را در اولین بسته ارسالی خود قرار دهند. این قابلیت سرعت برقراری مجدد اتصال را به میزان قابل توجهی افزایش میدهد، اگرچه ملاحظات امنیتی خاصی برای استفاده از آن وجود دارد.
در آینده، انتظار میرود که فناوریهای کوانتومی چالشهای جدیدی برای رمزنگاری موجود ایجاد کنند. رایانههای کوانتومی قدرتمند بالقوه میتوانند الگوریتمهای رمزنگاری کنونی مانند RSA و ECDSA را در زمان کوتاهی بشکنند. به همین دلیل، تحقیقات گستردهای برای توسعه الگوریتمهای Post-Quantum Cryptography در حال انجام است که در برابر حملات کوانتومی مقاوم باشند و احتمالاً در نسخههای آینده TLS پیادهسازی شوند.
بهترین شیوههای پیادهسازی امنیت TLS
برای اطمینان از بهرهبرداری بهینه از پیوند امن بین مرورگر و سرور TLS، رعایت چندین اصل کلیدی ضروری است. اول، همیشه از آخرین نسخه پروتکل TLS استفاده کنید و پشتیبانی از نسخههای قدیمی را غیرفعال کنید. دوم، گواهیهای دیجیتال خود را از مراجع معتبر تهیه کنید و مطمئن شوید که زنجیره اعتماد به درستی پیکربندی شده است. سوم، کلیدهای خصوصی را در مکانهای امن نگهداری کنید و در صورت امکان از HSM (Hardware Security Module) یا توکنهای امنیتی استفاده کنید.
مانیتورینگ و لاگگیری فعالیتهای مرتبط با TLS میتواند به شناسایی به موقع حملات و مشکلات کمک کند. ثبت رویدادهایی مانند شکست در Handshake، تلاشهای احراز هویت ناموفق یا استفاده از الگوریتمهای ضعیف، اطلاعات ارزشمندی برای تحلیل امنیتی فراهم میکند. ابزارهای SIEM (Security Information and Event Management) میتوانند این لاگها را تجزیه و تحلیل کرده و الگوهای مشکوک را شناسایی کنند.
سرمایهگذاری در آموزش و ارتقای دانش تیمها، بازگشت سرمایه بلندمدتی در قالب کاهش حوادث امنیتی دارد. برگزاری دورههای آموزشی منظم، شرکت در کنفرانسهای امنیتی و مطالعه آخرین تحقیقات در زمینه رمزنگاری و امنیت شبکه، به تیمها کمک میکند تا با تهدیدات نوظهور آشنا شوند و راهکارهای مؤثر برای مقابله با آنها پیدا کنند.
نقش استانداردها و الزامات قانونی در امنیت TLS
سازمانهای مختلف بینالمللی و ملی، استانداردها و الزاماتی را برای استفاده از ارتباط امن TLS وضع کردهاند. استاندارد PCI DSS (Payment Card Industry Data Security Standard) که برای سازمانهایی که با اطلاعات کارتهای اعتباری سروکار دارند الزامی است، حداقل نسخه TLS 1.2 را الزامی میداند و الگوریتمهای رمزنگاری خاصی را توصیه میکند. همچنین مقررات GDPR در اروپا و قوانین حریم خصوصی در کشورهای مختلف، رمزنگاری دادههای شخصی در حین انتقال را الزامی کردهاند.
در ایران نیز قانون تجارت الکترونیکی و آییننامههای مرتبط، الزامات امنیتی خاصی را برای سامانههای آنلاین مشخص کردهاند. سازمانهایی که در حوزه خدمات الکترونیک دولتی فعالیت میکنند، باید از گواهیهای دیجیتال معتبر صادر شده توسط مراجع مجاز استفاده کنند. رعایت این استانداردها نه تنها از جنبه قانونی الزامی است، بلکه نشاندهنده تعهد سازمان به حفظ امنیت و حریم خصوصی کاربران است.
تست و ارزیابی امنیت پیکربندی TLS
پس از پیادهسازی پروتکل امنیتی TLS، انجام تستهای جامع برای اطمینان از صحت پیکربندی ضروری است. ابزارهای متعددی برای این منظور در دسترس هستند که میتوانند نقاط ضعف احتمالی را شناسایی کنند. Qualys SSL Labs یکی از محبوبترین سرویسهای آنلاین است که گزارش جامعی از امنیت سرور شما ارائه میدهد و نمرهای از A+ تا F به آن اختصاص میدهد.
ابزار testssl.sh یک اسکریپت خط فرمان است که تستهای عمیقتری را انجام داده و جزئیات دقیقتری از پیکربندی TLS، الگوریتمهای پشتیبانی شده و آسیبپذیریهای شناخته شده ارائه میکند. این ابزارها میتوانند مسائلی مانند پشتیبانی از الگوریتمهای ضعیف، گواهیهای منقضی، عدم پیادهسازی Forward Secrecy و سایر مشکلات امنیتی را شناسایی کنند. انجام این تستها به صورت دورهای و به ویژه پس از هر تغییر در پیکربندی سرور، بسیار توصیه میشود.
علاوه بر تستهای خودکار، انجام Penetration Testing توسط متخصصان امنیتی میتواند نقاط ضعف پیچیدهتری را که ابزارهای خودکار قادر به شناسایی آنها نیستند، کشف کند. این تستها شامل تلاش برای حملات Man-in-the-Middle، Downgrade Attack و سایر سناریوهای حمله واقعی میشوند که امنیت سیستم را در شرایط عملی ارزیابی میکنند.
مدیریت چرخه حیات گواهیهای دیجیتال
مدیریت صحیح گواهیهای دیجیتال SSL یکی از چالشهای عملیاتی مهم در سازمانهاست. سازمانهای بزرگ معمولاً دهها یا حتی صدها گواهی دارند که هر کدام تاریخ انقضای خاص خود را دارند. عدم تمدید به موقع میتواند منجر به قطعی سرویس و آسیب به اعتبار سازمان شود. پیادهسازی سیستمهای خودکار برای پیگیری تاریخ انقضا، ارسال هشدارهای زودهنگام و در صورت امکان، تمدید خودکار گواهیها بسیار ضروری است.
پروتکل ACME (Automatic Certificate Management Environment) و سرویسهایی مانند Let’s Encrypt، فرآیند صدور و تمدید گواهیها را به صورت خودکار انجام میدهند. این رویکرد نه تنها هزینههای مدیریتی را کاهش میدهد، بلکه از خطای انسانی و فراموشی تمدید گواهیها جلوگیری میکند. سازمانهایی که از معماری میکروسرویس یا کانتینرها استفاده میکنند، به ویژه از این قابلیتهای خودکارسازی بهره میبرند.
برای سازمانهایی که از گواهیهای خصوصی داخلی استفاده میکنند، پیادهسازی یک PKI (Public Key Infrastructure) کامل ضروری است. این زیرساخت شامل سرورهای CA داخلی، سیاستهای صدور و ابطال گواهی، سیستمهای بایگانی و پشتیبان، و فرآیندهای نظارتی است. مدیریت صحیح این زیرساخت نیازمند تخصص فنی بالا و پیروی دقیق از بهترین شیوههای صنعت است.
ارتباط امنیت TLS با سایر لایههای امنیتی
گرچه پیوند امن بین مرورگر و سرور TLS نقش حیاتی در امنیت دارد، اما تنها یک لایه از معماری امنیتی جامع است. امنیت کامل نیازمند رویکردی چندلایه است که شامل فایروالهای پیشرفته، سیستمهای تشخیص و پیشگیری از نفوذ (IDS/IPS)، احراز هویت چندعاملی، کنترل دسترسی مبتنی بر نقش، رمزنگاری دادههای ذخیره شده و نظارت مستمر بر امنیت است.
استفاده از وب اپلیکیشن فایروال (WAF) در کنار TLS میتواند از حملات لایه کاربردی مانند SQL Injection و Cross-Site Scripting محافظت کند. این فایروالها میتوانند ترافیک رمزگشایی شده پس از TLS Termination را تحلیل کرده و الگوهای مخرب را شناسایی و مسدود کنند. ترکیب این لایههای امنیتی، دفاع عمقی ایجاد میکند که در برابر طیف وسیعی از تهدیدات مقاوم است.
در محیطهای سازمانی پیچیده که شامل شبکههای داخلی، سرویسهای ابری و ارتباطات بین سرویسها (Service-to-Service) هستند، پیادهسازی TLS برای تمام ارتباطات (حتی داخلی) توصیه میشود. این رویکرد که به عنوان “Zero Trust Network” شناخته میشود، فرض میکند که شبکه داخلی نیز ممکن است به خطر افتاده باشد و بنابراین تمام ارتباطات باید رمزنگاری و احراز هویت شوند.
نتیجهگیری
پیوند امن بین مرورگر و سرور TLS ستون فقرات امنیت اطلاعات در دنیای دیجیتال امروز است. این پروتکل با ارائه رمزنگاری قوی، احراز هویت معتبر و تضمین یکپارچگی دادهها، بستر امنی را برای انجام تراکنشهای آنلاین، دسترسی به خدمات ابری و تبادل اطلاعات حساس فراهم میکند. درک صحیح از مکانیزمهای عملکرد TLS، الگوریتمهای رمزنگاری، نقش گواهیهای دیجیتال و بهترین شیوههای پیادهسازی، برای هر سازمانی که در فضای آنلاین فعالیت دارد، حیاتی است.
با توجه به تکامل مستمر تهدیدات سایبری و پیشرفت فناوریهای جدید، سازمانها باید به طور مداوم امنیت زیرساخت TLS خود را ارزیابی و بهروزرسانی کنند. استفاده از آخرین نسخههای پروتکل، انتخاب الگوریتمهای رمزنگاری قوی، مدیریت صحیح گواهیها و ترکیب TLS با سایر راهکارهای امنیتی مانند احراز هویت چندعاملی، معماری امنیتی جامعی ایجاد میکند که میتواند در برابر تهدیدات پیچیده امروزی ایستادگی کند.
سرمایهگذاری در راهکارهای امنیتی معتبر و بومی که مطابق با استانداردهای بینالمللی و الزامات قانونی طراحی شدهاند، نه تنها امنیت سازمان را تضمین میکند، بلکه اعتماد مشتریان و شرکا را نیز افزایش میدهد. در دنیایی که امنیت اطلاعات به یک مزیت رقابتی تبدیل شده است، رعایت بهترین شیوهها و استفاده از فناوریهای پیشرفته امنیتی، دیگر یک انتخاب نیست بلکه یک ضرورت است.