📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
توضیحات
معرفی کلید امنیتی تتیس FIDO2 Fingerprint
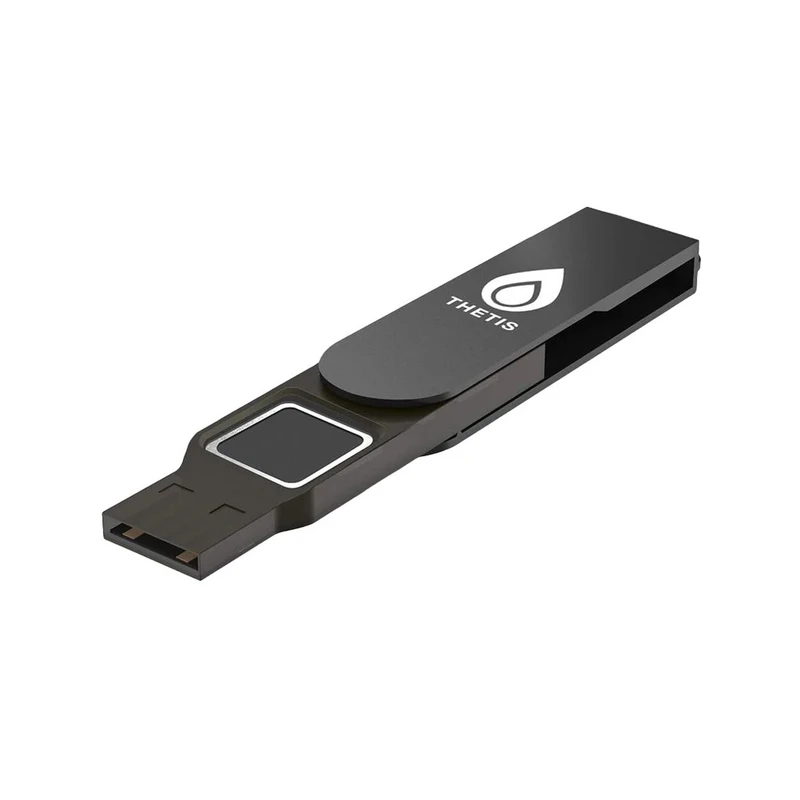
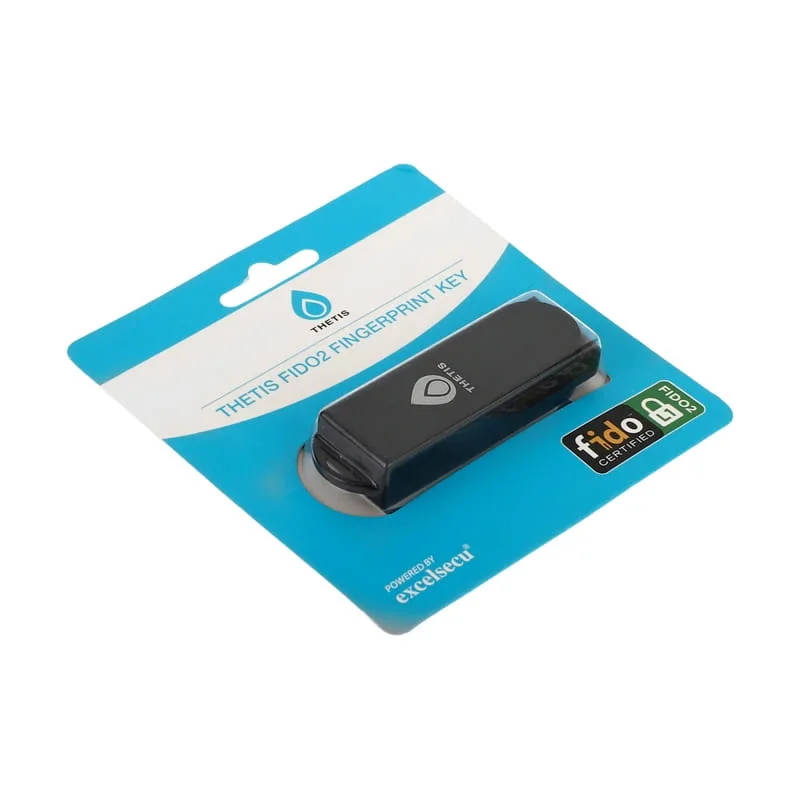
کلید امنیتی تتیس FIDO2 Fingerprint یا Thetis FIDO2 BioFP Security Key یک کلید احراز هویت سختافزاری مجهز به حسگر اثر انگشت است که برای ورود امن، سریع و بدون رمز عبور به حسابهای کاربری و سرویسهای آنلاین طراحی شده است.
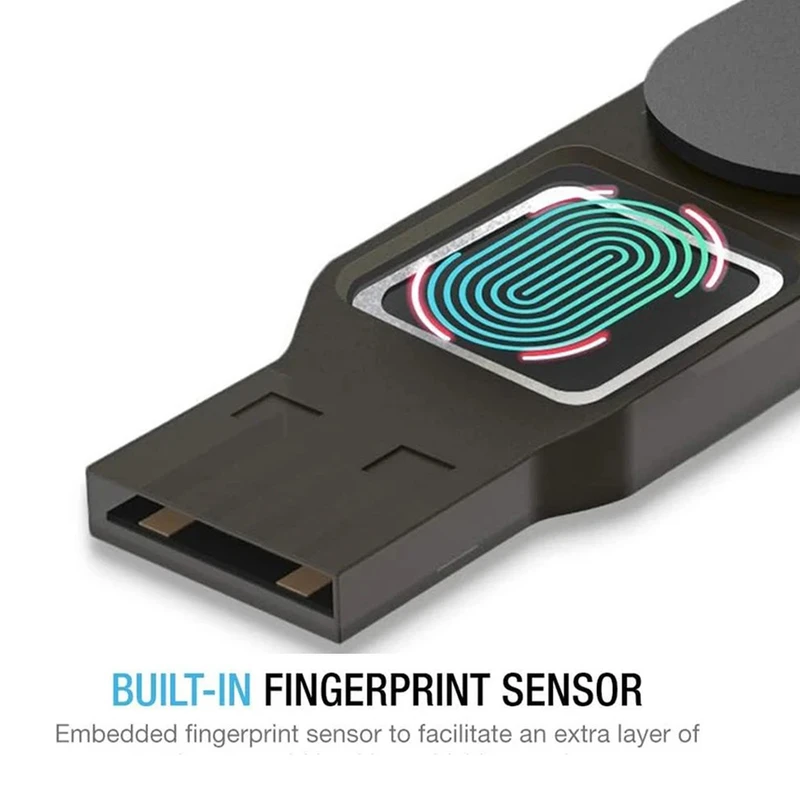
این محصول با استفاده از استانداردهای FIDO2 و FIDO U2F، امکان استفاده از Passkey، احراز هویت دومرحلهای و احراز هویت چندعاملی را فراهم میکند. حسگر اثر انگشت داخلی نیز در این مدل میتواند جایگزین واردکردن PIN شود؛ بنابراین کاربر برای تأیید هویت خود کافی است کلید را به درگاه USB متصل کرده و حسگر را لمس کند.
برخلاف روشهای سنتی مبتنی بر رمز عبور یا کد پیامکی، کلید امنیتی تتیس اطلاعات احراز هویت را در یک سختافزار اختصاصی نگهداری میکند. این شیوه، ریسک سرقت رمز عبور، حملات فیشینگ، حملات بازپخش و استفاده غیرمجاز از اعتبارنامهها را کاهش میدهد.
بر اساس اطلاعات رسمی وبسایت Thetis، این محصول از USB Type-A استفاده میکند و برای ورود بدون رمز عبور به سرویسهایی مانند Google، Facebook، Dropbox، GitHub و Salesforce قابل استفاده است؛ البته پشتیبانی نهایی به تنظیمات و قابلیتهای هر سرویس بستگی دارد.
چرا FIDO2 Fingerprint تتیس؟
ورود بدون رمز عبور
فناوری Passkey و استاندارد FIDO2 به کاربر اجازه میدهند بدون تایپ رمز عبور وارد حساب خود شود. کلید رمزنگاری خصوصی در داخل کلید امنیتی ایجاد و نگهداری میشود و برای تکمیل ورود، حضور فیزیکی کاربر با اثر انگشت تأیید میشود.
فرایند ورود معمولاً شامل مراحل زیر است:
- اتصال کلید تتیس به درگاه USB-A؛
- انتخاب گزینه ورود با Passkey یا Security Key؛
- لمس حسگر اثر انگشت؛
- تکمیل احراز هویت در سرویس موردنظر.
محافظت در برابر فیشینگ
یکی از مهمترین مزایای FIDO2، وابستگی اعتبارنامه به دامنه واقعی سرویس است. اگر کاربر به صفحهای جعلی هدایت شود، کلید امنیتی نمیتواند اعتبارنامه معتبر برای دامنه اصلی تولید کند.
به همین دلیل، کلید امنیتی تتیس FIDO2 Fingerprint در مقایسه با رمز عبور، پیامک و برخی روشهای OTP، مقاومت بیشتری در برابر حملات فیشینگ دارد. این ویژگی برای حسابهای مدیران، کاربران سازمانی، سرویسهای ابری و سامانههای حساس اهمیت زیادی دارد.
احراز هویت با اثر انگشت و حذف PIN
مدل BioFP تتیس با حسگر اثر انگشت داخلی، امکان تأیید هویت بیومتریک را فراهم میکند. طبق معرفی رسمی محصول، استفاده از اثر انگشت میتواند نیاز به واردکردن PIN را در فرایند احراز هویت کاهش داده یا حذف کند.
این قابلیت دو مزیت مهم دارد:
- ورود سریعتر و سادهتر برای کاربر؛
- کاهش احتمال سوءاستفاده در صورت گمشدن یا سرقت فیزیکی کلید.
صرف داشتن کلید برای تکمیل احراز هویت کافی نیست و کاربر باید اثر انگشت ثبتشده را نیز ارائه کند.
پشتیبانی از FIDO2، U2F و Passkey
FIDO2
FIDO2 مجموعهای از استانداردهای مدرن برای احراز هویت بدون رمز عبور و مقاوم در برابر فیشینگ است. این استاندارد بر پایه WebAuthn و CTAP شکل گرفته و در بسیاری از مرورگرها و سرویسهای جدید پشتیبانی میشود.
FIDO U2F
FIDO U2F نسل قبلی استانداردهای کلید امنیتی است و برای احراز هویت دومرحلهای در سرویسهای سازگار استفاده میشود. پشتیبانی همزمان از FIDO2 و U2F باعث میشود Thetis FIDO2 Fingerprint با طیف گستردهتری از زیرساختهای احراز هویت سازگار باشد.
Passkey
Passkey جایگزینی مدرن برای رمز عبور است. در این روش، کلید خصوصی روی دستگاه کاربر باقی میماند و سرویس آنلاین فقط با استفاده از فرایند رمزنگاریشده، هویت کاربر را بررسی میکند.
کلید امنیتی تتیس میتواند در سرویسهای سازگار با Passkey برای ورود سریعتر، امنتر و بدون واردکردن رمز عبور استفاده شود.
پشتیبانی از TOTP و HOTP
وبسایت رسمی Thetis پشتیبانی این محصول از TOTP/HOTP را نیز اعلام کرده است. این قابلیت به کاربر اجازه میدهد در محیطهایی که هنوز از کدهای یکبارمصرف استفاده میکنند، از راهکارهای OTP در کنار کلید امنیتی استفاده کند.
با این حال، نحوه استفاده از TOTP/HOTP ممکن است به ابزار مدیریت کلید، نرمافزار یا برنامه ارائهشده توسط Thetis و همچنین سرویس مقصد وابسته باشد. بنابراین این قابلیت باید مطابق راهنمای رسمی سازنده و سازگاری سامانه مورد استفاده راهاندازی شود.
استفاده از چند روش احراز هویت، مانند کلید FIDO2، روش بازیابی حساب و OTP، میتواند احتمال از دسترس خارجشدن حساب را در صورت گمشدن یک عامل کاهش دهد.
سازگاری با سرویسهای آنلاین
بر اساس اطلاعات رسمی Thetis، این کلید امنیتی برای سرویسهای زیر قابل استفاده است؛ مشروط بر اینکه حساب و تنظیمات امنیتی سرویس از FIDO2، U2F یا Passkey پشتیبانی کند:
- Dropbox
- GitHub
- Salesforce
- سایر سرویسهای سازگار با WebAuthn و FIDO2
- سامانههای سازمانی دارای احراز هویت سختافزاری
- برخی سرویسهای مدیریت هویت و دسترسی
در زمان خرید یا پیادهسازی سازمانی، باید نسخه سرویس، مرورگر، سیستمعامل و سیاستهای احراز هویت بررسی شود.
کاربردهای سازمانی Thetis FIDO2 Fingerprint
کلید امنیتی تتیس میتواند در سناریوهای زیر به کار گرفته شود:
- محافظت از حساب مدیران سازمان
- ورود امن به حسابهای ابری
- احراز هویت چندعاملی کارکنان
- حفاظت از حسابهای GitHub و مخازن کد
- امنیت دسترسی کارشناسان DevOps
- ورود به سامانههای مدیریتی و پنلهای حساس
- کاهش ریسک سرقت رمز عبور کارکنان
- ایمنسازی دسترسی راه دور و سرویسهای سازمانی
- استفاده بهعنوان عامل سختافزاری در سیاستهای Zero Trust
- محافظت از حسابهای دارای دسترسی ممتاز یا Privileged Access
برای استفاده سازمانی، توصیه میشود برای هر کاربر حداقل یک کلید اصلی و یک کلید پشتیبان ثبت شود. وبسایت رسمی Thetis نیز برای کاهش اختلال در صورت گمشدن یک کلید، استفاده از دو کلید FIDO2 را پیشنهاد میکند.
طراحی و قابلیت حمل
Thetis FIDO2 Fingerprint با طراحی کوچک و قابل حمل، برای نگهداری در کیف، جیب یا جاکلیدی مناسب است. رابط USB-A امکان اتصال مستقیم به بسیاری از رایانهها و تجهیزات سازمانی را فراهم میکند.
طبق مشخصاتی که برای این محصول ارائه کردهاید، ابعاد دستگاه ۶۴ × ۲۰ × ۱۰ میلیمتر و وزن آن ۲۰ گرم است. با این حال، در صفحه رسمی محصولی که بررسی شد، این ابعاد و وزن بهصورت صریح درج نشده بود. بنابراین برای صفحه فروشگاه بهتر است این اعداد با مشخصات روی بستهبندی یا دیتاشیت رسمی همان نسخه محصول تطبیق داده شوند.
همچنین در متن اولیه، مشخصات دیگری مانند ابعاد ۴۸ × ۱۸ × ۸ میلیمتر و وزن حدود ۸ گرم ذکر شده بود. این اطلاعات با اعداد ۶۴ × ۲۰ × ۱۰ میلیمتر و ۲۰ گرم یکسان نیستند و ممکن است به نسخه یا مدل دیگری مربوط باشند. برای جلوگیری از درج اطلاعات متناقض، پیشنهاد میشود فقط عدد تأییدشده روی جعبه یا دیتاشیت رسمی فروشنده درج شود.
امنیت سختافزاری
کلید امنیتی تتیس اعتبارنامههای FIDO را روی یک سختافزار اختصاصی مدیریت میکند. در معماری FIDO، کلید خصوصی در فرایند ثبتنام ایجاد شده و برای استفاده عادی در اختیار سرویس آنلاین قرار نمیگیرد.
در نتیجه:
- رمز عبور یا کلید خصوصی بهصورت عادی در مرورگر ذخیره نمیشود؛
- احراز هویت به دامنه واقعی سرویس وابسته است؛
- داده احراز هویت در برابر حملات فیشینگ محافظت بیشتری دارد؛
- حضور فیزیکی کاربر با لمس حسگر تأیید میشود؛
- مهاجم برای ورود، علاوه بر اطلاعات حساب، به خود کلید و اثر انگشت کاربر نیاز دارد.
اطلاعات رسمی صفحه محصول بر پشتیبانی از FIDO2، U2F، TOTP/HOTP و حذف PIN با اثر انگشت تأکید دارد. جزئیات دقیق تراشه، الگوریتمهای رمزنگاری، درجه حفاظت فیزیکی و مشخصات حسگر باید بر اساس دیتاشیت رسمی همان SKU اعلام شوند و بهتر است از درج اعداد تأییدنشده در صفحه محصول خودداری شود.
مشخصات فنی
| مشخصه | جزئیات |
|---|---|
| نام محصول | Thetis FIDO2 Fingerprint |
| نام تجاری رسمی | Thetis FIDO2 BioFP Security Key |
| نوع محصول | کلید امنیتی سختافزاری بیومتریک |
| روش احراز هویت | اثر انگشت |
| استانداردها | FIDO2 و FIDO U2F |
| قابلیت ورود | Passkey و Passwordless Login |
| احراز هویت چندعاملی | 2FA و MFA |
| قابلیت OTP | TOTP/HOTP |
| رابط اتصال | USB Type-A |
| نوع تأیید کاربر | لمس حسگر اثر انگشت |
| کاربرد | ورود بدون رمز عبور و احراز هویت دومرحلهای |
| سرویسهای نمونه | Google، Facebook، Dropbox، GitHub و Salesforce |
| SKU رسمی | MB000386 |
| AAGUID | 6002f033-3c07-ce3e-d0f7-0ffe5ed42543 |
| ابعاد اعلامشده توسط فروشنده | ۶۴ × ۲۰ × ۱۰ میلیمتر |
| وزن اعلامشده توسط فروشنده | ۲۰ گرم |
مزایای کلید امنیتی تتیس FIDO2 Fingerprint
- ورود بدون رمز عبور با فناوری Passkey؛
- حسگر اثر انگشت داخلی؛
- امکان حذف PIN در فرایند احراز هویت؛
- مقاومت بالا در برابر فیشینگ؛
- پشتیبانی از استاندارد FIDO2؛
- سازگاری پسرو با FIDO U2F؛
- پشتیبانی از 2FA و MFA؛
- پشتیبانی از TOTP/HOTP؛
- اتصال مستقیم از طریق USB Type-A؛
- مناسب برای کاربران شخصی و سازمانی؛
- قابل استفاده در سرویسهایی مانند Google، GitHub و Salesforce؛
- کاهش وابستگی به رمزهای عبور قابل سرقت؛
- امکان ثبت کلید پشتیبان برای تداوم دسترسی.
پرسشهای متداول
کلید امنیتی تتیس FIDO2 Fingerprint چیست؟
این محصول یک کلید احراز هویت سختافزاری مجهز به حسگر اثر انگشت است که برای ورود بدون رمز عبور، احراز هویت دومرحلهای و احراز هویت چندعاملی استفاده میشود.
آیا این محصول از ورود بدون رمز عبور پشتیبانی میکند؟
بله. Thetis FIDO2 Fingerprint از FIDO2 و Passkey پشتیبانی میکند و در سرویسهای سازگار، امکان ورود بدون تایپ رمز عبور را فراهم میسازد.
آیا کلید امنیتی تتیس در برابر فیشینگ مقاوم است؟
بله. استاندارد FIDO2 اعتبارنامه را به دامنه واقعی سرویس متصل میکند و مانع استفاده از آن در صفحات جعلی میشود.
آیا اثر انگشت روی سرور ذخیره میشود؟
در فرایند معمول FIDO، سرویس آنلاین تصویر خام اثر انگشت را دریافت نمیکند. تطبیق بیومتریک در خود کلید انجام میشود و سرویس فقط نتیجه رمزنگاریشده احراز هویت را دریافت میکند.
آیا این مدل از FIDO U2F پشتیبانی میکند؟
بله. این محصول علاوه بر FIDO2، از FIDO U2F نیز پشتیبانی میکند و با سرویسهایی که هنوز از استاندارد U2F استفاده میکنند، سازگاری بیشتری دارد.
آیا کلید امنیتی تتیس برای GitHub و Google مناسب است؟
بله، در صورتی که قابلیت Security Key یا Passkey در حساب فعال باشد. Thetis این سرویسها را در میان نمونههای کاربرد محصول معرفی کرده است.
آیا این کلید به نصب درایور نیاز دارد؟
برای استفاده معمول از استانداردهای FIDO، کلید از طریق USB بهعنوان ابزار استاندارد احراز هویت شناسایی میشود. بااینحال، برای مدیریت قابلیتهای OTP یا تنظیمات اختصاصی ممکن است به ابزار نرمافزاری Thetis نیاز باشد.
اگر کلید امنیتی گم شود، چه اقدامی باید انجام داد؟
باید در سریعترین زمان، کلید گمشده را از تنظیمات امنیتی حسابها حذف کنید. بهتر است از ابتدا یک کلید دوم بهعنوان پشتیبان ثبت شده باشد.
آیا این محصول فلش مموری است؟
خیر. Thetis FIDO2 Fingerprint برای ذخیره فایل طراحی نشده است و یک کلید امنیتی برای احراز هویت دیجیتال محسوب میشود.
جمعبندی
Thetis FIDO2 Fingerprint یک کلید امنیتی اثر انگشتی برای کاربرانی است که به دنبال جایگزینکردن رمز عبور با روش احراز هویت سختافزاری، سریع و مقاوم در برابر فیشینگ هستند. پشتیبانی از FIDO2، FIDO U2F، Passkey، 2FA، MFA و TOTP/HOTP، این محصول را برای استفاده در حسابهای شخصی، سرویسهای ابری، مخازن کد و محیطهای سازمانی مناسب میکند.
رابط USB-A، احراز هویت با اثر انگشت و امکان استفاده در سرویسهایی مانند Google، GitHub، Dropbox، Facebook و Salesforce، از مهمترین ویژگیهای این مدل هستند. برای پیادهسازی سازمانی نیز توصیه میشود کلید امنیتی در کنار سیاستهای MFA، مدیریت هویت و دسترسی و یک کلید پشتیبان استفاده شود.

برای فرستادن دیدگاه، باید وارد شده باشید.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.