📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
قفل سختافزاری نرمافزار؛ راهکاری مطمئن برای حفاظت از نرمافزارهای شما
توسعهدهندگان نرمافزار و شرکتهای دانشبنیان سالها زمان و منابع مالی فراوان صرف طراحی، پیادهسازی و آزمایش کدهای اختصاصی خود میکنند. بازار نرمافزار با چالش همیشگی سرقت سورسکد، مهندسی معکوس و انتشار نسخههای کرکشده روبهرو است. قفل سختافزاری نرمافزار به عنوان یک سد فیزیکی و رمزنگاریشده، مطمئنترین ابزار برای حفاظت از داراییهای فکری برنامهنویسان در محیطهای مختلف کاری به شمار میآید. این ابزار از اجرای غیرمجاز برنامه روی سیستمهای ناشناس جلوگیری میکند و ضامن حفظ درآمدهای پایدار شرکتهای توسعهدهنده است.
شرکتهای نرمافزاری بزرگ در سراسر جهان همواره به دنبال رویکردهایی هستند که نهتنها دسترسی نامعتبر را مسدود سازد، بلکه فرایند صدور مجوز و مدیریت مشتریان را نیز تسهیل نماید. فعالسازی مکانیزمهای سختافزاری لایسنسینگ روی سیستمهای رایانهای، وابستگی امنیت را از سیستمعامل جدا میکند و پردازشهای اعتبارسنجی را به قلب چیپهای الکترونیکی امن میسپارد. استفاده از چنین رویکردی ضریب نفوذ کدهای مخرب و پچهای نرمافزاری را به صفر نزدیک میکند.
کسری توکلی، کارشناس زیرساختهای احراز هویت شرکت رهآورد سامانههای امن
انتشار: 9 آبان 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
قفل سختافزاری نرمافزار چیست و چگونه کار میکند؟
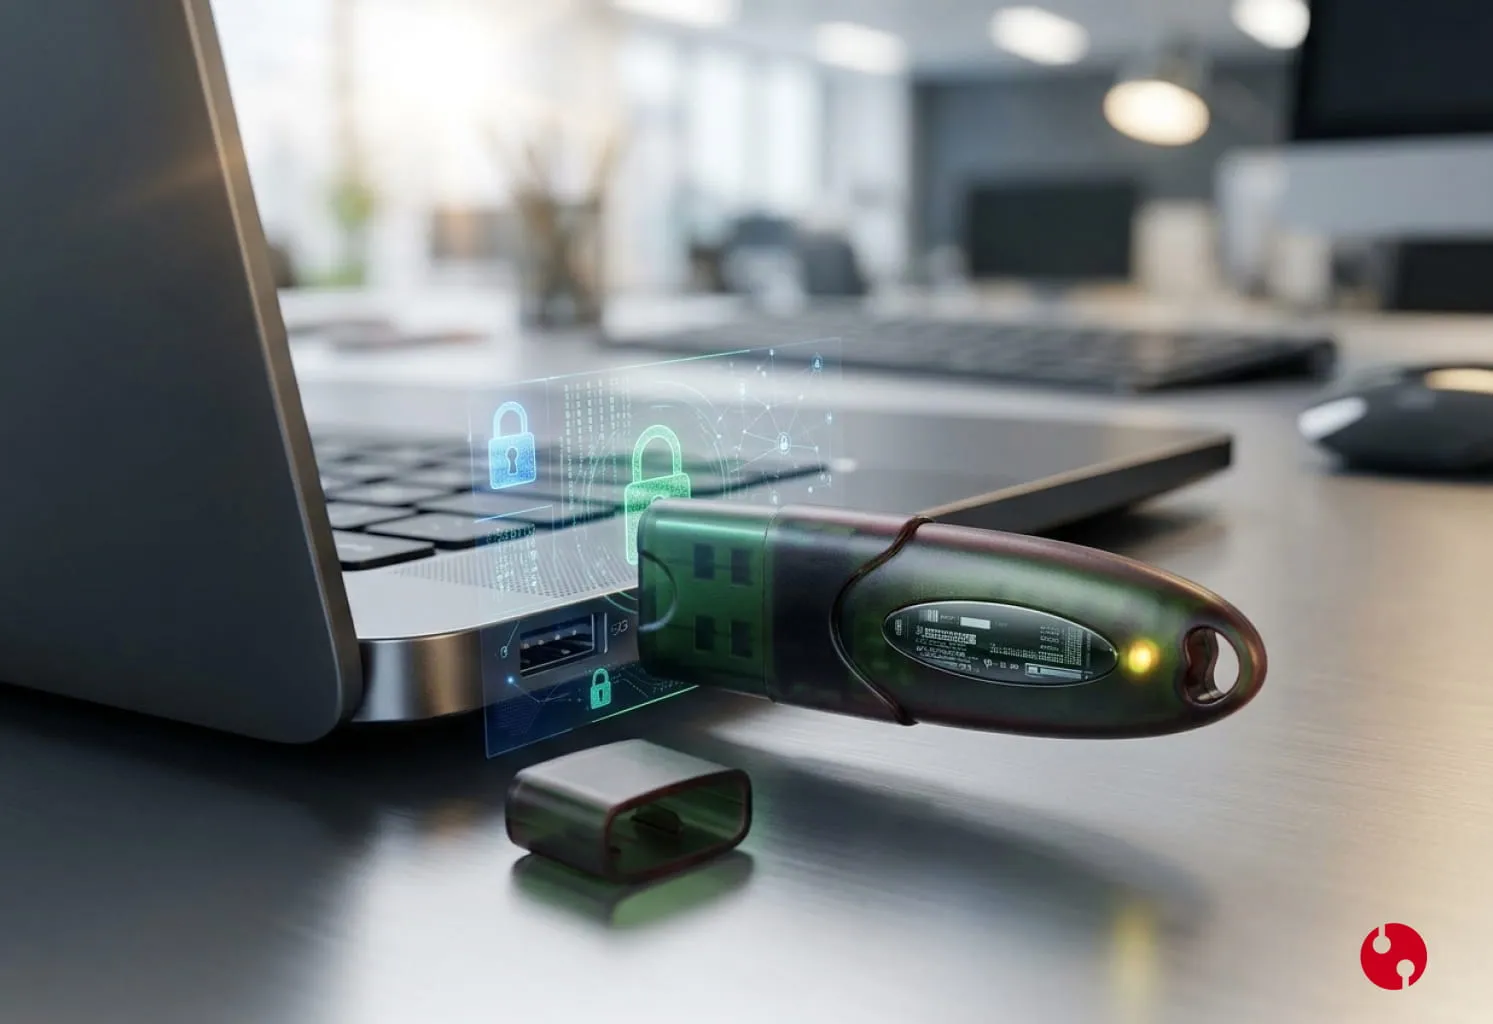
قفل سختافزاری نرمافزار یا دانگل امنیتی، قطعهای فیزیکی شبیه حافظه فلش است که از طریق درگاههای ارتباطی مانند USB به رایانه متصل میشود. این دستگاه بر خلاف حافظههای معمولی، درون ساختار خود یک ریزپردازنده امن و میکروکنترلر مجهز به حافظه رمزنگاریشده دارد. هدف بنیادین این ابزار فیزیکی، ممانعت از تکثیر غیرقانونی، راهاندازی نسخههای قفلشکسته و سوءاستفاده از سیستمهای نرمافزاری تحت وب یا دسکتاپ است.
مکانیزم عمل این قطعات مبتنی بر گفتوگوی رمزنگاریشده دوطرفه میان نرمافزار و سختافزار است. نرمافزار در مراحل مختلف اجرا، چالشهای ریاضی و دادههای خاصی را به داخل دانگل ارسال میکند. چیپست پردازشی قفل با الگوریتمهای پیشرفته ریاضی نظیر RSA، DES و 3DES محاسبات را داخل محیط فیزیکی خود انجام میدهد و پاسخ را برمیگرداند. اگر پاسخ بازگشتی با محاسبات مورد انتظار نرمافزار همخوانی نداشته باشد یا دانگل از دستگاه خارج شود، اجرای برنامه در کسری از ثانیه متوقف خواهد شد.
چرا لایسنسهای مبتنی بر نرمافزار در برابر کرکرها آسیبپذیرند؟
روشهای قدیمی محافظت از برنامهها عمدتاً بر فایلهای متنی لایسنس، کدهای فعالسازی و خواندن شناسه قطعات داخلی سیستم نظیر مکآدرس کارت شبکه یا شماره سریال مادربرد متکی بودند. متاسفانه ابزارهای پیشرفته مهندسی معکوس و دیباگرهای مدرن به کرکرهای باانگیزه اجازه میدهند این زنجیرههای شرطی را دور بزنند. نفوذگران با تغییر مقادیر رجیستری، شبیهسازی فراخوانیهای ویندوز یا دستکاری کدهای اسمبلی در بدنه فایل اجرایی، کنترلهای نرمافزاری را بیاثر میکنند.
راهکارهای کاملاً نرمافزاری همواره همراه فایل نصبی روی حافظه RAM رایانه هدف بارگذاری میشوند. هر دادهای که در فضای حافظه سیستم میزبان قرار گیرد، در معرض مشاهده و دستکاری قرار دارد. در مقابل، یک دانگل لایسنس نرمافزار کدهای حیاتی و کلیدهای اعتبارسنجی را در محفظه سختافزاری محافظتشده نگه میدارد؛ فضایی نفوذناپذیر که حتی دسترسی مستقیم سیستمعامل به محتوای داخلی آن به دلیل معماری بستهاش کاملاً غیرممکن است.
مزایای کلیدی بهکارگیری دانگل لایسنس نرمافزار برای توسعهدهندگان
حفظ زنجیره ارزش تجاری برای ارائهدهندگان بستههای تخصصی مهندسی، مالی، پزشکی و صنعتی نقشی حیاتی دارد. انتخاب قفل سختافزاری مناسب علاوه بر ایجاد آرامش خاطر، ساختار درآمدی شرکتها را ساماندهی میکند و استراتژیهای فروش منعطفی را پیش پای تیمهای بازرگانی قرار میدهد.
جلوگیری قطعی از مهندسی معکوس و کرک نرمافزار
مهمترین مزیت دانگل فیزیکی، خارج کردن فرایند تصمیمگیری امنیتی از محیط ناامن رایانه کاربر است. کرکرها نمیتوانند رفتار درون پردازنده دانگل را دیباگ کنند، زیرا میکروچیپهای هوشمند این ابزارها در برابر حملات فیزیکی، مهندسی معکوس الکترونیکی و شنود خطوط داده مقاومت بسیار بالایی نشان میدهند.
مدیریت ماژولار نسخههای مختلف برنامه
توسعهدهندگان با بهرهگیری از خانههای حافظه دانگل میتوانند بخشهای متعددی از برنامه را به صورت مجزا فعال یا غیرفعال کنند. برای مثال، یک کاربر تنها هزینه نسخه پایه را پرداخت کرده و شرکت بدون تغییر در نسخه اجرایی، صرفاً فلگهای دسترسی به ماژولهای پیشرفته را درون دانگل بسته نگه میدارد تا پس از پرداخت مابهالتفاوت، دسترسیها آزاد شوند.
پیادهسازی دورههای آزمایشی و لایسنسهای زماندار
قفلهای پیشرفته به شمارندههای داخلی و در برخی مدلها به ساعت مستقل از سیستمعامل (Real-Time Clock) مجهز هستند. این امکان راهکاری فوقالعاده برای فروش اجارهای نرمافزار، لایسنسهای سالانه و ارائه دورههای تست ۳۰ روزه بدون نگرانی از دستکاری تاریخ سیستمعامل توسط مشتری ایجاد میکند.
معرفی خانواده راکی (Rockey)؛ استانداردی پیشرو در لایسنسینگ سختافزاری
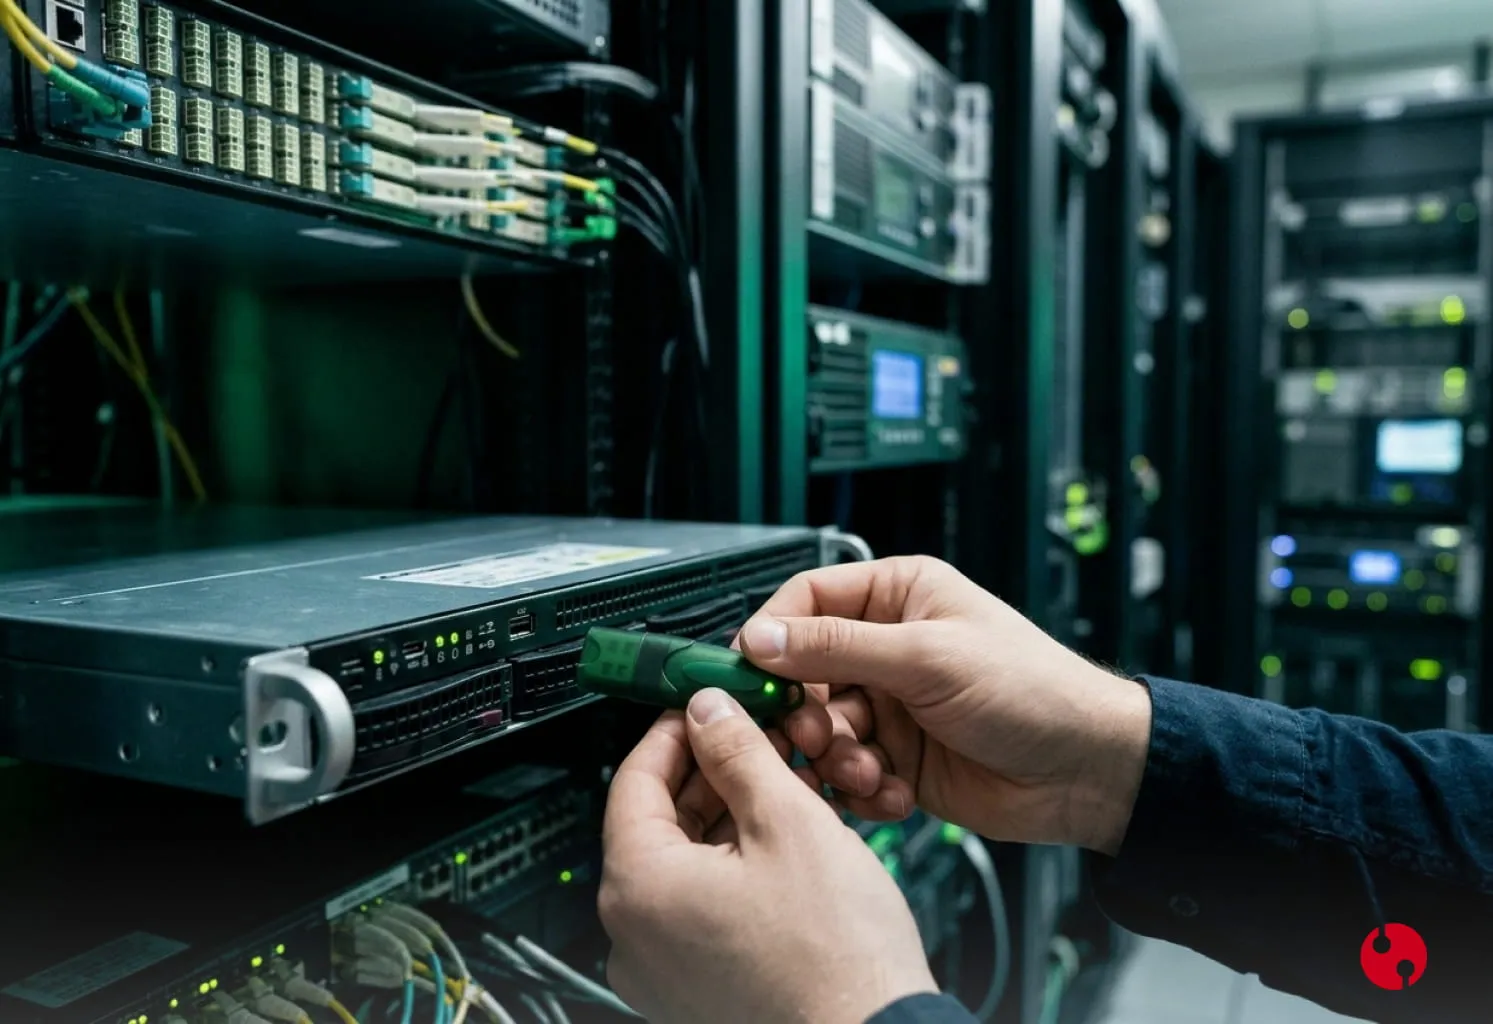
بازار امنیت رایانه مدلهای متعددی از دانگلهای قفلگذار را معرفی کرده است، اما خانواده محصولات راکی به دلیل پایداری فوقالعاده، سابقه طولانی و سازگاری کامل با استانداردهای بینالمللی جایگاهی ممتاز در میان ناشران نرمافزار دارند. شرکت رهآورد سامانههای امن (رهسا) با در نظر گرفتن نیازهای تیمهای برنامهنویسی و سازمانها، دو مدل پرچمدار از این سری را تامین و پشتیبانی مینماید.
این قطعات امنیتی با استانداردهای بینالمللی سختافزاری نظیر CE و FCC سازگار هستند و از گواهینامههای ارزیابی امنیتی بینالمللی مانند ITSEC و EAL 4+ بهره میبرند. طراحی این محصولات بر پایه کارتهای هوشمند پیشرفته، ضریب نفوذناپذیری آنها را به بالاترین سطح ممکن در صنعت آیتی رسانده است.
بررسی تخصصی قفل سختافزاری تککاربره Rockey4 Smart
مدل تککاربره برای نرمافزارهایی مناسب است که به صورت مستقل روی سیستم دسکتاپ مشتری نصب و اجرا میشوند. این دانگل عملکردی مطمئن ارائه میدهد و نیاز شرکت نرمافزاری را در زمینه کنترل فروش و لایسنسینگ فردی برطرف میسازد.
برای خرید و بررسی دقیقتر این محصول میتوانید صفحه قفل سختافزاری Rockey4 Smart در وبسایت رهسا را بررسی نمایید.
ویژگیها و مشخصات فنی راکی ۴ اسمارت
توسعهدهندگان در مواجهه با سیستمهای گوناگون کاربران، به راهکارهایی پایدار و بدون دردسر راهاندازی نیاز دارند. این مدل با تکیه بر ویژگیهای استاندارد فنی زیر، راهحل کاملی برای برنامههای کلاینت به شمار میآید:
💎 فناوری بدون نیاز به درایور (Driverless): این قفل از رابط استاندارد HID استفاده میکند؛ بنابراین سیستمعاملهای ویندوز، لینوکس و مکاواس بدون نیاز به نصب هیچگونه فایل درایور جانبی آن را در لحظه شناسایی میکنند.
💎 مبتنی بر چیپ کارت هوشمند: برخلاف قفلهای ارزانقیمت که از حافظههای ساده EEPROM استفاده میکنند، این ابزار به پردازنده کارت هوشمند مجهز است و محاسبات امن را درون خود انجام میدهد.
💎 شناسه سختافزاری منحصربهفرد (Hardware ID): هر قطعه یک شناسه جهانی غیرقابل تغییر دارد که تولیدکننده آن را در کارخانه ثبت کرده است و امکان تکثیر فیزیکی آن وجود ندارد.
💎 رمزهای پایه و مدیریتی ۸ بایتی: برنامهنویسان با استفاده از رمزهای عبور اختصاصی Basic Password و Advanced Password کنترل کاملی روی دسترسیهای خواندن و نوشتن حافظه دارند.
💎 فضای حافظه ذخیرهسازی انعطافپذیر: دانگل حافظهای بین ۱۰۰۰ تا ۲۰۰۰ بایت برای ذخیرهسازی دادههای حیاتی، رشتههای لایسنس و کلیدهای فعالسازی در اختیار سیستم قرار میدهد.
💎 واحدهای کنترل ماژول مستقل: وجود ۶۴ ماژول مستقل به برنامهنویس اجازه میدهد دسترسی به ۶۴ بخش یا فرم مختلف از نرمافزار را بر اساس خرید مشتری مدیریت نماید.
بررسی جامع قفل سختافزاری تحت شبکه Rockey4 Smart Net
در سناریوهای شرکتی و پلتفرمهای اتوماسیون سازمانی، نرمافزارها معمولاً روی سرور مرکزی قرار دارند یا کلاینتهای متعددی در بستر شبکه محلی (LAN) نیازمند ارتباط همزمان با یک سرور هستند. در این ساختارها، خرید دانگل جداگانه برای تکتک رایانهها منطقی نیست.
شرکت رهسا برای این نوع معماری، محصول اختصاصی قفل سختافزاری Rockey4 Smart Net را ارائه میدهد تا مدیریت دسترسیهای گروهی در بالاترین سطح امنیتی و با صرفه اقتصادی محقق شود.
نحوه عملکرد لایسنس شناور در بستر شبکه
مدل تحت شبکه مستقیماً به یکی از پورتهای سرور اصلی سازمان یا یک ماشین مرکزی متصل میشود. سرویس مدیریت لایسنس شبکه که همراه بسته نرمافزاری عرضه میگردد، درخواستهای تأیید هویت ارسالی از سوی کلاینتها را رصد میکند.
هنگامی که کاربری در سازمان نرمافزار را اجرا میکند، سیستم کلاینت درخواستی را به سوی سرور میفرستد. سرور ظرفیت مجاز لایسنسهای همزمان (Concurrent Users) ذخیرهشده در دانگل را بررسی میکند. اگر سقف مجاز پر نشده باشد، مجوزی موقت صادر میشود. پس از بستن برنامه توسط کاربر، آن لایسنس آزاد میگردد و در اختیار کاربر دیگری در شبکه قرار میگیرد. این ساختار از خرید مجوزهای اضافی جلوگیری میکند و بازدهی مالی سیستم را افزایش میدهد.
مقایسه فنی: قفل سختافزاری تککاربره در برابر مدل شبکه
شاخص ارزیابی | مدل Rockey4 Smart (تککاربره) | مدل Rockey4 Smart Net (تحت شبکه) |
محیط کاربرد | رایانههای انفرادی و کلاینتهای دسکتاپ | سرورهای سازمانی، دیتاسنترها و شبکههای محلی LAN |
شیوه مدیریت مجوز | اختصاص یک قفل فیزیکی به هر سیستم | تخصیص همزمان مجوز به چند کاربر از طریق یک قفل مرکزی |
نیاز به سرویس شبکه | کاملاً مستقل و بدون نیاز به پیکربندی سرور | نیازمند اجرای سرویس اختصاصی مدیریت لایسنس در شبکه |
پشتیبانی از لایسنس همزمان | ندارد (فقط ۱ کاربر در یک زمان روی سیستم فیزیکی) | دارد (مدیریت دقیق تعداد اتصالات همزمان) |
بهروزرسانی از راه دور | پشتیبانی کامل از طریق کدهای امنیتی محلی | پشتیبانی کامل با قابلیت تغییر تعداد کاربران شبکه از راه دور |
تکنیکهای پیادهسازی و اتصال قفل به کدهای نرمافزار
برای تجهیز سیستم نرمافزاری به قفل سختافزاری، شرکتهای توسعهدهنده دو مسیر متفاوت پیش رو دارند. انتخاب میان این دو روش بستگی به سطح دسترسی به سورسکد، زمان پروژه و حساسیتهای امنیتی برنامه دارد.
۱. استفاده از روش قفلگذاری پوششی (Envelope Encryption)
روش پاکت امنیتی یا اینولپ، سریعترین شیوه محافظت از فایلهای اجرایی نهایی (EXE یا DLL) است. در این متد، ابزار محافظتی ارائهشده بدون نیاز به حتی یک خط کدنویسی، فایل نهایی برنامه را کامپایل مجدد نموده و لایهای نفوذناپذیر از رمزنگاری روی آن میکشد.
هنگام اجرای برنامه، این لایه بیرونی ابتدا وجود دانگل معتبر را بررسی میکند و در صورت تأیید، کدهای اصلی را به شیوه رمزگشایی پویا در حافظه اجرا مینماید. این تکنیک برای نرمافزارهایی که با زبانهای کامپایلری مانند C++، Delphi یا پلتفرمهای داتنت پیاده شدهاند، بدون اتلاف وقت حفاظتی عالی ایجاد میکند.
۲. فراخوانی مستقیم از طریق رابط برنامهنویسی نرمافزار (API)
در پروژههای حساس، ترکیب روشهای خودکار با فراخوانی مستقیم توابع کتابخانهای بالاترین حد بازدارندگی را خلق میکند. با این راهبرد، برنامهنویس در نقاط غیرقابل پیشبینی از منطق برنامه، توابع دانگل را صدا میزند.
کتابخانههای جامع API راکی از تمامی محیطهای کدنویسی مدرن و سنتی پشتیبانی به عمل میآورند:
- زبانهای خانواده C نظیر C++ ،C و #C
- پلتفرم جاوا (Java) با کتابخانههای سازگار با محیطهای چندسکویی
- زبانهای تفسیری و مدرن نظیر پایتون (Python)
- ابزارهای توسعه پایگاه داده و فرمسازی شامل دلفی (Delphi) و ویژوال بیسیک (VB.NET)
برنامهنویسان با تزریق پرسشهای نامتقارن به جریان عادی اجرای برنامه کاری میکنند که حذف قفل از برنامه عملاً به تخریب ساختار منطقی نرمافزار بینجامد.
مکانیزم بهروزرسانی لایسنس نرمافزار از راه دور (Remote Update)
یکی از مشکلات بزرگ توسعهدهندگان در سالهای گذشته، نیاز به جمعآوری فیزیکی قفلها برای تمدید اعتبار یا فعالسازی ماژولهای جدید بود. دانگلهای مدرن راکی این چالش را به صورت ساختاری برطرف ساختهاند.
در الگوی بهروزرسانی راه دور، سیستم کاربر کدی رمزنگاریشده از وضعیت کنونی دانگل استخراج میکند و برای شرکت توسعهدهنده میفرستد. شرکت نرمافزاری این فایل را در نرمافزار مدیریت فروش خود بارگذاری کرده و تغییرات جدید (مثلاً تمدید یکساله مجوز یا اضافه شدن ماژول حقوق و دستمزد) را اعمال میکند. در ادامه فایلی رمزنگاریشده تولید میشود که تنها و تنها روی همان قطعه سختافزاری خاص قابل فعالسازی است. این چرخه فرایند پشتیبانی فنی را بسیار ساده، کمهزینه و سریع میسازد.
رویکرد نوین سازمانها: قفل سختافزاری در برابر سامانههای نوین احراز هویت
در معماریهای نوین فناوری اطلاعات، مرزهای مشخصی میان حفاظت از حق نشر نرمافزار و مدیریت هویت کاربران وجود دارد:
🔐 قفل سختافزاری نرمافزار: لایهای پایهای برای اثبات «حق مالکیت و حق استفاده از نرمافزار» است که برای جلوگیری از کرک شدن خود برنامه توسط برنامهنویس تعبیه میشود.
🔑 سامانههای احراز هویت قوی (MFA/FIDO): مراحلی برای اثبات «هویت کاربر وارد شونده به سامانه» به حساب میآیند. اگر نرمافزار شما سامانهای تحت وب با حساسیتهای بالا، پورتال سازمانی یا نرمافزاری با دسترسی ابری است، امنیت ورود کاربران نیازمند رویکردهایی تکمیلی نظیر استاندارد FIDO خواهد بود. پلتفرمهای امنیتی نظیر سامانه احراز هویت چند عاملی مبتنی بر استاندارد فایدو، هویت اشخاص را بدون دخالت رمزهای عبور سنتی و از طریق مکانیزمهای ضد فیشینگ بیومتریک تایید میکنند. پیادهسازی این دو فناوری در کنار یکدیگر، ساختار یکپارچه و غیرقابل نفوذی را در تمامی ابعاد امنیت به وجود میآورد.
راهنمای انتخاب بهترین قفل سختافزاری برای پروژههای نرمافزاری
انتخاب ابزار مناسب نیازمند تحلیل عمیق جریان فروش و زیرساخت فنی نرمافزار است. برنامهنویسان پیش از سفارش دانگلهای امنیتی باید پارامترهای مشخصی را ارزیابی کنند تا هزینههای جاری را به حداقل برسانند.
۱. معماری استقرار و نوع مشتریان
اگر کاربران شما مشاغل آزاد، حسابداران، پزشکان یا کاربران اداری انفرادی هستند، مدل Rockey4 Smart با قابلیت اتصال آسان و راهاندازی بدون درایور بهترین انتخاب خواهد بود. این مدل هیچ پیشنیازی به سیستم کاربر تحمیل نمیکند و نرخ تماس با پشتیبانی را به شدت کاهش میدهد.
۲. فروش به ارگانها و سازمانهای بزرگ
سازمانهای دولتی و هلدینگهای چندمنظوره هرگز حاضر به پذیرش دانگلهای جداگانه برای هزاران رایانه نیستند. برای این مجموعهها، مدل Rockey4 Smart Net با تعریف شناور مجوزها و مدیریت متمرکز از طریق سرور شبکه، پاسخگوی کامل الزامات پدافندی و اداری است.
۳. بررسی حجم دادههای نیازمند حفاظت
برای برنامههایی که علاوه بر کنترل لایسنس، بخشهایی از محاسبات سنگین ریاضی یا کدهای الگوریتمی اختصاصی را نیز درون چیپست سختافزاری ذخیره میکنند، ظرفیت حافظه داده و سرعت انتقال پکتها اهمیت بسیار زیادی پیدا میکند.
سوالات متداول (FAQ)
قفل سختافزاری نرمافزار چه تفاوتی با حافظههای فلش معمولی دارد؟
فلش مموریهای معمولی صرفاً فضایی برای ذخیره و خواندن فایلها هستند و سیستمعامل دسترسی مستقیم به تمام دادههای آنها دارد. در مقابل، قفل سختافزاری دارای چیپست کارت هوشمند، پردازنده رمزنگاری و حافظهای محافظتشده است. این دستگاه محاسبات امن را درون خود انجام میدهد و اجازه کپی کردن برنامهها یا کدهای لایسنس را به هیچ کاربری نمیدهد.
آیا دانگلهای راکی برای شناسایی در سیستمهای عامل نیازمند نصب درایور هستند؟
خیر. مدلهای Rockey4 Smart بر اساس فناوری استاندارد HID کار میکنند و کامپیوترهای مبتنی بر ویندوز، لینوکس و مکاواس بدون نیاز به نصب هرگونه فایل درایور خارجی، آنها را بلافاصله شناسایی مینمایند.
در صورت گم شدن یا سرقت فیزیکی قفل توسط مشتری، چه اقدامی انجام میشود؟
سیاستگذاری در این زمینه به شرکت نرمافزاری واگذار شده است. به دلیل وجود شناسه یکتای سختافزاری (Hardware ID)، شرکت توسعهدهنده میتواند قفل گمشده را در پایگاه داده خود باطل کند و یک دانگل جایگزین با شناسه جدید برای مشتری بفرستد تا قفل قدیمی حتی در صورت پیدا شدن نیز بیاثر باقی بماند.
آیا امکان تغییر تعداد کاربران در نسخه تحت شبکه بدون تعویض فیزیکی دانگل وجود دارد؟
بله. دانگل Rockey4 Smart Net از سازوکار امن بهروزرسانی از راه دور (Remote Update) پشتیبانی میکند. مشتری فایلی از وضعیت دستگاه میفرستد و شرکت توسعهدهنده با ارسال فایل مجوز جدید، تعداد لایسنسهای همزمان را در محل مشتری افزایش میدهد.
چگونه میتوان امنیت قفل سختافزاری را به بالاترین سطح ممکن رساند؟
ترکیب روش قفلگذاری محافظتی Envelope با فراخوانیهای مستقیم و تصادفی توابع دانگل از طریق API در لابهلای کدهای حیاتی، ایمنترین شیوه است. در این حالت، حتی اگر نفوذگری بتواند لایه ظاهری را پچ کند، برنامه در بخشهای محاسباتی داخلی به دلیل عدم دسترسی به پردازنده قفل از کار میافتد.
نتیجهگیری
حفاظت از کدهای نرمافزاری در دنیایی که ابزارهای خودکار مهندسی معکوس و دیباگرهای پیچیده بهسادگی در دسترس همگان قرار دارند، وظیفهای حیاتی برای تیمهای توسعه است. سیستمهای متکی بر شمارهسریالهای متنی و مکآدرسهای رایانه به تنهایی سد محکمی در برابر نفوذگران به شمار نمیآیند. قفل سختافزاری نرمافزار با تفکیک فیزیکی محاسبات اعتبارسنجی از سیستمعامل، حفاظتی کامل، نفوذناپذیر و ماندگار برای داراییهای فکری شما به ارمغان میآورد.
خانواده دانگلهای راکی ۴ اسمارت و راکی ۴ اسمارت نت که توسط شرکت رهآورد سامانههای امن (رهسا) پشتیبانی و عرضه میشوند، تمامی ابزارهای لازم از جمله کدگذاری خودکار Envelope، ماژولهای شبکه، بهروزرسانی بدون مرز جغرافیایی و کتابخانههای غنی برنامهنویسی را در اختیار صاحبان نرمافزار قرار میدهند. پیادهسازی این فناوری بر بستر نرمافزارهای تجاری شما، بقای سودآوری، جلوگیری از خسارتهای سرقت معنوی و رضایت مشتریان وفادار را تضمین میکند.