📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

بهترین روشهای احراز هویت امن برای فورتی گیت و VPN سازمانی
گسترش دورکاری و نیاز مستمر سازمانها به دسترسی از راه دور، چالشهای امنیتی بسیار بزرگی را برای مدیران فناوری اطلاعات به وجود آورده است. امروزه شبکههای خصوصی مجازی (VPN) نقش دروازه اصلی ورود به زیرساختهای حیاتی شرکتها را بازی میکنند. مجرمان سایبری به خوبی میدانند که با نفوذ به این درگاه، میتوانند به حساسترین اطلاعات سازمانی دسترسی پیدا کنند. در این میان، تجهیزات امنیتی قدرتمندی مانند فایروالهای Fortigate وظیفه محافظت از مرزهای شبکه را بر عهده دارند. با این حال، حتی قویترین فایروالها نیز در صورتی که هکرها کلید ورود (رمز عبور) را در اختیار داشته باشند، نمیتوانند جلوی فاجعه را بگیرند. راهکار احراز هویت امن فورتی گیت به مدیران شبکه کمک میکند تا یک لایه دفاعی غیرقابل عبور در برابر دسترسیهای غیرمجاز ایجاد کنند. ما در این مقاله جامع، روشهای نوین تامین امنیت شبکه فورتیگیت را بررسی میکنیم و نشان میدهیم که چگونه تکنولوژیهای جدید میتوانند خیال شما را از بابت امنیت کارمندان دورکار راحت کنند.
مرتضی اسدی | انتشار 10 تیر 1405
⏱ ۵ دقیقه مطالعه | 📅آخرین ویرایش
مرتضی اسدی | مدیرعامل شرکت رهسا
تحلیگر ارشد امنیت اطلاعات با تمرکز بر بومیسازی استانداردهای بینالمللی احراز هویت. او در این مقالات تجربیات راهبردی خود را در زمینه امنیت زیرساخت به اشتراک میگذارد.
فهرست مطالب
چرا نام کاربری و رمز عبور برای ورود به شبکه کافی نیست؟
سالهاست که کارشناسان امنیت سایبری هشدار میدهند استفاده از رمزهای عبور ایستا به تنهایی، یک ریسک امنیتی غیرقابل قبول محسوب میشود. کارمندان معمولا رمزهای عبور سادهای انتخاب میکنند یا یک رمز یکسان را در چندین سایت مختلف به کار میبرند. هکرها با استفاده از تکنیکهای پیشرفته حدس رمز، حملات جستجوی فراگیر (Brute Force) و خرید دیتابیسهای لو رفته در دارک وب، به راحتی این موانع ضعیف را پشت سر میگذارند. زمانی که یک فرد مخرب بتواند رمز عبور VPN سازمانی را به دست آورد، فایروال او را به عنوان یک کاربر مجاز میشناسد و تمام درهای شبکه را به روی او باز میکند. سازمانها باید بپذیرند که تکیه بر حافظه انسانی برای حفظ امنیت زیرساختهای پیچیده، روشی کاملا منسوخ و خطرناک است.
خطرات حملات فیشینگ و نشت اطلاعات در سازمانها
حملات فیشینگ امروزه پیچیدگی بسیار زیادی پیدا کردهاند و مهاجمان با ارسال ایمیلهای فریبنده یا ایجاد صفحات جعلی کاملا مشابه با صفحه ورود امن به فایروال Fortigate، کارمندان را به دام میاندازند. کاربر بدون اینکه متوجه شود، اطلاعات هویتی خود را دو دستی تقدیم هکر میکند. مهاجم بلافاصله از این اطلاعات برای ورود به شبکه استفاده میکند و بدافزارهای مخرب یا باجافزارها را در سیستمهای مرکزی سازمان مستقر میسازد. جبران خسارتهای مالی و اعتباری ناشی از این حملات گاهی ماهها یا سالها زمان میبرد. بنابراین پیادهسازی راهکار MFA برای VPN دیگر یک گزینه انتخابی نیست، بلکه یک الزام حیاتی برای بقای کسب و کارها به شمار میرود.
اهمیت احراز هویت دو عاملی VPN سازمانی در امنیت شبکه
اضافه کردن یک لایه امنیتی دوم به فرآیند ورود، معادله را به طور کامل به نفع سازمانها تغییر میدهد. سیستمهای دو عاملی از کاربر میخواهند علاوه بر چیزی که میداند (رمز عبور)، چیزی که در اختیار دارد (مانند یک دستگاه تولید رمز یکبار مصرف) را نیز ارائه دهد. اگر هکری موفق شود رمز عبور یک کارمند را سرقت کند، بدون در اختیار داشتن عامل دوم هیچ کاری از پیش نمیبرد. راهکار احراز هویت امن فورتی گیت با بهرهگیری از این منطق، سدی محکم در برابر نفوذگران ایجاد میکند. مدیران شبکه با اجرای این روش مطمئن میشوند که تنها افراد دارای صلاحیت واقعی میتوانند تونل ارتباطی امن را با سرورهای شرکت برقرار کنند.
چگونه سامانه احراز هویت چند عاملی جلوی نفوذ را میگیرد؟
سامانه احراز هویت چند عاملی فرآیند بررسی هویت کاربران را در لحظه و با دقت بالا انجام میدهد. وقتی کاربر درخواست اتصال به فایروال را ارسال میکند، سیستم ابتدا صحت نام کاربری و رمز عبور را میسنجد. سپس بلافاصله یک چالش امنیتی جدید ایجاد میکند. کاربر باید این چالش را از طریق وارد کردن یک کد یکبار مصرف (OTP) تایید کند. الگوریتمهای ریاضی پیچیده این کدهای یکبار مصرف را به صورت تصادفی تولید میکنند و اعتبار آنها معمولا کمتر از یک دقیقه است. شما میتوانید برای آشنایی بیشتر با ابزارهای تولید این کدها، انواع رمزیاب سخت افزاری شرکت رهسا در مدلهای C100، C200 و درسا 300 را بررسی کنید. این تجهیزات فیزیکی کدهای پویا تولید میکنند و امکان حدس زدن رمز را برای کامپیوترهای قدرتمند هکرها به صفر میرسانند.
معرفی سامانه احراز هویت فوآس برای یکپارچگی با فایروال Fortigate
سازمانهای بزرگ برای مدیریت متمرکز هویت هزاران کارمند خود به یک پلتفرم قدرتمند نیاز دارند که بتواند به راحتی با تجهیزات شبکه ارتباط برقرار کند. سرورهای فایروال فورتیگیت از پروتکلهای استانداردی مانند RADIUS و LDAP پشتیبانی میکنند. ما در شرکت رهسا نرمافزار قدرتمندی را توسعه دادهایم که دقیقا همین نیاز را برطرف میکند. مدیران فناوری اطلاعات با نصب این سیستم میتوانند سیاستهای امنیتی یکپارچهای را در سراسر شبکه اعمال کنند. سامانه احراز هویت فوآس (سامانه رهسا) یک پلتفرم جامع است که بانکها، نهادهای دولتی و شرکتهای خصوصی از آن برای مدیریت ورود امن کاربران تحت وب و اتصالات دورکاری استفاده میکنند.
قابلیتهای کلیدی سامانه رهسا در مدیریت کاربران تحت وب
پلتفرم فوآس انعطافپذیری بینظیری در اختیار سازمانها قرار میدهد. ادمینهای شبکه میتوانند بر اساس سطح دسترسی هر کارمند، روشهای مختلفی را برای تایید هویت او تعیین کنند. برخی از مهمترین قابلیتهای این سامانه به شرح زیر است:
🔒 ارسال کدهای یکبار مصرف (OTP) از طریق پیامک برای کارمندان عادی
🔒 ارسال ایمیلهای حاوی لینک تایید برای مدیران مستقر در خارج از کشور
🔒 هماهنگی کامل با اپلیکیشنهای موبایلی تولید رمز
🔒 پشتیبانی از متدهای Challenge-Response با پروتکلهای استانداردی نظیر TOTP، HOTP و OCRA
🔒 ارائه داشبورد مدیریتی قدرتمند برای مانیتورینگ لحظهای ورود و خروج کاربران به شبکه
نقش رمزیابهای سخت افزاری در امنیت ورود امن به فایروال Fortigate
گوشیهای هوشمند گاهی اوقات به اینترنت دسترسی ندارند، آنتن نمیدهند یا حتی خودشان به بدافزار آلوده میشوند. سازمانهای با سطح امنیتی بالا نمیتوانند به موبایل شخصی کارمندان برای تامین امنیت شبکه فورتیگیت اعتماد کنند. در این شرایط پای توکنهای تولید رمز سختافزاری به میان میآید. این دستگاههای کوچک به هیچ شبکهای متصل نمیشوند و باتری داخلی مستقلی دارند. الگوریتم تولید رمز درون یک تراشه امن و غیرقابل دستکاری قرار دارد. کاربر تنها با فشردن یک دکمه روی دستگاه، کدی شش یا هشت رقمی دریافت میکند و آن را در نرمافزار VPN وارد مینماید.
تفاوت مدلهای رمزیاب و کاربرد آنها برای کارمندان دورکار
دستگاههای رمزیاب سختافزاری بر اساس تکنولوژیهای متفاوتی کار میکنند تا نیازهای متنوع سازمانها را پوشش دهند. رمزیابهای مبتنی بر زمان (TOTP) هر ۶۰ یا ۳۰ ثانیه یک رمز جدید تولید میکنند که مدل درسا ۳۰۰ از این الگو پیروی میکند. دستهای دیگر از توکنها مبتنی بر رویداد (HOTP) هستند و تنها زمانی که کاربر دکمه را فشار دهد رمز جدید میسازند. مدلهای پیشرفتهتری نیز وجود دارند که از مکانیزم چالش و پاسخ (Challenge Response) پشتیبانی میکنند. کاربر برای دریافت رمز نهایی، ابتدا باید یک کد متغیر را روی دستگاه رمزیاب وارد کند. این تنوع در محصولات رهسا باعث میشود راهکار احراز هویت امن فورتی گیت برای هر سناریوی سازمانی قابل اجرا باشد.
آینده امنیت شبکه با احراز هویت بدون گذرواژه مبتنی بر استاندارد فایدو
با وجود کارایی بالای سیستمهای مبتنی بر رمز یکبار مصرف، مهاجمان همچنان در حال ابداع روشهایی برای دور زدن آنها هستند. حملات مهندسی اجتماعی میتوانند کاربر را فریب دهند تا کد OTP خود را نیز در اختیار هکر قرار دهد. اتحادیه جهانی FIDO با درک این مشکل، استانداردی را معرفی کرد که مفهوم رمز عبور را به طور کامل از بین میبرد. در این روش، تایید هویت بر اساس رمزنگاری نامتقارن و کلیدهای عمومی و خصوصی انجام میشود. این استاندارد بالاترین سطح امنیت را به ارمغان میآورد و سازمانهای پیشرو در حال مهاجرت به سمت این تکنولوژی هستند تا مفهوم ورود امن به فایروال Fortigate را متحول کنند.
سامانه احراز هویت نشانه و تحول در اتصال امن به شبکه
متخصصان ما پلتفرمی را طراحی کردهاند که معماری امنیتی سازمانها را به سطح جدیدی ارتقا میدهد. سامانه احراز هویت نشانه کاملا بر اساس استانداردهای مدرن FIDO2 و WebAuthn فعالیت میکند. این سامانه قدرتمند نیاز به حفظ کردن هرگونه رمز عبور را از بین میبرد و با استفاده از ویژگیهای بیومتریک (مثل اثر انگشت یا تشخیص چهره) کاربر را شناسایی میکند. مهمترین ویژگی این سامانه، مقاومت صد درصدی آن در برابر حملات فیشینگ است. مرورگرها و سیستمعاملها آدرس دقیق سرور سازمان را با کلید رمزنگاری شده تطبیق میدهند؛ بنابراین هیچ هکری نمیتواند با ساخت یک سایت جعلی اطلاعات کارمندان را برباید.
توکن فایدو؛ کلید طلایی برای ورود غیرقابل نفوذ به VPN
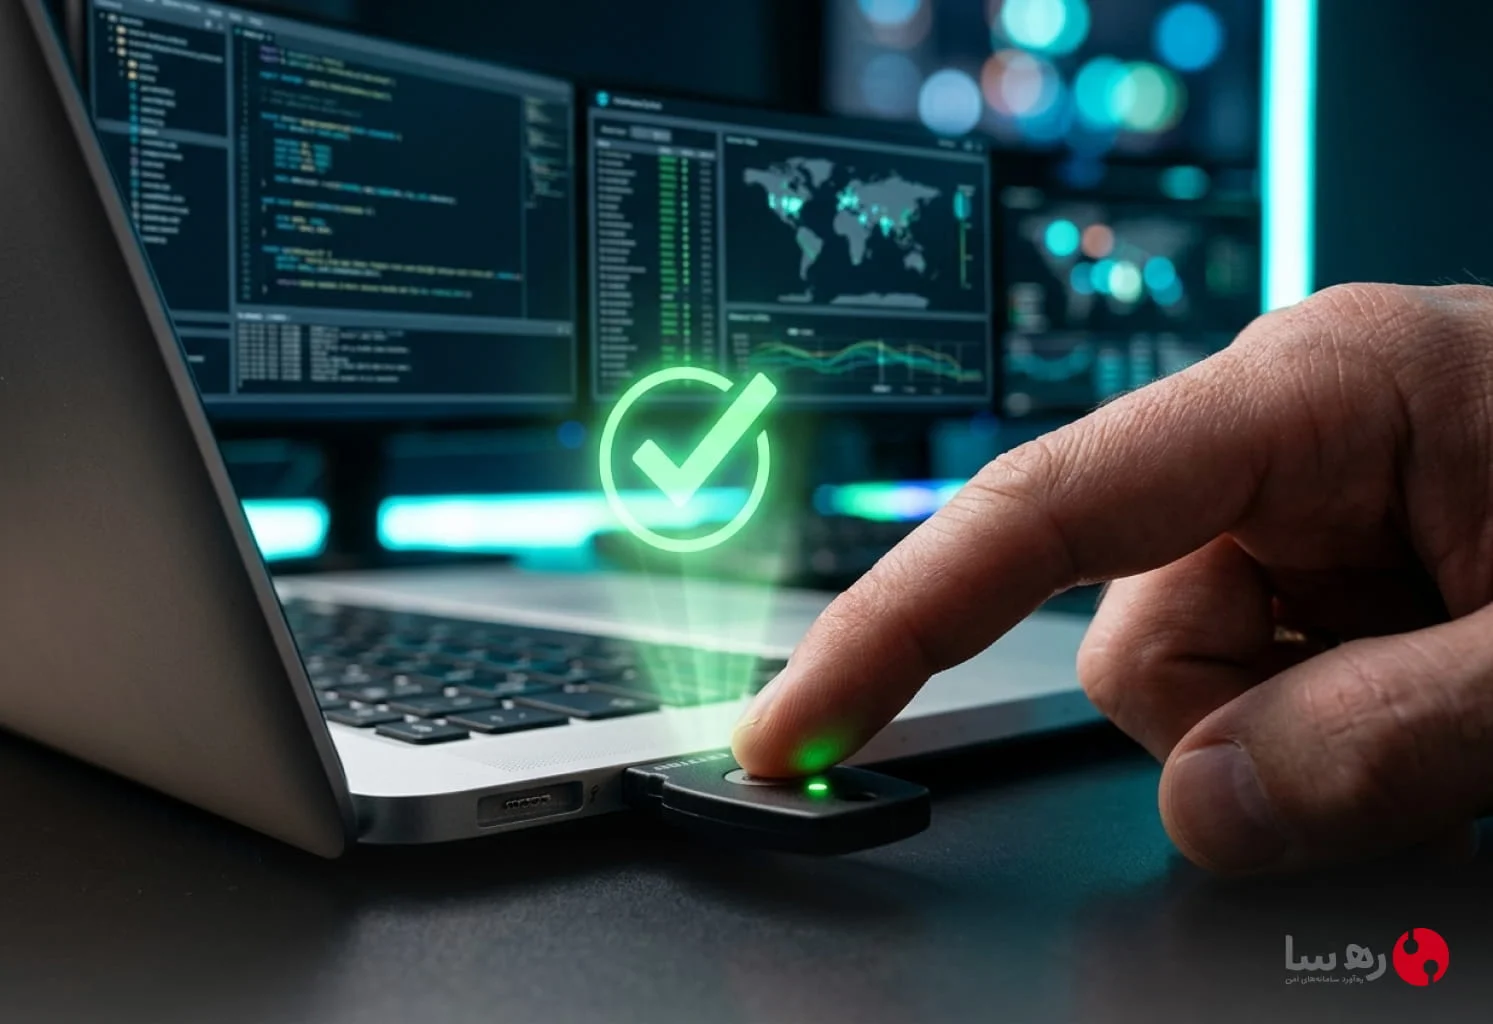
ابزارهای سختافزاری مبتنی بر استاندارد فایدو، نقش کلیدی در معماری بدون رمز عبور (Passwordless) ایفا میکنند. این قطعات شبیه به فلش مموریهای کوچکی هستند که از طریق درگاههای USB یا فناوری NFC به سیستم کاربر متصل میشوند. زمانی که کارمند قصد دارد تونل VPN را ایجاد کند، شبکه از او میخواهد هویت خود را تایید کند. کاربر توکن را به لپتاپ متصل میکند و حسگر اثر انگشت روی آن را لمس مینماید. در کسری از ثانیه، کلیدهای رمزنگاری شده بین توکن و سرور تبادل میشوند و اتصال برقرار میگردد. استفاده از این ابزارها سریعترین، امنترین و کاربرپسندترین راهکار احراز هویت امن فورتی گیت محسوب میشود.
مزایای استفاده از استانداردهای بیومتریک در زیرساختهای سازمانی
استفاده از توکن فایدو مزایای بیشماری برای واحد فناوری اطلاعات سازمانها به همراه دارد. مدیران شبکه دیگر نیازی ندارند روزانه دهها تیکت پشتیبانی مربوط به فراموشی رمز عبور را بررسی و حل کنند. خطاهای انسانی به طور کامل از چرخه امنیت خارج میشوند. همچنین ترکیب ویژگیهای فیزیکی انسان (بیومتریک) با قطعات سختافزاری رمزنگاری شده، بالاترین استانداردهای امنیتی جهان (Zero Trust) را در سازمان پیادهسازی میکند. شما میتوانید این توکنهای پیشرفته را مستقیما تهیه کنید و آنها را با زیرساختهای فایروال و سامانه احراز هویت چند عاملی خود یکپارچه سازید.
مراحل پیاده سازی راهکار MFA برای VPN در زیرساختهای فعلی
اجرای یک سیستم امنیتی جدید در سازمانی که صدها کارمند فعال دارد، نیازمند برنامهریزی دقیق است. مدیران فناوری اطلاعات ابتدا باید وضعیت موجود فایروالهای فورتیگیت را بررسی کنند و از به روز بودن فریمور تجهیزات مطمئن شوند. سپس نوبت به انتخاب سرور مناسب برای نصب سامانه احراز هویت فوآس یا سامانه نشانه میرسد. ادمینها سرور احراز هویت را از طریق تنظیمات RADIUS به فایروال متصل میکنند. در مرحله بعد، اطلاعات کاربران از اکتیو دایرکتوری (Active Directory) سازمان به سامانه جدید منتقل میشود تا نیازی به تعریف مجدد کارمندان نباشد.
بهترین روشهای استقرار سیستمهای امنیتی بدون اختلال در کار
تغییر عادات کارمندان در فرآیند ورود به سیستم چالشهای خاص خود را دارد. تیمهای IT معمولا پیادهسازی احراز هویت دو عاملی VPN سازمانی را به صورت مرحلهای انجام میدهند. آنها ابتدا این سیستم را برای بخش IT و مدیران ارشد فعال میکنند تا مشکلات احتمالی برطرف شود. سپس با برگزاری جلسات آموزشی کوتاه، نحوه استفاده از اپلیکیشنهای تولید رمز یا کار با توکنهای سختافزاری را به سایر پرسنل آموزش میدهند. استقرار گام به گام تضمین میکند که فعالیتهای روزمره سازمان دچار وقفه نشود و کارمندان به راحتی این لایه امنیتی جدید را بپذیرند.
بخش سوالات متداول (FAQ)
آیا استفاده از احراز هویت دو مرحلهای سرعت اتصال به VPN را کاهش میدهد؟
خیر، فرآیند احراز هویت دو عاملی VPN سازمانی تنها چند ثانیه زمان میبرد و پس از برقراری اتصال امن، هیچ تاثیری روی سرعت پهنای باند و تبادل اطلاعات در شبکه نخواهد داشت.
تفاوت سامانه فوآس با سامانه نشانه چیست؟
سامانه فوآس بر اساس تولید رمزهای یکبار مصرف (OTP) و پروتکلهای سنتی چند عاملی کار میکند، در حالی که سامانه احراز هویت نشانه بر پایه استاندارد مدرن FIDO2 استوار است و امکان ورود کاملا بدون رمز عبور و مبتنی بر بیومتریک را فراهم میسازد.
آیا توکنهای سخت افزاری نیاز به نصب درایور خاصی روی سیستم کارمندان دارند؟
توکنهای مبتنی بر استاندارد فایدو (FIDO) با سیستم عاملهای روز دنیا (ویندوز، مک، لینوکس) سازگاری کامل دارند و بدون نیاز به نصب هیچگونه نرمافزار یا درایور اضافی، مستقیما روی مرورگرها و کلاینتهای شبکه کار میکنند.
چگونه میتوان رمزیابهای سخت افزاری را به فایروال فورتی گیت متصل کرد؟
مدیران شبکه ابتدا سامانه مرکزی مانند فوآس رهسا را روی سرور نصب میکنند. سپس فایروال Fortigate را از طریق پروتکل RADIUS به این سرور معرفی مینمایند تا فایروال بتواند کدهای تولید شده توسط رمزیابها را به صورت لحظهای تایید کند.
نتیجهگیری برای ارتقای امنیت شبکه فورتیگیت
حفاظت از دادههای حیاتی سازمان در برابر حملات سایبری روزافزون، نیازمند اتخاذ رویکردهای نوین و پیشگیرانه است. راهکار احراز هویت امن فورتی گیت با کنار گذاشتن اتکای صرف به رمزهای عبور، سد دفاعی مستحکمی در برابر هکرها ایجاد میکند. شما چه از رمزیابهای سنتی و کدهای یکبار مصرف استفاده کنید و چه به سمت تکنولوژیهای فوق امن بدون گذرواژه مانند توکن فایدو و سامانه نشانه حرکت کنید، گام بزرگی در جهت حفظ بقای کسب و کار خود برداشتهاید. شرکت رهسا با ارائه سبد کاملی از تجهیزات سختافزاری و سامانههای نرمافزاری قدرتمند مانند پلتفرم فوآس، شما را در مسیر ایجاد یک شبکه غیرقابل نفوذ و امن همراهی میکند. مدیران دوراندیش همین امروز برای ایمنسازی درگاههای VPN سازمان خود اقدام میکنند.