📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
راهنمای جامع: استراتژیهای نوین برای مقابله با هکرهای واسطه
متخصصان امنیت سایبری امروزه با تهدیدات بسیار پیچیدهای روبرو هستند که روشهای سنتی دفاع را به چالش میکشند. شما برای محافظت از دادههای حساس سازمان خود، باید تکنیکهای جدید مهاجمان را به خوبی بشناسید. ما در این مقاله قصد داریم به بررسی یکی از مخربترین روشهای نفوذ بپردازیم و راهکارهای عملی و اثباتشدهای را برای جلوگیری از حمله AitM (مخفف Adversary-in-the-Middle) ارائه دهیم. هکرها با استفاده از این تکنیک پیشرفته، نه تنها رمزهای عبور کاربران را میدزدند، بلکه حتی سیستمهای تایید هویت دو مرحلهای قدیمی را نیز به راحتی دور میزنند. مدیران شبکه با مطالعه این راهنما یاد میگیرند چگونه زیرساختهای خود را در برابر این نفوذهای خاموش ایمن کنند.
فاطمه زکی زاده، کارشناس زیرساختهای احراز هویت شرکت رهسا
انتشار: 4 مرداد 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
حمله AitM چیست و چرا خطرناکتر از فیشینگ سنتی عمل میکند؟
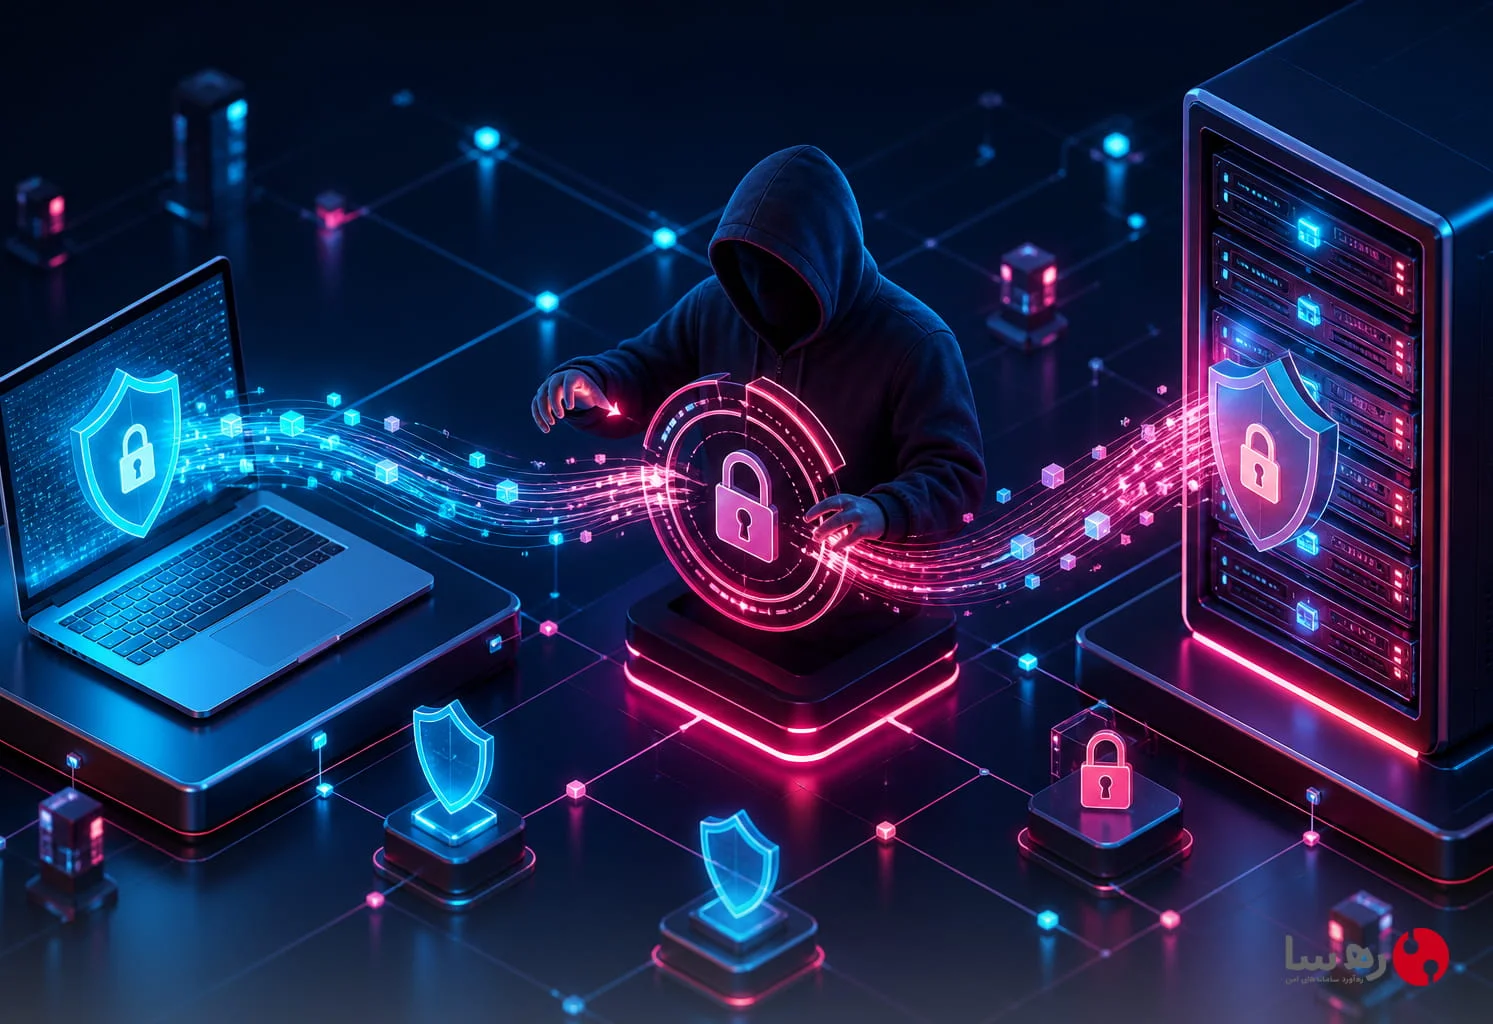
هکرها در حملات Adversary-in-the-Middle خود را دقیقا در میان ارتباط کاربر و سرور اصلی قرار میدهند. آنها یک سایت جعلی میسازند که به عنوان یک پروکسی معکوس (Reverse Proxy) عمل میکند. زمانی که شما نام کاربری و رمز عبور خود را در این سایت جعلی وارد میکنید، مهاجم به صورت در لحظه این اطلاعات را به سایت واقعی میفرستد. وبسایت اصلی در پاسخ، کد تایید دو مرحلهای را درخواست میکند و سایت جعلی همین درخواست را به شما نمایش میدهد. شما کد پیامک شده را وارد میکنید و هکر با ارسال آن به سرور اصلی، یک کوکی نشست (Session Cookie) معتبر دریافت میکند.
تفاوت کلیدی میان فیشینگ معمولی و حملات Adversary-in-the-Middle
مجرمان سایبری در فیشینگهای قدیمی تنها به دنبال سرقت نام کاربری و رمز عبور بودند. ما در گذشته با تغییر سریع رمز عبور میتوانستیم جلوی نفوذ آنها را بگیریم. اما حملات Adversary-in-the-Middle هدف بسیار بزرگتری را دنبال میکنند. هکرها در این روش نوین، کوکی نشست یا همان توکن تایید هویت را میدزدند. آنها با در اختیار داشتن این کوکی، سیستم را فریب میدهند و بدون نیاز به رمز عبور یا کد دو مرحلهای، وارد حساب کاربری شما میشوند. این سطح از پیچیدگی، دور زدن احراز هویت را برای مهاجمان بسیار آسان میکند.
مکانیزم عملکرد حمله مرد میانی پیشرفته چگونه است؟
شما برای درک بهتر نحوه جلوگیری از حمله AitM، ابتدا باید ابزارهای مورد استفاده مهاجمان را بشناسید. مجرمان از فریمورکهای آمادهای مانند Evilginx2 استفاده میکنند که راهاندازی این نوع کلاهبرداری را بسیار ساده کرده است. مهاجم ابتدا یک دامنه مشابه با دامنه سازمان شما ثبت میکند. او سپس ایمیلهای فریبندهای را برای کارمندان میفرستد و آنها را ترغیب میکند تا روی لینک ورود کلیک کنند. کاربر پس از ورود به لینک، دقیقا همان صفحه لاگین سازمان را میبیند، زیرا پروکسی معکوس محتوای سایت اصلی را بدون هیچ تغییری به کاربر نشان میدهد.
نقش پروکسیهای معکوس در سرقت توکنهای نشست (Session Tokens)
پروکسی معکوس در واقع ترافیک را بین دو نقطه هدایت میکند. مهاجمان با قرار دادن این ابزار میان شما و سرور، تمامی دادههای رد و بدل شده را شنود میکنند. آنها ترافیک رمزنگاری شده را باز میکنند، اطلاعات ارزشمند را برمیدارند و دوباره دادهها را به سمت سرور میفرستند. سرور مقصد نیز گمان میکند که به صورت مستقیم با کاربر واقعی در ارتباط است. شما با این ترفند، عملا کلید خانه خود را با دستان خودتان به سارق تحویل میدهید.
چرا سیستمهای احراز هویت دو عاملی (MFA) سنتی در برابر AitM شکست میخورند؟
بسیاری از مدیران فناوری اطلاعات تصور میکنند که فعالسازی سیستمهای احراز هویت چند عاملی پیامکی برای امنیت سازمان کافی است. ما باید این حقیقت تلخ را بپذیریم که هکرهای امروزی به راحتی این موانع را پشت سر میگذارند. زمانی که هکر نقش یک واسطه فعال را بازی میکند، کدهای یکبار مصرف هیچ کمکی به شما نمیکنند. کاربر با دستان خودش کدی را که روی گوشی دریافت کرده است، در سایت مهاجم وارد میکند.
ضعف پیامک و کدهای نرمافزاری در برابر هکرهای مدرن
کدهای ارسال شده از طریق پیامک (SMS) یا حتی اپلیکیشنهای تولیدکننده کد (Authenticator Apps) به هیچ وجه به دامنه سایت متصل نیستند. سیستم نمیتواند تشخیص دهد که شما کد را در سایت واقعی (مثلا example.com) وارد میکنید یا در یک سایت جعلی (مانند examp1e.com). مهاجمان دقیقا از همین نقطه ضعف برای دور زدن احراز هویت استفاده میکنند. سازمانها برای رفع این نقص بزرگ، نیازمند ابزارهای هوشمندتری هستند که بتوانند اصالت دامنه را بسنجند. البته برای سازمانهایی که نیاز به سیستمهای پایهای قدرتمند دارند، سامانه احراز هویت فوآس رهسا که از طیف وسیعی از پروتکلها از جمله TOTP و HOTP پشتیبانی میکند، یک گام بسیار عالی برای خروج از دنیای رمزهای عبور ایستا محسوب میشود.
استراتژیهای قطعی برای جلوگیری از حمله AitM در سازمانها
شما برای متوقف کردن این تهدیدات پیشرفته، باید رویکرد امنیتی خود را به طور کامل تغییر دهید. متخصصان امنیت پیشنهاد میکنند که سازمانها از تکیه بر آگاهی کاربران دست بردارند و به جای آن، راهکارهای فنی سختگیرانهای را پیادهسازی کنند. ما در ادامه موثرترین روشها را برای ایمنسازی کامل زیرساختهای شرکتی بررسی میکنیم. این استراتژیها به شما کمک میکنند تا راه نفوذ را حتی در صورت اشتباه کارمندان، به طور کامل مسدود کنید.
مهاجرت به سمت احراز هویت مقاوم در برابر فیشینگ (Phishing-Resistant MFA)
اصطلاح Phishing-Resistant MFA به سیستمهایی اشاره دارد که فریب سایتهای جعلی را نمیخورند. این فناوریها به جای تکیه بر اطلاعاتی که کاربر تایپ میکند، از رمزنگاری نامتقارن بهره میبرند. مرورگر شما در این روش، به صورت خودکار بررسی میکند که آیا آدرس سایت فعلی با آدرس ثبت شده در کلید امنیتی تطابق دارد یا خیر. اگر هکر یک سایت با نام دامنه متفاوت بسازد، مرورگر از ارسال اطلاعات رمزنگاری شده خودداری میکند و عملیات احراز هویت همانجا متوقف میشود. این هوشمندی، هسته اصلی مقابله با فیشینگ پیشرفته است.
معرفی استاندارد FIDO و نقش آن در توقف کامل حملات
اتحادیه فایدو (FIDO Alliance) با معرفی استانداردهای جدید خود، انقلاب بزرگی در دنیای امنیت سایبری ایجاد کرده است. پروتکلهای FIDO2 و WebAuthn به طور خاص برای جلوگیری از حمله AitM طراحی شدهاند. شما با استفاده از این فناوریها، فرآیند ورود به سیستم را بدون نیاز به رمز عبور (Passwordless) انجام میدهید. این سیستمها از یک اصل ساده اما بسیار قدرتمند پیروی میکنند: “چیزی که وجود ندارد را نمیتوان دزدید”. وقتی رمز عبوری در کار نباشد، هکرها چیزی برای سرقت ندارند.
چگونه توکنهای سختافزاری فایدو (FIDO2) امنیت مطلق ایجاد میکنند؟
توکنهای سختافزاری فایدو به عنوان غیرقابل نفوذترین روش احراز هویت در جهان شناخته میشوند. شما این قطعات کوچک را به پورت USB سیستم متصل میکنید. زمانی که قصد ورود به سامانهای را دارید، سرور یک چالش رمزنگاری (Challenge) به مرورگر میفرستد. مرورگر آدرس دقیق وبسایت را به توکن سختافزاری میدهد. توکن فایدو بررسی میکند که آیا قبلا در این آدرس ثبتنام کردهاید یا خیر. اگر دامنه حتی یک حرف با دامنه اصلی تفاوت داشته باشد (که در حملات مرد میانی پیشرفته رخ میدهد)، توکن هیچ پاسخی تولید نمیکند. برای پیادهسازی این سطح از امنیت در سازمان خود، میتوانید از سختافزارهای استاندارد استفاده کنید و با تهیه توکن فایدو رهسا این سد دفاعی نفوذناپذیر را فعال نمایید.
معرفی راهکارهای سازمانی برای مقابله با تهدیدات سایبری مدرن
سازمانهای بزرگ برای مدیریت متمرکز دسترسیها، به نرمافزارهای قدرتمندی نیاز دارند که بتوانند استانداردهای جهانی را با زیرساختهای داخلی ترکیب کنند. شما باید سامانهای را انتخاب کنید که علاوه بر پشتیبانی از روشهای مدرن، قابلیت پیوستگی با نرمافزارهای سازمانی شما را داشته باشد. ما در این بخش به معرفی پلتفرمهای تخصصی میپردازیم که دقیقا برای حل معضل سرقت نشست و جلوگیری از حمله AitM توسعه یافتهاند.
سامانه احراز هویت نشانه و ادغام با استاندارد FIDO2
شرکت رهسا برای پوشش کامل نیازهای امنیتی سازمانها، سیستم مدیریت دسترسی قدرتمندی را توسعه داده است. سامانه احراز هویت نشانه مبتنی بر FIDO2 به شما اجازه میدهد تا احراز هویت چند عاملی را به امنترین شکل ممکن مستقر کنید. این پلتفرم از ویژگیهای بیومتریک (مانند اثر انگشت و تشخیص چهره) در کنار توکنهای سختافزاری پشتیبانی میکند. مدیران شبکه با پیادهسازی سامانه نشانه، مطمئن میشوند که هیچ هکری توانایی دور زدن احراز هویت کاربران را نخواهد داشت، زیرا ارتباط رمزنگاری شده مستقیما بین کاربر، توکن و سرور امن برقرار میشود.
پیادهسازی معماری اعتماد صفر (Zero Trust) برای مقابله با دسترسیهای غیرمجاز
رویکرد اعتماد صفر یک فلسفه امنیتی است که بیان میکند شما هرگز نباید به هیچ دستگاه یا کاربری، حتی در داخل شبکه سازمان، به طور پیشفرض اعتماد کنید. ما با اجرای معماری Zero Trust، لایههای دفاعی متعددی را در سراسر زیرساخت شبکه قرار میدهیم. اگر یک مهاجم موفق شود در یک حمله Adversary-in-the-Middle کوکی نشست یک کاربر را بدزدد و بخواهد از یک سیستم دیگر وارد شود، معماری اعتماد صفر بلافاصله این رفتار غیرعادی را تشخیص داده و دسترسی را مسدود میکند.
بررسی مداوم وضعیت دستگاه و کاربر در شبکههای شرکتی
مدیران امنیت در مدل Zero Trust، قوانین دسترسی شرطی (Conditional Access) را تعریف میکنند. سیستم احراز هویت در این حالت، علاوه بر چک کردن نام کاربری و رمز، پارامترهای بسیار دیگری را نیز ارزیابی میکند. دستگاه کاربر باید از نظر امنیتی تایید شده باشد، آدرس IP باید با موقعیت جغرافیایی همیشگی همخوانی داشته باشد، و وضعیت آنتیویروس باید بهروز باشد. سامانه امنیتی با ارزیابی مستمر این موارد، از استفاده مهاجمان از نشستهای سرقت شده به شدت جلوگیری میکند.
آموزش کارمندان و نقش آگاهیبخشی در کاهش خطرات شبکه
ابزارهای فنی به تنهایی نمیتوانند امنیت سایبری سازمان شما را تضمین کنند. انسانها همیشه به عنوان ضعیفترین حلقه در زنجیره امنیت شناخته میشوند. شما باید برنامههای آموزشی مداومی را برای پرسنل خود ترتیب دهید. ما معتقدیم که افزایش آگاهی کاربران، اولین خط دفاعی در برابر فیشینگ پیشرفته است. کارمندان باید یاد بگیرند که چگونه به جزئیات کوچک توجه کنند و در مواجهه با درخواستهای مشکوک، بهترین واکنش را نشان دهند.
شناسایی لینکهای مخرب و دامنههای جعلی توسط کاربران محترم
آموزشها باید روی مهارتهای عملی تمرکز داشته باشند. کارمندان باید بدانند که چک کردن آدرس URL در نوار مرورگر، یک اقدام حیاتی است. آنها باید یاد بگیرند که هرگز از طریق لینکهای داخل ایمیل وارد سامانههای سازمانی نشوند. شما باید به پرسنل آموزش دهید که آدرس پورتالهای مهم را بوکمارک کنند و همیشه از همان مسیر وارد شوند. هکرها از تکنیکهای روانشناسی برای ایجاد حس فوریت استفاده میکنند، بنابراین کارمندان باید بیاموزند که در برابر ایمیلهای تهدیدآمیز خونسردی خود را حفظ کرده و پیش از هر اقدامی، موضوع را به واحد IT اطلاع دهند.
سوالات متداول درباره حملات مرد میانی پیشرفته (FAQ)
🛡️ حمله AitM چیست و چه هدفی دارد؟
این حمله نوعی فیشینگ پیشرفته است که در آن هکر بین کاربر و سرور واقعی قرار میگیرد. هدف اصلی مهاجم در این روش، سرقت کوکیهای نشست (Session Cookies) برای دور زدن کامل سیستمهای احراز هویت است.
🛡️ آیا دریافت کد پیامکی (SMS) مانع حملات Adversary-in-the-Middle میشود؟
خیر. هکرها در این نوع حمله سایت جعلی را به عنوان یک پروکسی راهاندازی میکنند. زمانی که شما کد پیامکی را در سایت جعلی وارد میکنید، هکر آن را به صورت در لحظه به سرور اصلی فرستاده و وارد حساب شما میشود.
🛡️ بهترین راه جلوگیری از حمله AitM در سازمانها چیست؟
موثرترین روش، استفاده از تکنولوژی احراز هویت مقاوم در برابر فیشینگ (Phishing-Resistant MFA) مانند استانداردهای FIDO2 و کلیدهای سختافزاری امنیتی است که به آدرس دامنه (URL) حساس هستند.
🛡️ چرا توکن فایدو (FIDO2) در برابر فیشینگ غیرقابل نفوذ است؟
توکنهای فایدو از رمزنگاری نامتقارن استفاده میکنند. مرورگر در زمان احراز هویت، آدرس دقیق وبسایت را با کلید سختافزاری چک میکند. اگر کاربر در یک سایت جعلی باشد، توکن فایدو هیچ اطلاعاتی برای تایید هویت صادر نمیکند.
🛡️ تفاوت سامانه احراز هویت فوآس و نشانه چیست؟
سامانه فوآس یک پلتفرم احراز هویت چند عاملی منعطف است که از انواع رمزهای یکبار مصرف (TOTP/HOTP) پشتیبانی میکند. سامانه نشانه یک پلتفرم تخصصیتر است که بر پایه معماری بدون رمز عبور و استاندارد بسیار امن FIDO2 بنا شده است تا بالاترین سطح جلوگیری از نفوذ را فراهم کند.
نتیجهگیری نهایی برای ایمنسازی زیرساختهای دیجیتال
مهاجمان سایبری هر روز روشهای خود را ارتقا میدهند و حملات Adversary-in-the-Middle نشاندهنده همین تکامل خطرناک است. ما متوجه شدیم که سیستمهای تایید پیامکی دیگر پاسخگوی نیازهای امنیتی امروز نیستند. شما برای جلوگیری از حمله AitM و حفظ امنیت سایبری سازمان، باید رویکرد خود را تغییر دهید و به سمت استفاده از فناوریهای بدون رمز عبور و استانداردهای مبتنی بر رمزنگاری حرکت کنید.
مدیران IT باید استقرار احراز هویت مقاوم در برابر فیشینگ را در اولویت برنامههای خود قرار دهند. استفاده از سختافزارهای مبتنی بر FIDO2 و ادغام آنها با سامانههای قدرتمندی مانند پلتفرم نشانه رهسا، بهترین مسیر برای مسدود کردن راه نفوذ هکرهای واسطه است. شما با پیادهسازی این معماری نوین در کنار رویکرد اعتماد صفر (Zero Trust)، یک سپر دفاعی غیرقابل نفوذ برای دادههای ارزشمند سازمان خود ایجاد میکنید. امنیت یک محصول نیست، بلکه فرآیندی است که نیاز به بهبود و بهروزرسانی مداوم دارد.