📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
راهنمای جامع مقابله با تهدیدات پسا کوانتومی و ارتقای امنیت احراز هویت سازمانی
تحول در حوزه پردازش اطلاعات و ظهور رایانش کوانتومی، پارادایمهای سنتی امنیت سایبری را دستخوش دگرگونی بنیادین کرده است. الگوریتمهای رمزنگاری نامتقارن مرسوم مانند RSA و ECC که دههها ستون فقرات امنیت دادهها و نشستهای کاربری بودهاند، در برابر توان پردازشی سیستمهای کوانتومی آسیبپذیر خواهند بود. سازمانهای پیشرو در سراسر جهان از همین امروز رویکرد مقابله با پسا کوانتوم PQC با رهسا را در دستور کار خود قرار دادهاند تا زیرساختهای دسترسی و مدیریت هویت (IAM) را در برابر حملات نسل جدید ایمن سازند. شرکت رهسا با تأمین تجهیزات پیشرفته سختافزاری و پیادهسازی سامانههای نوین احراز هویت، گامی اساسی در جهت تابآوری سایبری نهادهای مالی و دولتی برداشته است.
فاطمه زکی زاده، کارشناس زیرساختهای احراز هویت شرکت رهسا
انتشار: 11 شهریور 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
درک ماهیت تهدیدات کوانتومی و آسیبپذیری رمزنگاری سنتی
الگوریتمهای رمزنگاری کلاسیک بر پایه دشواری مسائل ریاضی نظیر تجزیه اعداد بزرگ یا لگاریتم گسسته عمل میکنند. رایانههای کوانتومی با بهرهگیری از الگوریتم شور (Shor’s Algorithm) قادر خواهند بود این معادلات پیچیده را در کسری از زمان حل کنند و کلیدهای خصوصی را استخراج نمایند. این رخداد به معنای بیاثر شدن زیرساختهای کلید عمومی (PKI) سنتی و مکانیسمهای امضای دیجیتال کلاسیک است. کارشناسان امنیت سایبری بر این باورند که سازمانها نباید تا روز دستیابی به رایانههای کوانتومی خطاپذیر صبر کنند، زیرا خطرات از هماکنون آغاز شدهاند.
حملات موسوم به «امروز جمعآوری کن، فردا رمزگشایی کن» (Harvest Now, Decrypt Later – HNDL) مهمترین چالش امنیتی حال حاضر به شمار میروند. بازیگران مخرب و هکرهای تحت حمایت دولتها، ترافیک دادههای رمزگذاریشده کنونی را ضبط و ذخیره میکنند تا پس از دسترسی به قدرت کوانتومی، آنها را رمزگشایی کنند. دادههای حساس نظیر سوابق مالی، هویتهای دیجیتال و اسناد محرمانه به حفاظت فوری در برابر این شگرد نیاز دارند و مهاجرت به رمزنگاری پسا کوانتوم را الزامی میسازند.
استانداردهای نوین رمزنگاری پسا کوانتوم (NIST PQC)
مؤسسه ملی استانداردها و فناوری (NIST) پس از سالها ارزیابی، استانداردهای بینالمللی رمزنگاری پسا کوانتوم را برای جایگزینی روشهای پیشین نهایی کرده است. الگوریتمهای خانواده شبکهای (Lattice-based) هسته اصلی این تحول را شکل دادهاند و مقاومت کاملی در برابر تحلیلهای کوانتومی نشان میدهند. شناخت این استانداردها به سازمانها کمک میکند مسیر توسعه امنیتی خود را دقیقتر طراحی کنند.
مکانیسم کپسولهسازی کلید ML-KEM (استاندارد FIPS 203) وظیفه برقراری نشستهای امن، تبادل کلید و حفاظت از کانالهای انتقال داده را بر عهده دارد. در مقابل، الگوریتم امضای دیجیتال ML-DSA (استاندارد FIPS 204) احراز اصالت تراکنشها و تأیید هویت پیامها را تضمین میکند. پیادهسازی توأمان این استانداردها امکان ایجاد بستری نفوذناپذیر در برابر هکرهای نسل آینده را فراهم میآورد.
نقش تجهیزات فیتین در پیادهسازی سختافزاری PQC
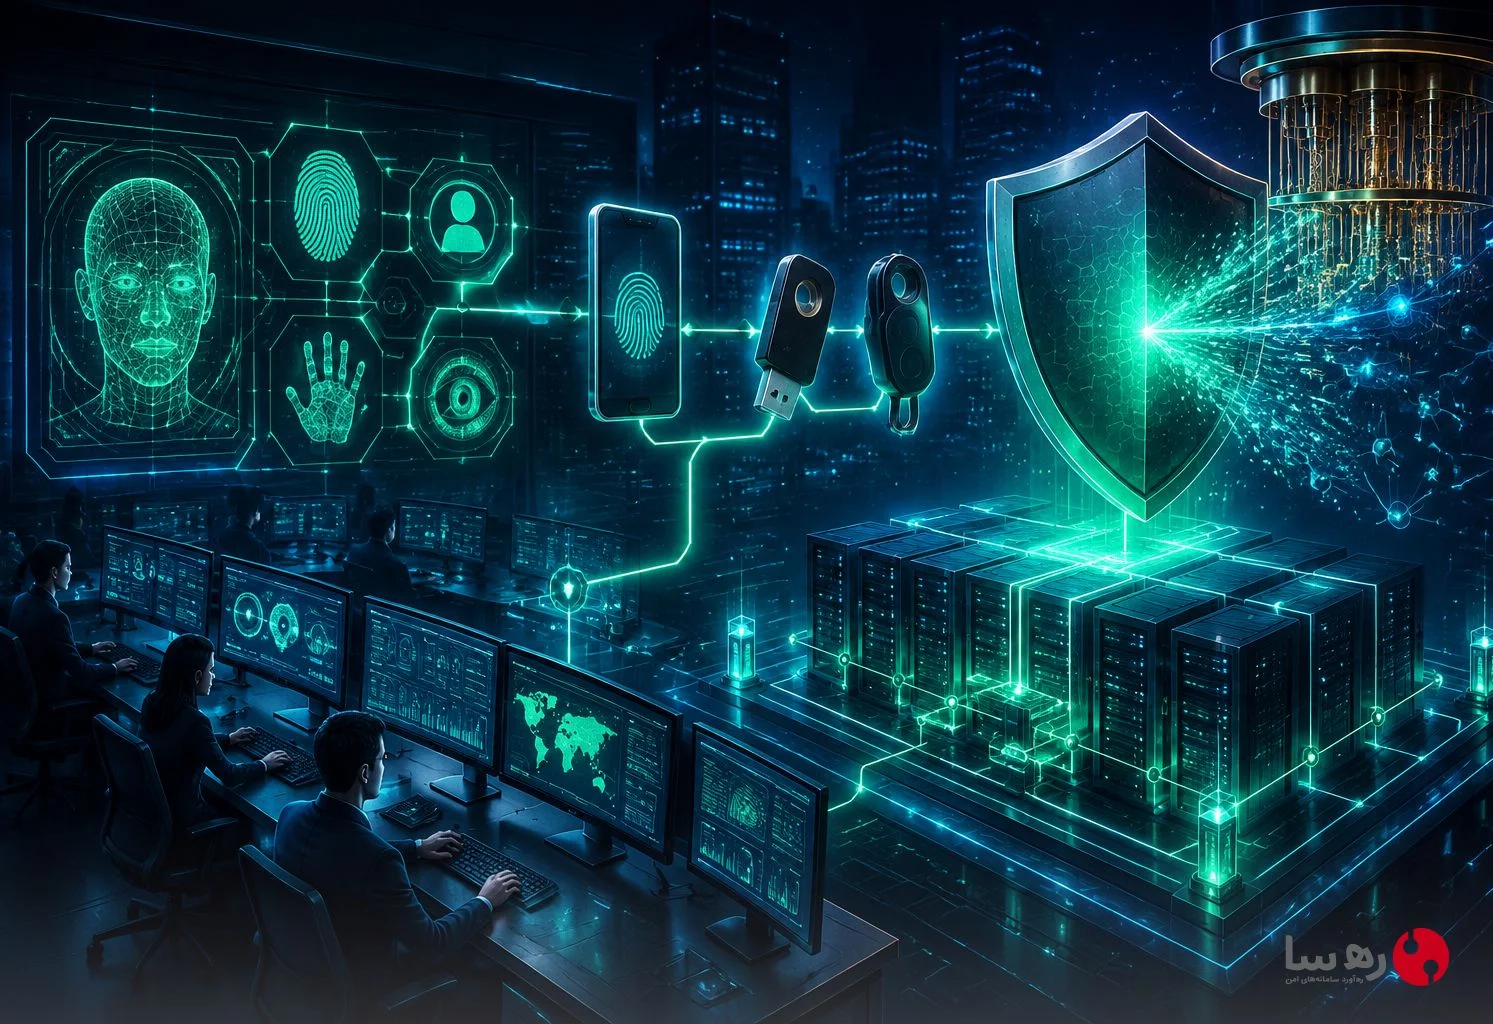
ارائه الگوریتمهای کوانتومسیف بر روی لایه نرمافزار به دلیل احتمال نشت کلید و حملات کانال جانبی (Side-Channel Attacks) کافی نیست. شرکت فیتین (Feitian Technologies) بهعنوان یکی از پیشگامان جهانی حوزه امنیت، معماری پسا کوانتوم را در سطح تراشه (Chip-Level) و به صورت سختافزاری پیاده کرده است. این ویژگی باعث میشود کلیدهای خصوصی در یک پردازنده کمکی (Co-Processor) ایزوله نگهداری شوند و هرگز در حافظه اصلی قرار نگیرند.
سیستمعامل تراشههای هوشمند فیتین با عنوان FT-JCOS موفق به اخذ گواهینامه معتبر CC EAL6+ شده است که بالاترین سطح ارزیابی امنیتی در این دسته محسوب میشود. پشتیبانی بومی از الگوریتمهای ML-KEM و ML-DSA در کنار الگوریتمهای متداول کلاسیک، اصل چابکی رمزنگاری (Crypto-Agility) را محقق میسازد. سازمانها میتوانند بدون نیاز به تغییر ناگهانی تمامی سرورها، تجهیزات سختافزاری امنیتی خود را به نسل جدید ارتقا دهند.
استراتژی جامع مقابله با پسا کوانتوم PQC با رهسا در سامانههای احراز هویت
پیادهسازی موفق یک دفاع چندلایه نیازمند بهکارگیری توأم تجهیزات سختافزاری پیشرفته و پلتفرمهای نرمافزاری مدیریت دسترسی است. رویکرد جامع مقابله با پسا کوانتوم PQC با رهسا به سازمانها امکان میدهد سیاستهای هویت صفر اعتماد (Zero Trust) را همگام با فناوریهای کوانتومسیف در مقیاس وسیع مستقر کنند. رهسا به عنوان ارائهدهنده رسمی محصولات سختافزاری فیتین و طراح سامانههای امنیتی بومی، این گذار پیچیده را سادهسازی میکند.
مدیریت هویت و دسترسی در شرکت رهسا فراتر از رمزهای عبور سنتی حرکت میکند. بهرهگیری از سامانه احراز هویت نشانه که مبتنی بر معماری FIDO2 و WebAuthn عمل میکند، دسترسی کاربران را بدون ارسال هرگونه کلید اشتراکی یا رمز ایستا ایمن میسازد. سازمانها با ترکیب این پلتفرم با توکنهای فایدو رهسا میتوانند احراز هویت مبتنی بر بایومتریک و حضور فیزیکی کاربر را مستقر سازند که در برابر حملات فیشینگ بلادرنگ و تهاجمهای کوانتومی کاملاً مقاوم است.
علاوه بر استاندارد فایدو، سازمانها برای احراز هویت متمرکز پرسنل و مشتریان خود نیازمند راهکارهای چندمنظوره هستند. بهکارگیری سامانه احراز هویت چند عاملی فوآس بستری جامع برای پیادهسازی متدهای احراز هویت دومرحلهای، ارسال رمزهای یکبار مصرف و اتصال به رمزیابهای سختافزاری رهسا نظیر C100، C200 و درسا 300 فراهم میسازد. این تنوع در پروتکلها تضمین میکند که سازمان در حین ارتقای زیرساختها به سطوح پسا کوانتومی، تداوم عملیاتی خود را بدون اختلال حفظ نماید.
تطابق با الزامات بینالمللی و گذار به مدل Zero Trust
نهادهای رگولاتوری مالی و امنیتی در سرتاسر جهان استانداردهای سختگیرانهای برای مقابله با تقلبهای هویتی وضع کردهاند. بخشنامههایی همچون PSD3 و دستورالعملهای تابآوری دیجیتال DORA بر لزوم استفاده از احراز هویت ضد فیشینگ (Phishing-Resistant MFA) تأکید ویژه دارند. سیستمهای متکی بر پیامک و اعلانهای ساده موبایلی به دلیل آسیبپذیری در برابر پروکسیهای معکوس و شنود ترافیک، دیگر پاسخگوی تهدیدات روزافزون نیستند.
معماری بدون گذرواژه استاندارد FIDO2 با پیوند دادن نشست کاربری به دامنه مبدأ (Origin-Bound)، امکان سرقت اطلاعات هویتی را به صفر میرساند. تلفیق این سازوکار با توکنهای سختافزاری PQC-Ready امنیت سازمان را در بالاترین تراز ممکن قرار میدهد. بدین ترتیب، حتی در صورت نفوذ به بخشهایی از شبکه، مهاجمان توانایی جعل هویت کاربران و دسترسی غیرمجاز به سامانههای حیاتی را نخواهند داشت.
❓ پرسشهای متداول (FAQ)
رمزنگاری پسا کوانتوم (PQC) چیست و چرا به آن نیاز داریم؟
رمزنگاری پسا کوانتوم شامل الگوریتمهای جدیدی است که در برابر قدرت محاسباتی رایانههای کوانتومی مقاوم هستند و از شکستن رمزنگاریهای سنتی نظیر RSA جلوگیری میکنند.
چرا پیادهسازی سختافزاری PQC از روش نرمافزاری امنتر است؟
پیادهسازی در پردازنده اختصاصی تراشه (مانند توکنهای فیتین با گواهی CC EAL6+) کلیدهای خصوصی را کاملاً ایزوله نگه میدارد و خطرات ناشی از حملات کانال جانبی و نفوذ به سیستمعامل را خنثی میسازد.
حمله «امروز جمعآوری کن، فردا رمزگشایی کن» (HNDL) چیست؟
در این نوع حمله، مهاجمان دادههای رمزگذاریشده فعلی را سرقت و ذخیره میکنند تا در آینده با استفاده از رایانههای کوانتومی به محتوای محرمانه آنها دست یابند.
سامانههای نشانه و توکنهای فایدو رهسا چگونه امنیت را ارتقا میدهند؟
این راهکارها با حذف گذرواژههای آسیبپذیر، احراز هویت بدون پسورد مبتنی بر رمزنگاری نامتقارن و پیوند به دامنه (Origin-Bound) را ایجاد کرده و بهطور کامل مانع از فیشینگ و سرقت نشستهای کاربری میشوند.
نتیجهگیری
تحول رایانش کوانتومی واقعیتی انکارناپذیر است که غفلت از آن میتواند خسارات جبرانناپذیری به امنیت دادههای سازمانی وارد کند. سازمانهای هوشمند فرآیند ایمنسازی لایههای احراز هویت را به آینده موکول نمیکنند و آمادگی در برابر حملات ذخیرهسازی داده را از هماکنون آغاز کردهاند. راهکارهای ارائهشده توسط شرکت رهسا با تکیه بر سختافزارهای استاندارد فیتین و سامانههای نوین فایدو و فوآس، مسیری پایدار، امن و منطبق بر استانداردهای جهانی برای حفاظت همهجانبه از هویت دیجیتال در عصر پسا کوانتوم فراهم میسازد.