📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

رمزنگاری پس از کوانتوم کامپیوترها چگونه خواهد شد؟
رایانش کوانتومی دیگر یک مفهوم علمیتخیلی نیست، بلکه واقعیتی است که در حال تغییر دادن بنیانهای امنیت سایبری میباشد. در دنیایی که رایانههای کوانتومی قدرتمند میتوانند رمزهای امروزی را در عرض چند ثانیه بشکنند، سازمانها و دولتها مجبور به بازنگری کامل در استراتژیهای امنیتی خود شدهاند. رمزنگاری پس از کوانتوم یا PQC نه تنها یک انتخاب بلکه ضرورتی اجتنابناپذیر برای حفظ محرمانگی اطلاعات در آینده نزدیک محسوب میشود.
امروزه بسیاری از سیستمهای حیاتی از جمله ارتباطات بانکی، زیرساختهای دولتی، احراز هویت دیجیتال و امضاهای الکترونیکی بر پایه الگوریتمهای رمزنگاری کلاسیک بنا شدهاند که در برابر رایانههای کوانتومی آسیبپذیر خواهند بود. این واقعیت سازمانها را وادار کرده است تا به سمت الگوریتمهای مقاوم در برابر کوانتوم حرکت کنند و سیستمهای خود را برای عصر جدید آماده سازند. در این راهنمای جامع، شما با تهدیدات رایانش کوانتومی، راهکارهای رمزنگاری مدرن و نقش فناوریهای احراز هویت ایمن در دوران پساکوانتوم آشنا خواهید شد.
فاطمه زکی زاده، شرکت رهسا
4 دقیقه مطالعه | 18 اسفند 1404
فهرست مطالب
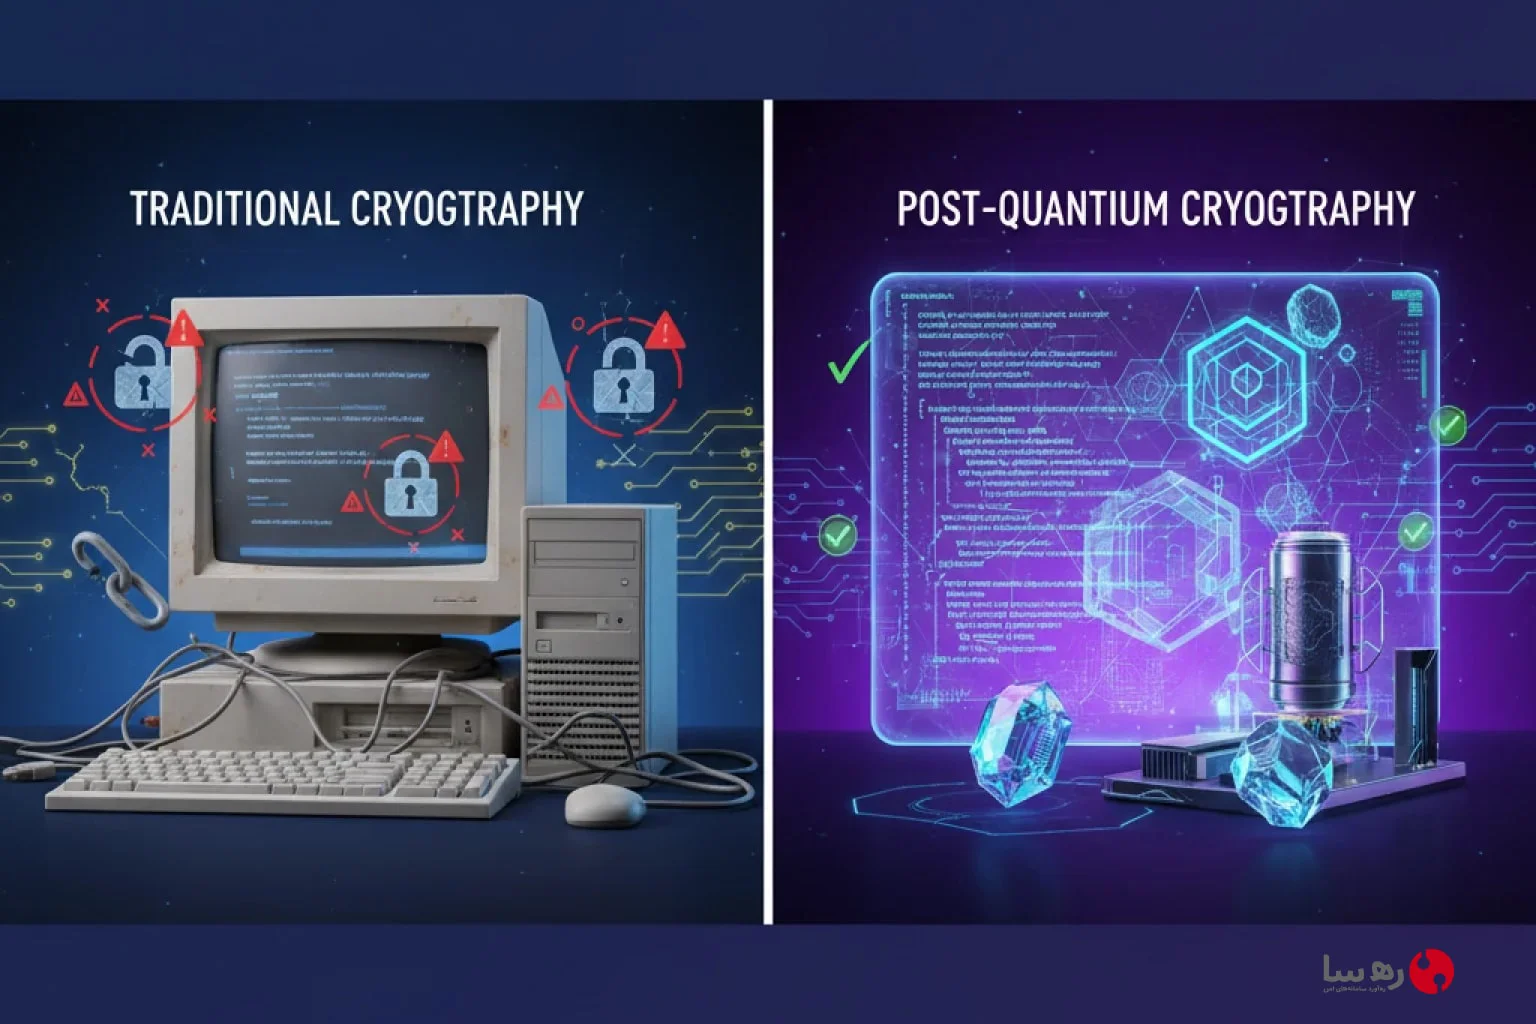
راهکارهای رمزنگاری پس از کوانتوم و استانداردهای NIST
موسسه ملی استانداردها و فناوری آمریکا (NIST) از سال ۲۰۱۶ فرآیند استانداردسازی الگوریتمهای مقاوم در برابر کوانتوم را آغاز کرد. پس از چندین دور ارزیابی و بررسی دقیق، در سال ۲۰۲۴ اولین مجموعه از استانداردهای رسمی PQC منتشر شد. این استانداردها شامل الگوریتمهایی هستند که بر پایه مسائل ریاضی پیچیدهای استوار شدهاند که حتی رایانههای کوانتومی قدرتمند نمیتوانند آنها را در زمان معقول حل کنند.
چهار الگوریتم اصلی که توسط NIST تأیید شدهاند عبارتند از: CRYSTALS-Kyber برای رمزنگاری کلید عمومی، CRYSTALS-Dilithium برای امضای دیجیتال، SPHINCS+ به عنوان جایگزین امضای دیجیتال و FALCON برای کاربردهای خاص. این الگوریتمها بر پایه مسائل ریاضی مختلفی مانند شبکههای (Lattice)، کدهای اصلاح خطا و هشهای رمزنگاری بنا شدهاند که در برابر حملات کوانتومی مقاوم هستند.
مهاجرت به رمزنگاری کوانتومی یک فرآیند پیچیده و زمانبر است که نیازمند برنامهریزی دقیق میباشد. سازمانها باید ابتدا موجودی کامل از تمامی سیستمهای رمزنگاری خود را تهیه کنند و اولویتبندی کنند که کدام سیستمها بیشترین اهمیت را دارند. سپس باید الگوریتمهای جدید را در محیطهای آزمایشی پیادهسازی کرده و عملکرد آنها را ارزیابی کنند. یکی از چالشهای اصلی این است که الگوریتمهای PQC معمولاً نیاز به کلیدهای بزرگتر و منابع محاسباتی بیشتری دارند که ممکن است با سیستمهای قدیمی سازگاری نداشته باشند.
نقش احراز هویت ایمن در عصر کوانتوم و سیستمهای MFA
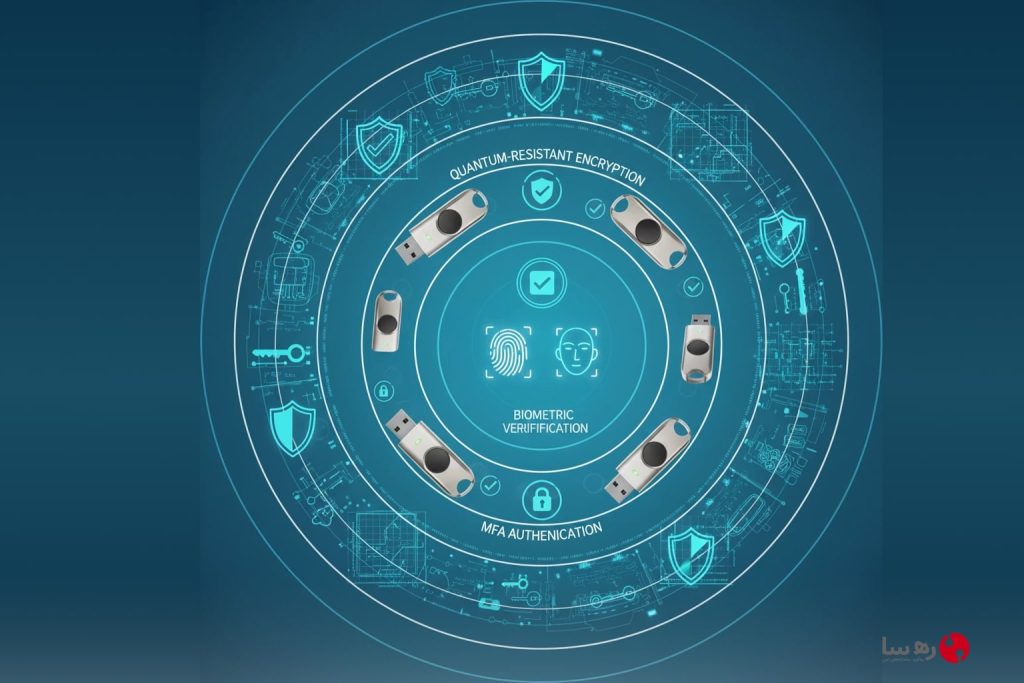
احراز هویت یکی از حساسترین بخشهای امنیت سایبری است که مستقیماً تحت تأثیر تهدیدات رایانش کوانتومی قرار میگیرد. بسیاری از سیستمهای احراز هویت امروزی از رمزنگاری کلید عمومی برای تبادل کلید و تأیید هویت استفاده میکنند که در برابر رایانههای کوانتومی آسیبپذیر خواهند بود. به همین دلیل، سازمانها باید به سیستمهای احراز هویت چندعاملی مقاوم در برابر کوانتوم روی آورند.
سامانه احراز هویت فوآس رهسا یک راهکار پیشرفته برای مدیریت هویت و دسترسی است که میتواند با الگوریتمهای رمزنگاری پس از کوانتوم یکپارچه شود. این سامانه قابلیت ارسال رمز یکبار مصرف (OTP) و پشتیبانی از روشهای متنوع احراز هویت را دارد که میتواند لایه امنیتی قوی در برابر تهدیدات آینده فراهم کند. با توجه به اینکه سیستمهای MFA بر پایه چند عامل مستقل استوار هستند، حتی اگر یکی از لایهها در معرض خطر قرار گیرد، لایههای دیگر امنیت را حفظ میکنند.
برای امنیت بالاتر در عصر کوانتومی، استفاده از سامانه احراز هویت نشانه مبتنی بر استاندارد FIDO توصیه میشود. این فناوری که بر پایه احراز هویت بیومتریک و توکنهای سختافزاری عمل میکند، به طور ذاتی مقاومتر در برابر حملات فیشینگ و کلونینگ است. استاندارد FIDO2 از کلیدهای رمزنگاری عمومی استفاده میکند که میتوانند با الگوریتمهای مقاوم در برابر کوانتوم جایگزین شوند. این ویژگی باعث میشود که سیستمهای مبتنی بر FIDO برای آینده پساکوانتوم آماده باشند.
توکنهای فایدو به عنوان دستگاههای سختافزاری احراز هویت، نقش حیاتی در محافظت از حسابهای کاربری در برابر تهدیدات کوانتومی ایفا میکنند. این توکنها کلیدهای خصوصی را در داخل چیپ امن ذخیره میکنند که حتی با دسترسی فیزیکی به دستگاه نیز استخراج آنها بسیار دشوار است. با بهروزرسانی فریمور این توکنها برای پشتیبانی از الگوریتمهای PQC، سازمانها میتوانند احراز هویت ایمن را در عصر کوانتومی تضمین کنند.
چالشهای مهاجرت به کریپتوگرافی پست کوانتومی برای سازمانها
انتقال از رمزنگاری کلاسیک به رمزنگاری مدرن مقاوم در برابر کوانتوم یکی از بزرگترین پروژههای زیرساختی است که سازمانها با آن مواجه خواهند شد. این فرآیند نیازمند بودجه قابل توجه، نیروی انسانی متخصص و زمان کافی برای آزمون و پیادهسازی است. یکی از مهمترین چالشها، سازگاری الگوریتمهای جدید با سیستمهای قدیمی است که ممکن است قادر به پردازش کلیدهای بزرگتر یا اجرای محاسبات سنگینتر نباشند.
مسئله دیگر، نیاز به آموزش و آگاهیبخشی به تیمهای فنی است. رمزنگاری پس از کوانتوم مفاهیم و تکنیکهای جدیدی را معرفی میکند که متفاوت از روشهای سنتی هستند. توسعهدهندگان، مدیران امنیت و معماران سیستم باید با این فناوریها آشنا شوند و بهترین شیوههای پیادهسازی را بیاموزند. بدون آموزش مناسب، احتمال اشتباهات در پیادهسازی و ایجاد آسیبپذیریهای امنیتی افزایش مییابد.
هزینه عملیاتی نیز یکی از نگرانیهای اصلی سازمانهاست. الگوریتمهای مقاوم در برابر کوانتوم معمولاً نیاز به قدرت پردازشی و حافظه بیشتری دارند که میتواند منجر به افزایش هزینههای سختافزاری و انرژی شود. علاوه بر این، زمان لازم برای انجام عملیات رمزنگاری ممکن است افزایش یابد که در برنامههای حساس به تأخیر میتواند مشکلساز باشد. سازمانها باید تعادل مناسبی بین امنیت و عملکرد برقرار کنند.
استراتژی رمزنگاری ترکیبی یکی از راهکارهای عملی برای مدیریت این چالشهاست. در این رویکرد، الگوریتمهای کلاسیک و PQC به طور همزمان استفاده میشوند تا هم سازگاری با سیستمهای فعلی حفظ شود و هم امنیت در برابر تهدیدات آینده تضمین گردد. این روش به سازمانها اجازه میدهد به تدریج و بدون ایجاد اختلال در خدمات، مهاجرت کامل به رمزنگاری کوانتومی را انجام دهند.
رمزیابها و توکنهای امنیتی در دنیای پساکوانتوم
دستگاههای رمزیاب سختافزاری که رمزهای یکبار مصرف تولید میکنند، یکی از قدیمیترین و در عین حال مؤثرترین ابزارهای احراز هویت دومرحلهای هستند. رمزیابهای TOTP و HOTP که از الگوریتمهای هش رمزنگاری برای تولید کدهای موقت استفاده میکنند، نسبت به بسیاری از تهدیدات کوانتومی مقاومتر هستند. این دستگاهها به دلیل استفاده از توابع هش یکطرفه که حتی رایانههای کوانتومی نمیتوانند آنها را به سرعت معکوس کنند، امنیت خوبی را فراهم میآورند.
با این حال، برخی از جنبههای این دستگاهها مانند تبادل کلید اولیه و مکانیزمهای همگامسازی ممکن است در برابر حملات کوانتومی آسیبپذیر باشند. به همین دلیل، تولیدکنندگان این دستگاهها باید پروتکلهای تبادل کلید خود را بهروزرسانی کرده و از الگوریتمهای مقاوم در برابر کوانتوم استفاده کنند. رمزیابهای نسل جدید باید از روشهای امنیت کوانتومی برای برقراری ارتباط اولیه با سرور بهره ببرند تا در برابر تمامی تهدیدات محافظت شوند.
دستگاههای Challenge-Response مانند رمزیابهای OCRA نیز باید برای عصر پساکوانتوم آماده شوند. این دستگاهها که بر اساس محاسبات رمزنگاری پیچیده عمل میکنند، میتوانند با جایگزینی الگوریتمهای هش و رمزنگاری داخلی خود با نسخههای مقاوم در برابر کوانتوم، امنیت بلندمدت را تضمین کنند. تولیدکنندگان باید به فکر قابلیت ارتقا بودن فریمور این دستگاهها باشند تا بتوانند در آینده به راحتی استانداردهای جدید را پیادهسازی کنند.
برای کاربران توکنهای امنیتی، مهم است بدانند که باید دستگاههای خود را از طریق بهروزرسانیهای فریمور ارتقا دهند. همانطور که امروزه کاربران درایور epass3003 را بهروزرسانی میکنند تا با سامانههای جدید سازگار باشند، در آینده نیز باید فریمورهای توکنهای امنیتی خود را بهروزرسانی کنند تا از الگوریتمهای PQC پشتیبانی کنند. سازمانها باید سیاستهای منظم برای بهروزرسانی این دستگاهها داشته باشند.
نقش دولتها و سازمانهای بینالمللی در استانداردسازی PQC
دولتها و نهادهای بینالمللی نقش حیاتی در تسریع انتقال به امنیت کوانتومی ایفا میکنند. موسسه NIST در ایالات متحده، آژانس امنیت سایبری اتحادیه اروپا (ENISA) و سازمانهای مشابه در سایر کشورها در حال تدوین راهنماها و استانداردهای ملی برای رمزنگاری پس از کوانتوم هستند. این سازمانها نه تنها الگوریتمهای جدید را ارزیابی میکنند بلکه نقشه راههای مهاجرت و بهترین شیوهها را نیز منتشر میسازند.
بخشهای حیاتی مانند بانکداری، مخابرات، انرژی و دفاع معمولاً اولین گروههایی هستند که ملزم به پیادهسازی استانداردهای NIST و الگوریتمهای مقاوم در برابر کوانتوم میشوند. دولتها میتوانند با ارائه مشوقهای مالی، آموزشهای تخصصی و زیرساختهای لازم، سازمانهای خصوصی را نیز به سمت این تحول سوق دهند. همکاری بین بخش عمومی و خصوصی در این زمینه ضروری است.
استانداردسازی بینالمللی نیز اهمیت بالایی دارد زیرا امنیت سایبری یک مسئله جهانی است. سازمانهای مختلف باید بتوانند با یکدیگر به صورت ایمن ارتباط برقرار کنند که این امر نیازمند استفاده از استانداردهای مشترک است. سازمانهایی مانند ISO و ITU در حال همکاری با NIST برای ایجاد استانداردهای جهانی PQC هستند که توسط همه کشورها قابل پذیرش باشد.
در ایران نیز سازمانهای نظارتی و امنیتی باید برای این تحول آماده شوند. زیرساختهای حیاتی کشور از جمله سامانههای بانکی، سیستمهای دولتی و پلتفرمهای احراز هویت باید استانداردهای رمزنگاری کوانتومی را بپذیرند. این کار نیازمند سرمایهگذاری در تحقیق و توسعه، آموزش متخصصان داخلی و همکاری با جامعه بینالمللی است تا کشور در این حوزه حیاتی عقب نماند.
امضای دیجیتال و مدیریت هویت در عصر پساکوانتوم
امضای دیجیتال یکی از پرکاربردترین کاربردهای رمزنگاری کلید عمومی است که در معاملات الکترونیکی، قراردادهای هوشمند و اسناد رسمی استفاده میشود. الگوریتمهای امضای دیجیتال فعلی مانند RSA، ECDSA و DSA همگی در برابر حملات کوانتومی آسیبپذیر هستند. این بدان معناست که امضاهای دیجیتالی که امروز معتبر به نظر میرسند، ممکن است در آینده قابل جعل باشند.
الگوریتمهای امضای دیجیتال مقاوم در برابر کوانتوم مانند CRYSTALS-Dilithium و FALCON که توسط NIST تأیید شدهاند، جایگزینهای مطمئنی برای الگوریتمهای فعلی محسوب میشوند. این الگوریتمها بر پایه مسائل ریاضی مختلفی استوار هستند که حتی با استفاده از رایانههای کوانتومی حل آنها در زمان معقول ممکن نیست. سازمانهایی که از امضای دیجیتال استفاده میکنند، باید برنامهریزی کنند که چگونه به این استانداردهای جدید مهاجرت کنند.
برای کاربرانی که از توکن امضای دیجیتال استفاده میکنند، این تحول به معنای نیاز به ارتقا یا تعویض دستگاهها خواهد بود. توکنهای امضای دیجیتال باید قادر باشند الگوریتمهای PQC را اجرا کنند که نیازمند قدرت پردازشی بیشتری است. تولیدکنندگان این دستگاهها باید نسل جدیدی از توکنها را طراحی کنند که هم با استانداردهای فعلی سازگار باشند و هم قابلیت پشتیبانی از الگوریتمهای آینده را داشته باشند.
سازمانهایی که خدمات امضای دیجیتال ارائه میدهند، باید زیرساخت خود را برای پشتیبانی همزمان از الگوریتمهای قدیم و جدید آماده کنند. این امر به ویژه برای سامانههای دولتی که میلیونها کاربر دارند، چالش بزرگی است. دوره انتقالی ممکن است چندین سال طول بکشد و در این مدت باید هر دو نوع امضای دیجیتال پذیرفته شوند تا خدمات قطع نشود.
استراتژیهای عملی برای آمادگی سازمانها در برابر تهدیدات کوانتومی
اولین قدم برای هر سازمانی، انجام یک ارزیابی جامع از وضعیت فعلی رمزنگاری است. سازمانها باید تمامی سیستمها، برنامهها و زیرساختهایی که از رمزنگاری استفاده میکنند را شناسایی کرده و الگوریتمهای مورد استفاده در هر کدام را مستند سازند. این موجودیبرداری شامل شبکههای ارتباطی، پایگاههای داده، سیستمهای احراز هویت، توکنهای امنیتی و هرگونه دستگاه IoT است که از رمزنگاری بهره میبرد.
پس از شناسایی داراییها، سازمانها باید اولویتبندی دقیقی انجام دهند. سیستمهایی که اطلاعات بسیار حساس را پردازش میکنند یا دارای عمر طولانی هستند، باید در اولویت مهاجرت قرار گیرند. سازمانها میتوانند از مدلهای ارزیابی ریسک برای تعیین اینکه کدام سیستمها بیشترین خطر را در صورت شکست رمزنگاری دارند، استفاده کنند. این اولویتبندی به مدیران کمک میکند تا منابع محدود را به بهترین شکل تخصیص دهند.
آموزش و افزایش آگاهی نیروی انسانی یکی از مهمترین جنبههای آمادگی است. تیمهای فنی باید با مفاهیم رمزنگاری پس از کوانتوم، الگوریتمهای جدید و روشهای پیادهسازی امن آشنا شوند. برگزاری کارگاههای آموزشی، دورههای تخصصی و گواهینامههای حرفهای میتواند به ارتقای دانش تیمها کمک کند. همچنین مدیران ارشد باید از اهمیت استراتژیک این تحول آگاه باشند تا منابع لازم را تخصیص دهند.
ایجاد محیطهای آزمایشی برای آزمون الگوریتمهای PQC قبل از پیادهسازی در محیط تولید ضروری است. سازمانها باید عملکرد، سازگاری و امنیت الگوریتمهای جدید را در شرایط واقعی ارزیابی کنند. این آزمایشها به شناسایی مشکلات احتمالی و تنظیم پارامترهای بهینه کمک میکند. علاوه بر این، سازمانها باید برنامههای بازیابی در صورت بروز مشکل در فرآیند مهاجرت داشته باشند.
همکاری با تأمینکنندگان فناوری و مشاوران امنیتی میتواند فرآیند مهاجرت را تسهیل کند. بسیاری از شرکتهای بزرگ نرمافزاری و سختافزاری در حال توسعه راهکارهای آماده برای پیادهسازی رمزنگاری مدرن هستند. استفاده از این راهکارها میتواند زمان و هزینه مهاجرت را کاهش دهد. همچنین مشاوران متخصص میتوانند در طراحی استراتژی مهاجرت و حل مشکلات پیچیده فنی کمک کنند.
چشمانداز آینده: فراتر از امنیت کوانتومی
در حالی که رمزنگاری پس از کوانتوم راهکاری برای مقابله با تهدیدات رایانههای کوانتومی است، محققان در حال کار بر روی نسل بعدی فناوریهای امنیتی هستند. توزیع کلید کوانتومی (QKD) یکی از این فناوریهاست که از اصول مکانیک کوانتومی برای ایجاد کانالهای ارتباطی کاملاً امن استفاده میکند. در این روش، هرگونه تلاش برای شنود یا دستکاری اطلاعات به طور خودکار قابل تشخیص است.
شبکههای کوانتومی در حال توسعه هستند که میتوانند ارتباطات فوقالعاده امن را در مقیاس جهانی فراهم کنند. کشورهایی مانند چین قبلاً ماهوارههای مخصوص توزیع کلید کوانتومی را به فضا پرتاب کردهاند و در حال گسترش زیرساختهای شبکه کوانتومی زمینی خود هستند. این فناوریها هرچند هنوز در مراحل اولیه توسعه هستند، اما میتوانند آینده ارتباطات امن را متحول کنند.
رمزنگاری هممورفیک که امکان انجام محاسبات بر روی دادههای رمزشده را بدون نیاز به رمزگشایی فراهم میکند، یکی دیگر از فناوریهای نوظهور است. این فناوری میتواند کاربردهای گستردهای در رایانش ابری و پردازش دادههای حساس داشته باشد. ترکیب رمزنگاری هممورفیک با الگوریتمهای مقاوم در برابر کوانتوم میتواند سطح جدیدی از حریم خصوصی و امنیت را ایجاد کند.
هوش مصنوعی و یادگیری ماشین نیز نقش فزایندهای در امنیت سایبری ایفا میکنند. سیستمهای مبتنی بر هوش مصنوعی میتوانند الگوهای حملات را شناسایی کرده و به طور خودکار واکنشهای دفاعی را فعال کنند. در عصر کوانتومی، این سیستمها میتوانند در تشخیص تلاشهای احتمالی برای شکستن رمزنگاری و اعمال اقدامات پیشگیرانه کمک کنند. ترکیب هوش مصنوعی با رمزنگاری پس از کوانتوم میتواند دفاع چندلایهای قدرتمند ایجاد کند.
بلاکچین و فناوریهای دفتر کل توزیعشده نیز باید برای عصر کوانتومی آماده شوند. بسیاری از ارزهای دیجیتال و پلتفرمهای بلاکچین از الگوریتمهای رمزنگاری کلاسیک استفاده میکنند که در معرض خطر قرار خواهند گرفت. پروژههای تحقیقاتی در حال کار بر روی بلاکچینهای مقاوم در برابر کوانتوم هستند که میتوانند امنیت بلندمدت داراییهای دیجیتال را تضمین کنند.
مسیر پیش رو: اقدامات فوری برای سازمانها و افراد
سازمانها نباید منتظر بمانند تا رایانههای کوانتومی قدرتمند شوند. عمل به اصل “امنیت کوانتومی” باید از همین امروز آغاز شود. سازمانها باید نقشه راه مشخصی برای مهاجرت به رمزنگاری مقاوم در برابر کوانتوم تدوین کنند که شامل جدول زمانی، بودجه مورد نیاز و تخصیص منابع باشد. این نقشه راه باید واقعبینانه و قابل اجرا بوده و توسط مدیریت ارشد حمایت شود.
افراد نیز میتوانند اقداماتی برای محافظت از اطلاعات شخصی خود در برابر تهدیدات آینده انجام دهند. استفاده از احراز هویت چندعاملی، بهروزرسانی منظم نرمافزارها و انتخاب سرویسدهندگانی که به امنیت کوانتومی توجه دارند، از جمله این اقدامات است. آگاهی از تهدیدات و اتخاذ رویههای امنیتی مناسب میتواند تفاوت بزرگی در محافظت از حریم خصوصی ایجاد کند.
دولتها و نهادهای نظارتی باید چارچوبهای قانونی و الزامات رگولاتوری مربوط به رمزنگاری پس از کوانتوم را تدوین کنند. تعیین استانداردهای حداقل امنیت، جدول زمانی برای صنایع مختلف و مکانیزمهای نظارت میتواند اطمینان حاصل کند که همه سازمانها به موقع اقدامات لازم را انجام میدهند. مشوقهای مالی و پشتیبانی فنی برای شرکتهای کوچک و متوسط نیز میتواند فرآیند انتقال را تسهیل کند.
سرمایهگذاری در تحقیق و توسعه داخلی برای کشورها بسیار حیاتی است. کشورهایی که در این حوزه پیشرو باشند، نه تنها امنیت ملی خود را تضمین میکنند بلکه میتوانند در بازار جهانی فناوریهای امنیتی نقش مهمی ایفا کنند. دانشگاهها و مراکز تحقیقاتی باید با صنعت همکاری کنند تا راهکارهای بومی و متناسب با نیازهای داخلی توسعه یابد.
نتیجهگیری: آمادگی برای انقلاب امنیتی
رایانش کوانتومی نه یک تهدید دور از ذهن بلکه واقعیتی است که در حال شکلگیری است و تأثیر عمیقی بر تمامی جنبههای امنیت سایبری خواهد داشت. رمزنگاری پس از کوانتوم راهکار اساسی برای حفظ محرمانگی، یکپارچگی و احراز هویت در عصر جدید است. سازمانهایی که از همین امروز آمادهسازی را آغاز کنند، میتوانند از مزایای رقابتی برخوردار شوند و از خطرات جدی در آینده جلوگیری کنند.
مسیر انتقال به امنیت کوانتومی پیچیده و چالشبرانگیز است اما با برنامهریزی دقیق، سرمایهگذاری مناسب و همکاری بین ذینفعان مختلف، قابل دستیابی است. استفاده از فناوریهای پیشرفته احراز هویت، بهروزرسانی توکنهای امنیتی، پیادهسازی الگوریتمهای استاندارد NIST و آموزش نیروی انسانی از ارکان اساسی این تحول هستند.
آینده امنیت در دستان کسانی است که امروز تصمیم به عمل میگیرند. رمزنگاری مقاوم در برابر کوانتوم نه تنها یک الزام فنی بلکه یک مسئولیت استراتژیک برای حفظ اعتماد دیجیتال و حریم خصوصی در دنیای آینده است. سازمانها، دولتها و افراد باید با همکاری یکدیگر این انقلاب امنیتی را به واقعیت تبدیل کنند و بستری امن برای نسلهای آینده فراهم سازند.