📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

راهنمای قطعی مدیریت هویت ماشینها در فضای ابری: استراتژیهای نوین امنیت زیرساخت
سازمانهای پیشرو امروزه با سرعتی بیسابقه معماری فناوری اطلاعات خود را به سمت محیطهای ابری سوق میدهند. مدیران شبکه در این محیطهای پویا با چالشی بزرگتر از مدیریت کاربران انسانی روبرو هستند. سیستمهای مدرن شامل هزاران کانتینر، سرور مجازی، میکروسرویس و رابط برنامهنویسی (API) هستند که همگی نیاز به برقراری ارتباط امن با یکدیگر دارند. ما این مفهوم را مدیریت هویت ماشینها در فضای ابری مینامیم. متخصصان امنیت سایبری هشدار میدهند که غفلت از ایمنسازی این ارتباطات ماشینی، راه را برای نفوذهای فاجعهبار باز میکند. ما در این مقاله جامع قصد داریم استراتژیهای پیشرفته برای تامین امنیت هویت ماشین و نحوه محافظت از زیرساختهای حساس را با استفاده از فناوریهای نوین بررسی کنیم.
فاطمه زکی زاده، کارشناس زیرساختهای احراز هویت شرکت رهسا
انتشار: 31مرداد 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
ماهیت پیچیده هویت ماشین در شبکههای مدرن و غیرمتمرکز
فضای ابری ساختاری بسیار پویا دارد و موجودیتهای درون آن به طور مداوم ایجاد و نابود میشوند. مهندسان توسعه و عملیات (DevOps) روزانه صدها کانتینر جدید را مستقر میکنند که هر کدام برای تعامل با پایگاههای داده و سایر سرویسها به یک شناسه معتبر نیاز دارند. شما نمیتوانید برای این موجودیتهای نرمافزاری از نام کاربری و رمز عبور سنتی استفاده کنید. سیستمها برای تایید اصالت یکدیگر به جایگزینهای قدرتمندتری مانند گواهیهای دیجیتال متکی هستند. درک عمیق این مکانیزمها اولین گام برای پیادهسازی مدیریت یکپارچه هویتی به شمار میرود.
تفاوت ساختاری میان احراز هویت انسانی و ماشینی
انسانها برای ورود به سامانهها از ابزارهای تعاملی بهره میبرند. کارمندان یک سازمان رمز عبور خود را وارد میکنند، سپس پینکد پیامک شده را میخوانند و یا روی حسگر اثر انگشت کلیک میکنند. ماشینها اما نیازمند روشهای کاملا خودکار و بدون دخالت انسان هستند. توسعهدهندگان برای احراز هویت سرویسهای ابری از توکنهای دسترسی (Access Tokens)، کلیدهای API و گواهیهای کلید عمومی (PKI) استفاده میکنند. ماشین A برای دریافت اطلاعات از ماشین B، کلید رمزنگاری شده خود را ارائه میدهد. سرور مقصد در کسری از ثانیه این کلید را اعتبارسنجی میکند و مجوز دسترسی را صادر مینماید. سرعت و حجم این تراکنشها به قدری بالاست که هرگونه نقص در سیستم اعتبارسنجی میتواند کل سرویس را مختل کند.
چالشهای حیاتی در تامین امنیت و کنترل دسترسی ماشینها
گسترش روزافزون موجودیتهای غیرانسانی در شبکههای سازمانی، سطح حمله را به شدت وسیع کرده است. هکرها دیگر زمان خود را صرف شکستن رمز عبور کاربران عادی نمیکنند. آنها به دنبال سرقت کلیدهای API و گواهیهای دیجیتال رها شده در کدهای منبع هستند. مهاجمان با به دست آوردن یک توکن دسترسی معتبر، میتوانند خود را به جای یک سرویس داخلی جا بزنند و دادههای حساس را به سرقت ببرند. مدیران امنیت باید با پیادهسازی راهکارهای جامع، چرخه حیات این گواهیها را به دقت رصد کنند.
خطرات ناشی از مدیریت ضعیف گواهیهای دیجیتال ماشین
بسیاری از سازمانها هنوز از روشهای دستی برای تولید و تمدید گواهیهای دیجیتال استفاده میکنند. این رویکرد سنتی در محیطهای ابری کاملا ناکارآمد است. وقتی یک گواهی دیجیتال منقضی میشود و تیم پشتیبانی فراموش میکند آن را تمدید کند، ارتباط میان سرویسها قطع میگردد و سیستم با قطعی گسترده (Downtime) مواجه میشود. علاوه بر این، استفاده از کلیدهای رمزنگاری ضعیف یا طول عمر بیش از حد برای کلیدهای API، امنیت زیرساخت ابری را به خطر میاندازد. استراتژی موفق نیازمند اتوماسیون کامل در صدور، چرخش (Rotation) و ابطال هویتهای ماشینی است.
نقش معماری اعتماد صفر (Zero Trust) در حفاظت از منابع ابری
پارادایم امنیتی اعتماد صفر بر یک اصل بنیادی استوار است: هرگز اعتماد نکن، همیشه تایید کن. سازمانها در گذشته یک دیوار آتش (Firewall) دور شبکه خود میکشیدند و به تمام موجودیتهای داخل شبکه اعتماد میکردند. این رویکرد امروزه کاملا منسوخ شده است. سیستم باید در رویکرد اعتماد صفر، هر درخواستی را، چه از خارج شبکه و چه از داخل آن، به دقت بررسی کند. مدیریت هویت ماشینها در فضای ابری بر پایه همین اصل بنا میشود. ماشینها تنها زمانی مجاز به تبادل داده هستند که هویت، سطح دسترسی و سلامت آنها به صورت لحظهای تایید شود.
ایمنسازی دسترسی مدیران زیرساخت ابری با تجهیزات پیشرفته
امنیت هویت ماشینها مستقیما به امنیت مدیرانی بستگی دارد که این زیرساختها را کنترل میکنند. اگر یک هکر بتواند به حساب کاربری مهندس DevOps نفوذ کند، به سادگی کنترل تمام هویتهای ماشینی را در دست میگیرد. سازمانها برای جلوگیری از چنین فاجعهای باید دسترسی به پنلهای مدیریت ابری را با قدرتمندترین روشها ایمن کنند. ما در شرکت رهسا سامانه احراز هویت دو عاملی فوآس را توسعه دادهایم تا سازمانها بتوانند لایه دفاعی مستحکمی برای مدیران خود ایجاد کنند. تیمهای فنی با استفاده از این سامانه قدرتمند و بهرهگیری از رمزیابهای سختافزاری مدل C100، C200 و درسا 300 میتوانند مطمئن شوند که هیچ فرد غیرمجازی امکان ورود به بخش کنترل زیرساخت ابری را نخواهد داشت. این رمزیابها بر پایه استانداردهای جهانی TOTP و HOTP رمزهای یکبار مصرفی تولید میکنند که حدس زدن آنها کاملا غیرممکن است.
گذار به سوی احراز هویت بدون گذرواژه برای ادمینهای شبکه
مفهوم رمز عبور به دلیل ضعفهای ذاتی حافظه انسان، همیشه یکی از بزرگترین چالشهای امنیتی بوده است. هکرها با تکنیکهای مهندسی اجتماعی و فیشینگ، پیچیدهترین رمزهای عبور را نیز سرقت میکنند. دنیای فناوری اطلاعات برای حل این معضل استاندارد فایدو (FIDO2) را معرفی کرده است. این معماری نوین نیاز به حفظ کردن هرگونه گذرواژه را از بین میبرد. پیادهسازی این فناوری در سطح سازمان، استراتژی کنترل دسترسی ماشینها را تکمیل میکند، زیرا دروازه ورود به سیستم مدیریت کلیدها را نفوذناپذیر میسازد.
کاربرد فناوری فایدو برای دسترسی قطعی و ایمن به پنل مدیریت
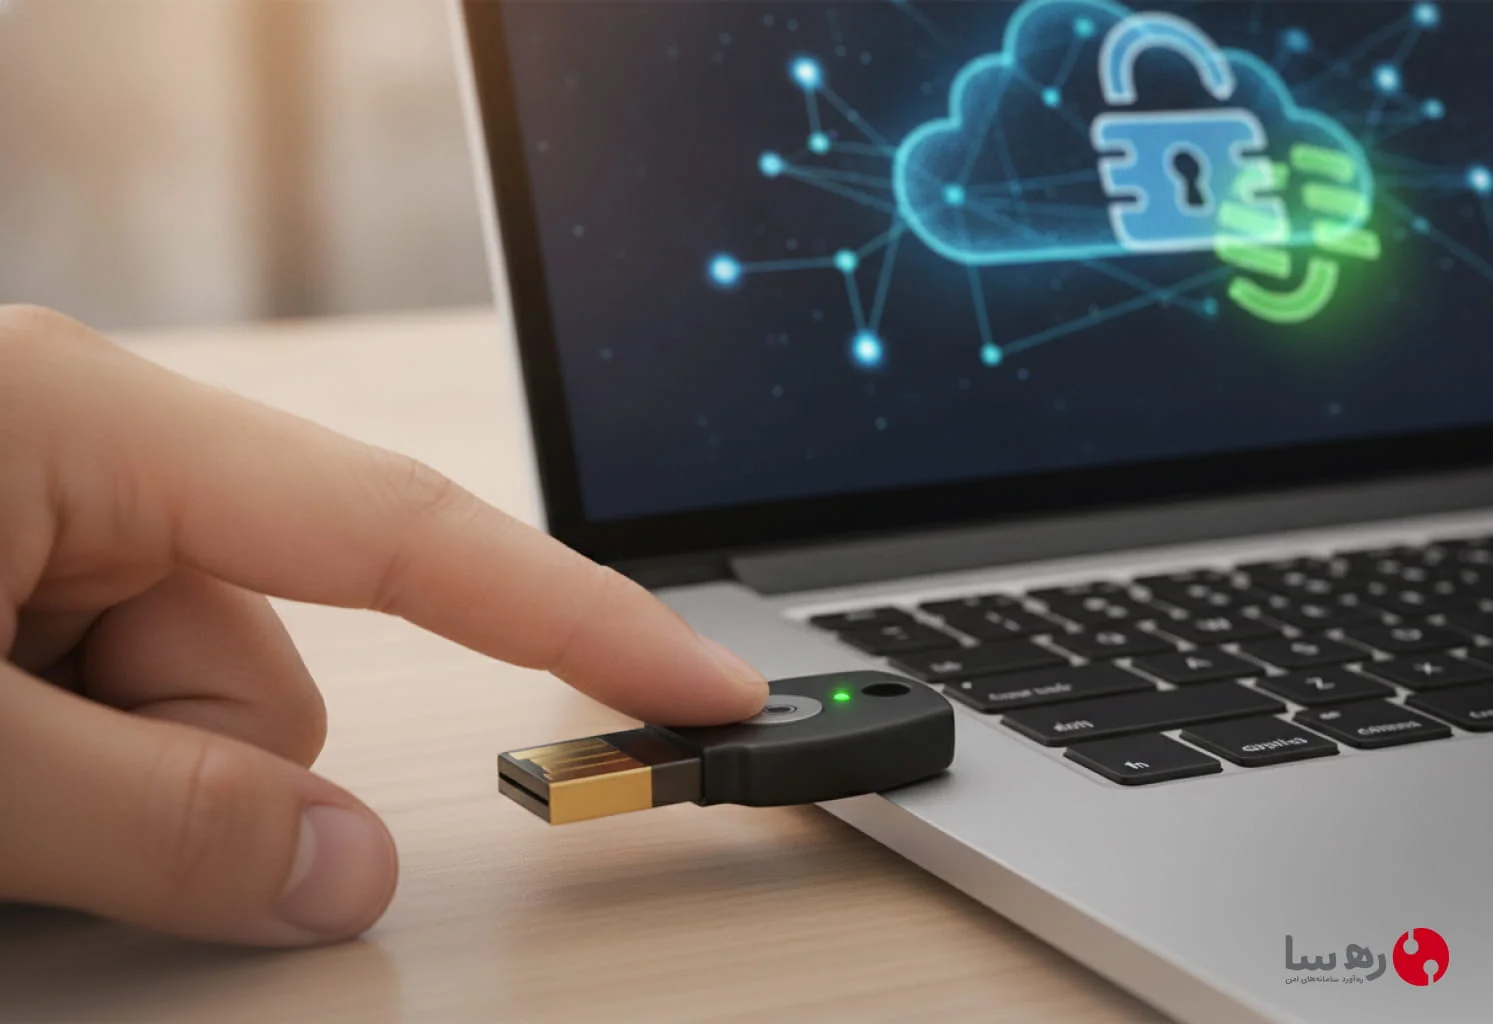
سازمانهای پیشگام برای ارتقای امنیت مدیران ارشد خود از معماری فایدو استفاده میکنند. شما با راهاندازی سامانه احراز هویت نشانه مبتنی بر استاندارد FIDO میتوانید تجربه ورودی بینظیر و ضد فیشینگ را برای تیم مدیریت زیرساخت ابری خود فراهم کنید. مهندسان شبکه در این ساختار از توکنهای فایدو رهسا استفاده میکنند. مدیر سیستم صرفا توکن را به درگاه USB رایانه متصل کرده و با لمس حسگر اثر انگشت یا فشردن دکمه سختافزاری، هویت خود را اثبات میکند. سیستم در این روش از رمزنگاری نامتقارن برای تایید هویت استفاده میکند و هیچ عامل قابل سرقتی در شبکه رد و بدل نمیشود. ترکیب مدیریت خودکار هویت ماشینها در کنار احراز هویت فوقامن مدیران با سامانه نشانه، شبکهای پایدار و مقاوم در برابر پیشرفتهترین حملات سایبری خلق میکند.
پرسشهای متداول درباره مدیریت هویت ماشینها
🛡️ چرا مدیریت هویت ماشینها در فضای ابری اهمیت بالایی دارد؟
محیطهای ابری شامل هزاران موجودیت غیرانسانی مانند کانتینرها و APIها هستند. مدیریت اصولی هویت این ماشینها از طریق گواهیهای دیجیتال و توکنها، مانع از دسترسی غیرمجاز و سرقت دادههای حساس میشود.
🔐 چگونه میتوانیم امنیت مدیران زیرساخت ابری را تضمین کنیم؟
استفاده از سیستمهای احراز هویت چند عاملی (MFA) مانند سامانه فوآس به همراه رمزیابهای سختافزاری، یا بهرهگیری از معماری بدون گذرواژه فایدو (سامانه نشانه)، بهترین روش برای ایمنسازی دسترسی مدیران شبکه است.
🚀 معماری اعتماد صفر (Zero Trust) چه نقشی در امنیت زیرساخت ابری دارد؟
در این معماری هیچ هویتی (چه انسانی و چه ماشینی) به صورت پیشفرض مورد اعتماد نیست. سیستم برای هر درخواست ارتباطی، سطح دسترسی و اصالت گواهی دیجیتال ماشین را به صورت لحظهای بررسی میکند.
نتیجهگیری
مدیریت هویت ماشینها در فضای ابری دیگر یک گزینه اختیاری برای سازمانها نیست، بلکه یک ضرورت قطعی برای بقا در دنیای دیجیتال محسوب میشود. ما در این مقاله بررسی کردیم که چگونه رشد تصاعدی سرویسهای ابری، کانتینرها و APIها نیازمند رویکردی کاملا جدید در بحث احراز هویت است. سازمانها باید مدیریت دستی گواهیهای دیجیتال را کنار بگذارند و به سمت سیستمهای خودکار حرکت کنند. همچنین آموختیم که امنیت ماشینها بدون تامین امنیت ادمینهای شبکه بیمعناست. استقرار راهکارهای احراز هویت چند عاملی مانند سامانه فوآس و استفاده از فناوریهای بدون گذرواژه همچون توکنهای فایدو سامانه نشانه، کلید اصلی برای قفل کردن درهای پشتی شبکه هستند. مدیران فناوری اطلاعات با اتخاذ این استراتژیهای چندلایه و پیادهسازی دقیق معماری اعتماد صفر، میتوانند با خیالی آسوده زیرساختهای ابری خود را توسعه دهند و سدی غیرقابل نفوذ در برابر تهدیدات سایبری مدرن بنا کنند.