📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
راهنمای جامع امنیت صنعتی: گذار از گذرواژههای ناامن به احراز هویت FIDO2 در شبکههای OT و SCADA
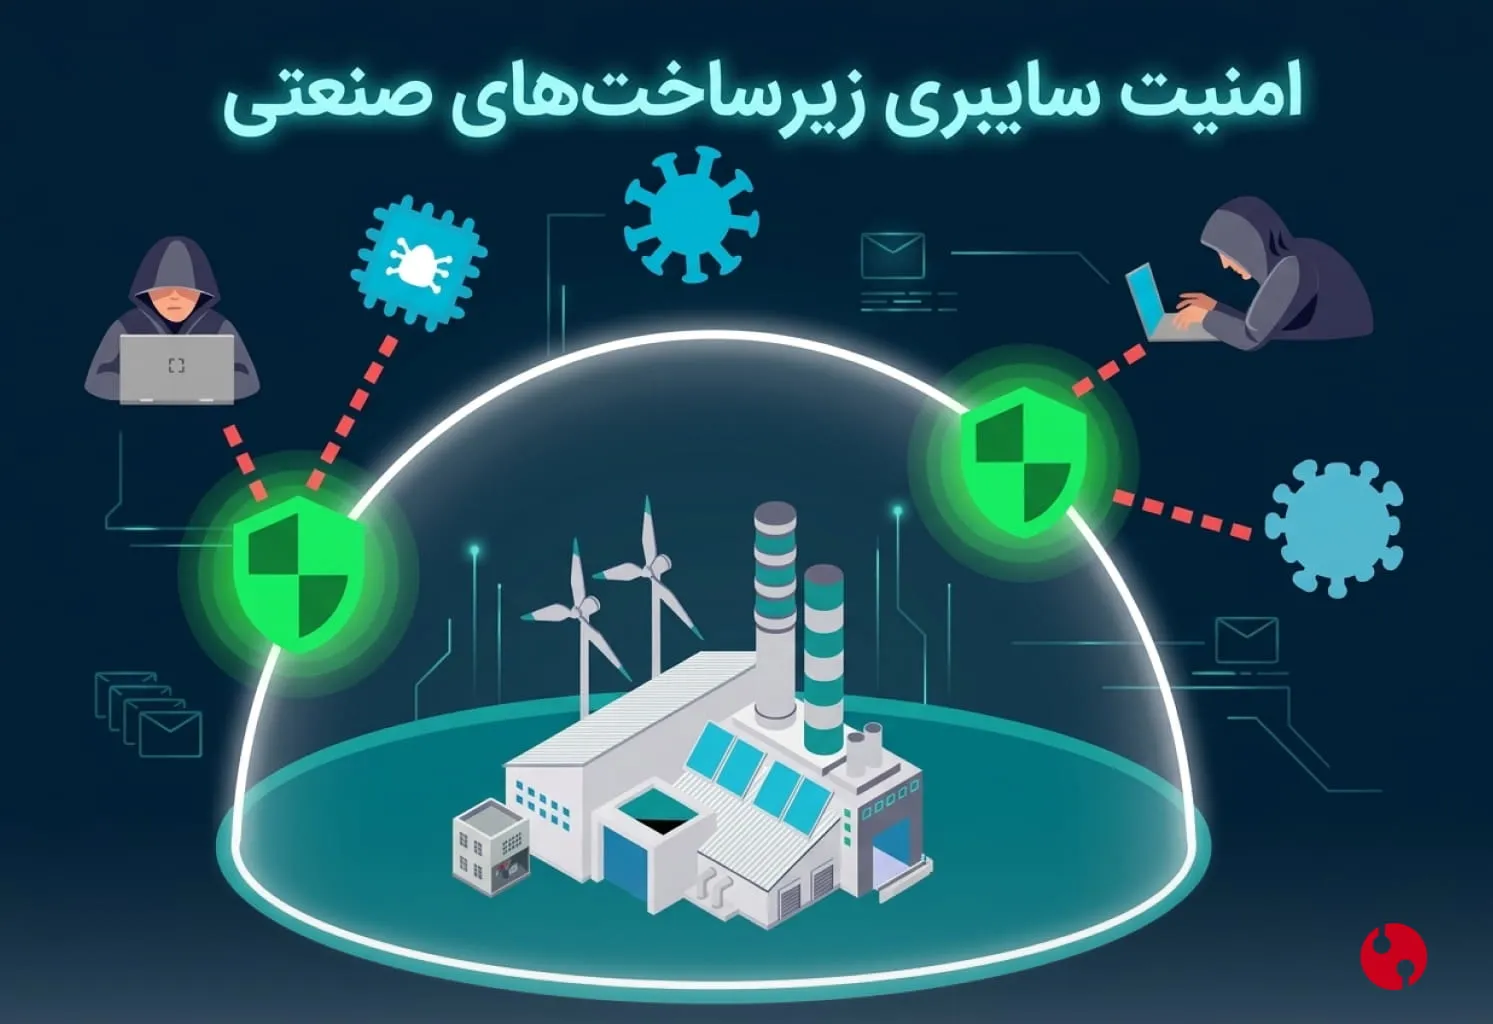
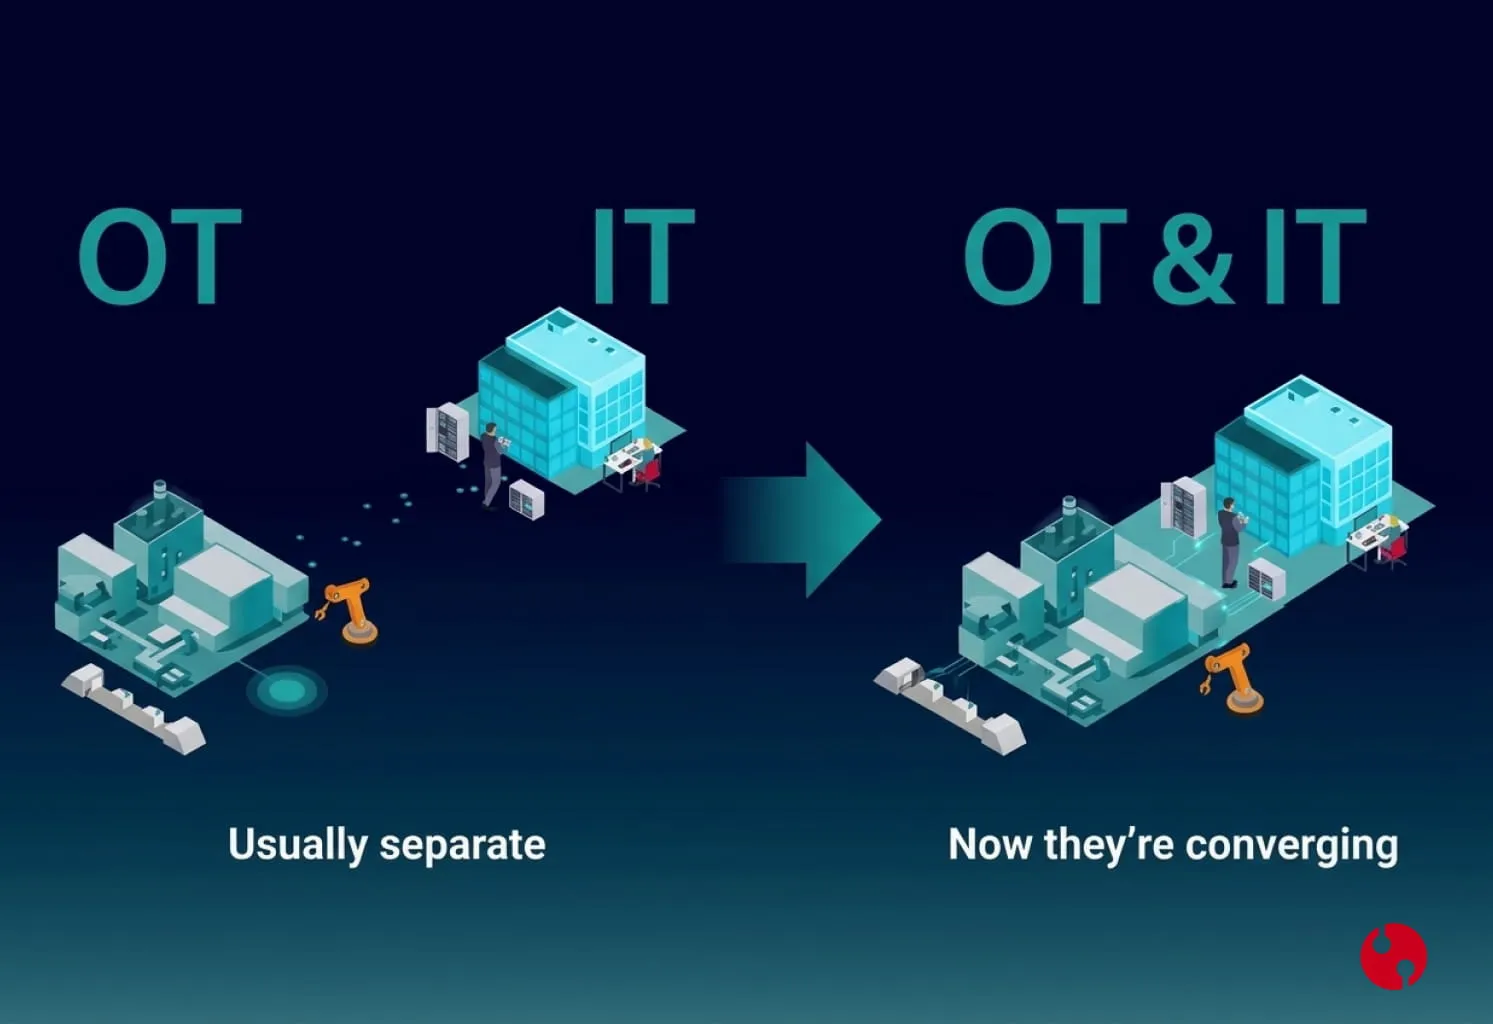
صنایع مدرن، کارخانجات و زیرساختهای حیاتی کشور بیش از هر زمان دیگری در معرض خطرات و حملات سایبری پیچیده قرار دارند. با همگام شدن شبکههای فناوری عملیاتی (OT) با فناوری اطلاعات (IT) و استفاده فزاینده از اینترنت اشیاء صنعتی (IIoT)، مدلهای امنیتی سنتی و دیوارهای آتش قدیمی دیگر پاسخگوی تهدیدات نوظهور نیستند. بررسیهای امنیتی نشان میدهد که بخش عمدهای از نفوذهای موفق به سیستمهای کنترل صنعتی (ICS)، از طریق سرقت اطلاعات کاربری و استفاده از گذرواژههای ضعیف یا پیشفرض رخ میدهد. در این مقاله تخصصی، با استناد به مستندات امنیتی معتبر بینالمللی از جمله راهنمای امنیتی زیمنس (Siemens Operational Guidelines)، ابعاد فنی و استراتژیک گذار به احراز هویت FIDO2 در صنعت را بررسی میکنیم.
فاطمه زکی زاده، کارشناس زیرساختهای احراز هویت شرکت رهآورد سامانههای امن
انتشار: 8 مهر 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
چرا گذرواژههای سنتی پاشنه آشیل امنیت شبکههای صنعتی (OT) هستند؟
در بسیاری از کارخانهها، اتاقهای کنترل و نیروگاهها، پرسنل و اپراتورها همچنان از گذرواژههای ساده، مشترک یا حتی کارخانهای برای ورود به ایستگاههای کاری و سامانههای سرپرستی استفاده میکنند. این رویکرد سنتی چند چالش مرگبار ایجاد میکند:
- حملات فیشینگ و مهندسی اجتماعی: کارمندان و مهندسان بخش فنی به راحتی فریب حملات هدفمند را میخورند و اطلاعات ورود خود را در صفحات جعلی افشا میکنند.
- دسترسیهای اشتراکی و بینام: در بسیاری از شیفتهای کاری، چند نفر با یک نام کاربری و رمز عبور وارد سیستم میشوند. این امر ردگیری حوادث امنیتی و ممیزیهای قانونی را غیرممکن میسازد.
- محدودیت تغییر رمز در سیستمهای ممتد (Runtime): در محیطهای صنعتی، تغییر مداوم رمزهای عبور به دلیل ترس از توقف فرآیند تولید یا خطاهای انسانی به تعویق میافتد و حسابهای کاربری قدیمی به هدفهای همیشگی هکرها تبدیل میشوند.
در سند رسمی «Operational Guidelines» شرکت زیمنس، تاکید اکیدی بر مقوله «Access Protection» (حفاظت از دسترسی) و حذف کامل گذرواژههای پیشفرض کارخانهای شده است. زیمنس به صراحت یادآور میشود که خطرات امنیتی ناشی از حسابهای کاربری محافظتنشده میتواند کل زنجیره تولید را مختل کند.
بررسی فنی: آیا FIDO2 را میتوان بهصورت مستقیم روی PLCها پیادهسازی کرد؟
یکی از سوالات پرتکرار مدیران حراست و مهندسان اتوماسیون این است که آیا کنترلرهای منطقی برنامهپذیر (PLC) مانند سریهای مختلف سیمنس (از S7-300 تا سریهای پیشرفته S7-1500) قابلیت اجرای بومی (Native) پروتکل FIDO2 و استانداردهای WebAuthn را دارند یا خیر.
پاسخ فنی و قاطع این است: خیر.
هیچیک از PLCهای موجود در بازار قابلیت اجرای مستقیم پروتکلهای مدرن احراز هویت را ندارند. دلیل این امر طراحی سختافزاری و نرمافزاری این تجهیزات برای انجام محاسبات بلادرنگ (Real-time) و کنترل فرآیندهای فیزیکی است. کنترلرها فاقد مرورگر وب، پشتههای نرمافزاری WebAuthn و سیستمعاملهای عمومی هستند.
معماری صحیح: رویکرد Gateway-Based و Jump Host
بنابراین، استراتژی مهندسی درست چیست؟ امنیت باید در لایههای بالادست و دروازههای ورودی شبکه اعمال شود:
- استفاده از جامپهوست (Jump Host) و PAM: مهندسان و برنامهنویسان برای اتصال به تجهیزات و استفاده از نرمافزارهایی مانند TIA Portal نباید مستقیماً به شبکه کنترل متصل شوند. ورود به جامپهوست نیازمند احراز هویت چندعاملی (MFA) قوی با استفاده از توکنهای فایدو (FIDO) است.
- معماری Gateway یا Reverse Proxy: برای سامانههای نظارت و جمعآوری داده (SCADA) که مبتنی بر وب هستند، یک پروکسی معکوس در لایه مرزی قرار میگیرد تا پیش از اجازه دسترسی کاربر به صفحات مانیتورینگ صنعتی، هویت او را از طریق استانداردهای مدرن تایید کند.
نقشه راه پیادهسازی زیرساخت احراز هویت بدون گذرواژه (Passwordless) در صنایع
برای حرکت به سمت استانداردهای روز دنیا و اجرای چارچوب Zero Trust در محیطهای صنعتی، رعایت گامهای زیر الزامی است:
گام اول: ممیزی و حذف دسترسیهای اشتراکی
باید هویت دیجیتال هر فرد در سازمان مشخص باشد. با بهکارگیری راهکارهای پیشرفته مدیریت هویت و دسترسی (IAM) مانند سامانه فوآس (FOAS)، دسترسی کاربران به صورت کاملاً ممیزیشده، ردیابی و کنترل میشود.
گام دوم: بهکارگیری توکنهای سختافزاری مقاوم در برابر محیطهای خشن
محیطهای صنعتی (کارخانهها، پالایشگاهها و نیروگاهها) دارای شرایط سخت محیطی نظیر گرد و غبار، رطوبت یا نوسانات دمایی هستند. استفاده از توکنهای استاندارد و مقاوم در برابر فیشینگ مانند توکن ePass3003 تضمین میکند که کلیدهای رمزنگاری سختافزاری کاربران همیشه ایمن و قابل دسترس باشند.
گام سوم: پیادهسازی اصولی احراز هویت چندعاملی (MFA)
در مناطقی که دسترسیها به صورت ایزوله (Air-Gapped) یا شبکههای داخلی هستند، استفاده از سامانههای متمرکز احراز هویت مانند سامانه نشانه (FIDO2) امکان ورود امن، سریع و بدون نیاز به کدهای پیامکی یا اینترنت را فراهم میسازد.
مزایای کلیدی گذر به معماری امنیتی نوین در صنایع
مقاومت ۱۰۰ درصدی در برابر حملات فیشینگ: چون کلیدهای احراز هویت مبتنی بر سختافزار و رمزنگاری کلید عمومی (Public Key Cryptography) هستند، امکان سرقت آنها از طریق صفحات جعلی وجود ندارد.
رعایت الزامات استاندارد IEC 62443: صنایع برای اخذ گواهینامههای امنیتی بینالمللی ناچار به پیادهسازی کنترل دسترسی مبتنی بر نقش (RBAC) و احراز هویت مقاوم هستند که با این راهکارها کاملاً محقق میشود.
تسهیل کاربری برای پرسنل: برخلاف گذرواژههای پیچیده و طولانی که پرسنل مجبور به یادداشت کردن آنها روی کاغذ هستند، لمس یک توکن یا تایید بیومتریک در کسری از ثانیه انجام میشود.
بخش سوالات متداول (FAQ Schema)
۱. چرا پیادهسازی FIDO2 به صورت مستقیم روی کنترلرهای PLC امکانپذیر نیست؟
PLCها دستگاههای زمانواقعی (Real-time) و با منابع پردازشی محدودی هستند که فاقد مرورگر وب، سیستمعاملهای استاندارد و پشتههای نرمافزاری لازم برای اجرای پروتکلهای WebAuthn هستند؛ بنابراین امنیت باید در لایههای دروازه و جامپهوست پیاده شود.
۲. چگونه میتوان بدون ایجاد اختلال در خط تولید، سیستم احراز هویت را تغییر داد؟
با استفاده از معماری Gateway-Based یا Reverse Proxy، لایه احراز هویت FIDO2 در ورودی سیستمهای نظارتی و مانیتورینگ (SCADA) قرار میگیرد بدون آنکه نیاز به دستکاری یا توقف کدهای برنامهنویسیشده PLCها باشد.
۳. چرا توکنهای سختافزاری برای محیطهای صنعتی گزینه بهتری نسبت به اپلیکیشن موبایل هستند؟
بسیاری از بخشهای صنعتی دارای محدودیت آنتندهی، ممنوعیت ورود تلفن همراه یا ایزوله (Air-Gapped) هستند. توکنهای سختافزاری بدون نیاز به بستر مخابراتی یا اینترنت، بالاترین سطح پایداری و امنیت ضد فیشینگ را ارائه میدهند.
جمعبندی و پیشنهاد تخصصی
امنیت صنعتی دیگر یک گزینه لوکس نیست، بلکه یک ضرورت حیاتی برای استمرار کسبوکار و حفظ زیرساختهای ملی است. آسیبپذیری تجهیزات قدیمی در برابر خطاهای انسانی و گذرواژههای ناامن، مدیران حراست و IT را ناگزیر به بازنگری در معماری امنیتی کرده است.
شرکت «رهآورد سامانههای امن» با تکیه بر سالها تجربه تخصصی در حوزه سیستمهای احراز هویت، توکنهای سختافزاری فایدو و سامانههای بومی IAM، آماده ارائه مشاوره، طراحی و پیادهسازی زیرساختهای امنیتی متناسب با ساختار اختصاصی کارخانه و سازمان شما است. همین حالا میتوانید با کارشناسان ما تماس بگیرید تا گام نخست امنیت سایبری صنعتی را با اطمینان بردارید.