📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

احراز هویت FIDO2 در FortiGate برای سازمانها ضروری است
امنیت شبکههای سازمانی در دنیای امروز با چالشهای پیچیدهای روبروست که روشهای سنتی احراز هویت مبتنی بر رمز عبور توانایی مقابله با آنها را ندارند. فایروالهای FortiGate به عنوان یکی از محبوبترین راهکارهای امنیتی شبکه، امکان پیادهسازی احراز هویت FIDO2 را فراهم کردهاند تا سازمانها بتوانند دسترسی کاربران و مدیران خود را با بالاترین سطح امنیت کنترل کنند. استاندارد FIDO2 با حذف کامل رمز عبور و استفاده از رمزنگاری کلید عمومی، مقاومتی بینظیر در برابر حملات فیشینگ و سرقت اعتبارنامه ایجاد میکند.
پیکربندی احراز هویت FIDO2 در FortiGate فرآیندی است که در آن فایروال با توکنهای امنیتی سختافزاری یا نرمافزاری مبتنی بر استاندارد FIDO یکپارچه میشود. این یکپارچهسازی معمولاً از طریق FortiAuthenticator به عنوان سرور مرکزی احراز هویت انجام میگیرد و امکان مدیریت متمرکز اعتبارنامههای کاربران را فراهم میکند. در این مقاله به بررسی جامع نحوه پیادهسازی این فناوری، مزایای عملی آن و سناریوهای کاربردی در محیطهای سازمانی میپردازیم.
فاطمه زکی زاده، شرکت رهسا
4 دقیقه مطالعه | 16 دی 1404
فهرست مطالب
چرا احراز هویت FIDO2 برای FortiGate ضروری است؟
فایروالهای FortiGate نقطه حساسی در معماری امنیت شبکه محسوب میشوند. دسترسی غیرمجاز به کنسول مدیریتی یا VPN سازمانی میتواند به فاجعه امنیتی منجر شود. روشهای سنتی احراز هویت همچون رمز عبور ساده یا حتی OTP دو عاملی، در برابر حملات پیشرفته فیشینگ و جعل هویت آسیبپذیر هستند. زمانی که مهاجمان موفق به فریب کاربر و دریافت رمز عبور یا کد OTP میشوند، هیچ مانعی برای نفوذ به شبکه وجود ندارد.
احراز هویت بدون رمز عبور مبتنی بر FIDO2 این مشکل را از ریشه حل میکند. در این روش، هیچ رازی بین کاربر و سرور رد و بدل نمیشود. کلید خصوصی هرگز دستگاه کاربر را ترک نمیکند و تنها امضای دیجیتال تولیدشده ارسال میگردد. حتی اگر مهاجم بتواند کاربر را به سایت جعلی هدایت کند، عدم تطابق دامنه باعث میشود توکن FIDO هیچ پاسخی ارسال نکند. این ویژگی باعث شده استاندارد FIDO به تنها راهکار واقعی ضد فیشینگ در صنعت امنیت اطلاعات تبدیل شود.
سازمانهایی که از FortiGate برای مدیریت دسترسی کارکنان، ارتباطات VPN یا احراز هویت مدیران استفاده میکنند، با پیادهسازی FIDO2 نه تنها امنیت خود را چندین برابر افزایش میدهند، بلکه تجربه کاربری بهتری نیز ارائه میکنند. لمس ساده یک توکن یا تأیید بیومتریک روی گوشی، جایگزین وارد کردن رمزهای پیچیده و کدهای موقت میشود.
معماری احراز هویت FIDO در FortiGate
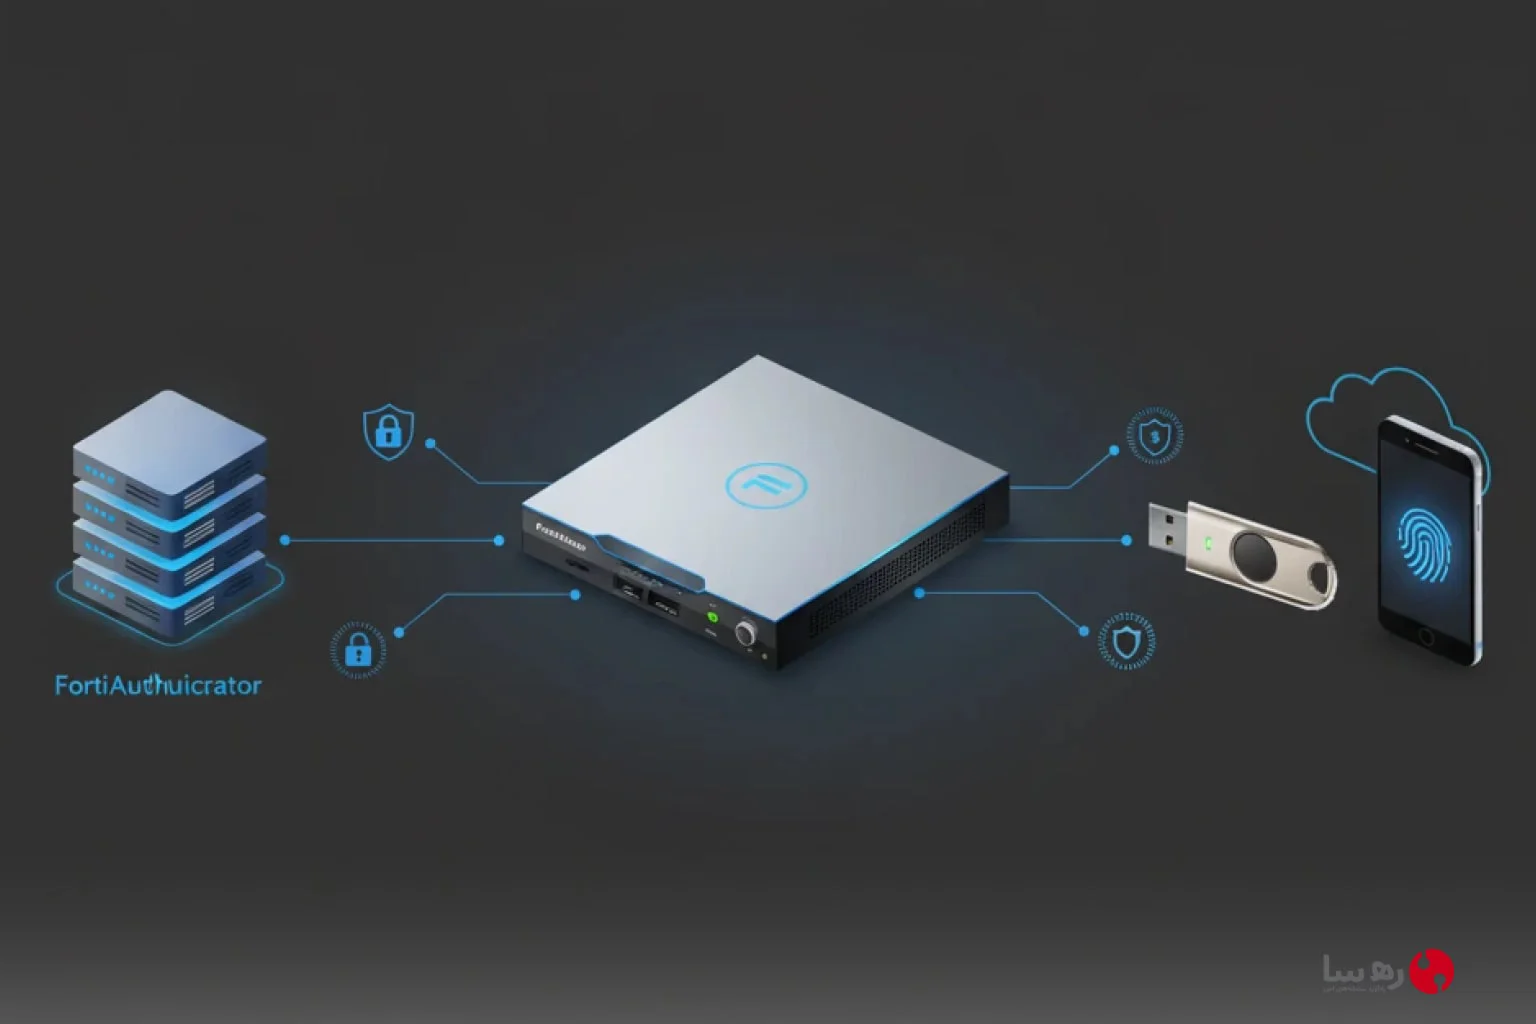
پیادهسازی احراز هویت چند عاملی بدون رمز عبور در FortiGate نیازمند درک صحیح از معماری سیستم است. این معماری معمولاً شامل سه جزء اصلی میشود که هر کدام نقش مشخصی در فرآیند احراز هویت ایفا میکنند.
FortiGate به عنوان دروازه امنیتی شبکه، نقطه ورودی کاربران است. زمانی که کاربری تلاش میکند به VPN متصل شود یا به کنسول مدیریتی دسترسی پیدا کند، FortiGate درخواست احراز هویت را دریافت میکند. سپس این درخواست به FortiAuthenticator که سرور مرکزی مدیریت هویت است، ارسال میشود. FortiAuthenticator چالش FIDO2 را تولید کرده و منتظر پاسخ از توکن امنیتی کاربر میماند.
توکن FIDO کاربر که میتواند یک دستگاه سختافزاری USB مانند FortiToken 410 یا یک اپلیکیشن نرمافزاری روی گوشی هوشمند باشد، چالش دریافتی را با کلید خصوصی خود امضا میکند. این امضا به FortiAuthenticator بازگردانده شده و با کلید عمومی ذخیرهشده تأیید میگردد. در صورت موفقیتآمیز بودن فرآیند، FortiAuthenticator به FortiGate اعلام میکند که کاربر معتبر است و دسترسی اعطا میشود.
این معماری امکان مدیریت متمرکز کلیدهای امنیتی را فراهم میکند. مدیران میتوانند از یک پنل واحد، تمام توکنهای ثبتشده کاربران را مشاهده، غیرفعال یا حذف کنند. همچنین سیاستهای امنیتی یکسان برای تمام دستگاههای FortiGate در سازمان اعمال میشود که هماهنگی و یکپارچگی را تضمین میکند.
یکپارچهسازی FortiGate با FortiAuthenticator برای FIDO2
FortiAuthenticator نقش کلیدی در پیادهسازی موفق احراز هویت بدون رمز عبور ایفا میکند. این سرور نه تنها مدیریت توکنهای FIDO2 را برعهده دارد، بلکه امکان یکپارچهسازی با سیستمهای مدیریت هویت موجود سازمان مانند Active Directory را نیز فراهم میکند. مدیران میتوانند کاربران را به صورت خودکار از دایرکتوری فعال سینک کرده و سیاستهای دسترسی را بر اساس عضویت در گروههای سازمانی تعریف کنند.
ارتباط بین FortiGate و FortiAuthenticator از طریق پروتکلهای استاندارد RADIUS یا LDAP برقرار میشود. هنگام پیکربندی، مدیر باید آدرس IP سرور FortiAuthenticator و رمز مشترک (Shared Secret) را در تنظیمات FortiGate وارد کند. پس از برقراری اتصال، تمام درخواستهای احراز هویت به سرور مرکزی ارسال میشوند.
FortiAuthenticator امکان ثبت چندین توکن برای هر کاربر را دارد. این قابلیت برای سناریوهای بکاپ بسیار حیاتی است. اگر کاربری توکن اصلی خود را گم کند، میتواند با توکن پشتیبان احراز هویت کند. همچنین برخی کاربران ترجیح میدهند برای دستگاههای مختلف توکنهای جداگانه داشته باشند، مثلاً یک توکن USB برای لپتاپ کاری و یک اپلیکیشن موبایل برای گوشی شخصی.
سرور FortiAuthenticator لاگهای جامعی از تمام فعالیتهای احراز هویت ایجاد میکند. این لاگها شامل زمان دقیق تلاشهای ورود، نتیجه احراز هویت، نوع توکن استفادهشده و آدرس IP کاربر هستند. این اطلاعات برای ممیزی امنیتی، عیبیابی مشکلات و شناسایی الگوهای مشکوک بسیار ارزشمند است.
سناریوهای کاربردی پیادهسازی FIDO در فایروال FortiGate
امنسازی دسترسی مدیریتی به FortiGate
دسترسی به کنسول مدیریتی FortiGate حساسترین نقطه در معماری امنیت شبکه است. مدیرانی که به این کنسول دسترسی دارند، میتوانند قوانین فایروال را تغییر دهند، پورتها را باز کنند، ترافیک را مسیریابی مجدد کنند یا کل شبکه را از کار بیندازند. نفوذ به حساب کاربری یک مدیر میتواند به سرقت دادههای حساس، نصب بدافزار یا قطع سرویسهای حیاتی منجر شود.
پیادهسازی احراز هویت FIDO2 برای مدیران FortiGate این ریسک را به حداقل میرساند. برای فعالسازی، ابتدا باید توکنهای FIDO مدیران در FortiAuthenticator ثبت شوند. سپس در بخش System > Administrators کنسول FortiGate، حساب کاربری مدیر را به گونهای پیکربندی میکنید که از Two-Factor Authentication با نوع FortiToken استفاده کند. از این پس، مدیران برای ورود به کنسول وب یا خط فرمان CLI، علاوه بر نام کاربری باید توکن فیزیکی خود را لمس کنند یا تأیید بیومتریک انجام دهند.
این روش حتی در سناریوهایی که رمز عبور مدیر به سرقت رفته یا توسط حمله Brute Force شکسته شده است، مانع از دسترسی غیرمجاز میشود. مهاجم بدون داشتن دسترسی فیزیکی به توکن، هیچ راهی برای ورود به سیستم ندارد. این لایه امنیتی اضافی برای سازمانهایی که FortiGate را در مرکز معماری امنیت خود قرار دادهاند، ضرورت دارد.
احراز هویت امن کاربران VPN با FortiClient
شبکههای خصوصی مجازی یکی از پرکاربردترین سرویسهای FortiGate هستند. با گسترش دورکاری، کارمندان از محیطهای متنوعی مانند خانه، کافیشاپها یا هتلها به منابع سازمانی دسترسی پیدا میکنند. این تنوع محیطی، احتمال حملات Man-in-the-Middle و فیشینگ را افزایش میدهد. رمز عبور ساده یا حتی کد OTP در برابر این حملات آسیبپذیر است.
FortiClient به عنوان نرمافزار کلاینت VPN فورتینت، از احراز هویت بدون رمز عبور مبتنی بر FIDO2 پشتیبانی میکند. کاربر پس از وارد کردن نام کاربری، با پیامی برای لمس توکن امنیتی یا تأیید بیومتریک مواجه میشود. این فرآیند در کمتر از پنج ثانیه تکمیل شده و تونل VPN با بالاترین سطح امنیت برقرار میگردد.
مزیت بزرگ این روش، حذف کامل ریسک فیشینگ است. حتی اگر کاربر فریب خورده و اعتبارنامه خود را در سایت جعلی وارد کند، توکن FIDO به دلیل عدم تطابق دامنه هیچ پاسخی ارسال نمیکند. همچنین کاربران دیگر نیازی به حفظ رمزهای پیچیده یا منتظر ماندن برای دریافت کد پیامکی ندارند که تجربه کاربری را بهبود میبخشد.
کنترل دسترسی به Captive Portal و شبکه مهمان
بسیاری از سازمانها شبکه مهمان (Guest Network) برای پیمانکاران، مشاوران یا بازدیدکنندگان ارائه میدهند. معمولاً این شبکهها با رمز عبور ساده WiFi یا احراز هویت پیامکی مدیریت میشوند که ریسکهای امنیتی قابل توجهی دارند. رمز عبور WiFi به راحتی بین افراد به اشتراک گذاشته شده و کدهای پیامکی نیز میتوانند رهگیری شوند.
احراز هویت FIDO2 برای Captive Portal راهکاری امن و کاربرپسند ارائه میدهد. سازمان میتواند برای کاربران ویژهای که دسترسی مکرر به شبکه نیاز دارند، توکن FIDO صادر کند یا از اپلیکیشن موبایل استفاده کند. زمانی که کاربر به شبکه WiFi متصل میشود، به صفحه Captive Portal هدایت میگردد و با توکن خود احراز هویت میکند. این روش دسترسی را کنترلشده نگه داشته و لاگ دقیقی از زمان ورود و خروج کاربران ایجاد میکند.
مقایسه توکنهای FortiToken و انتخاب مناسب
خانواده محصولات FortiToken شامل گزینههای متنوعی با قابلیتها و کاربردهای مختلف است. انتخاب صحیح توکن بستگی به نیازهای امنیتی، بودجه و سناریوی استفاده سازمان دارد.
FortiToken 200 Series یکی از محبوبترین گزینهها برای احراز هویت دو عاملی سنتی است. این توکنهای کوچک با نمایشگر LCD، کدهای OTP ششرقمی تولید میکنند که هر ۳۰ ثانیه تغییر میکنند. FortiToken 200 در فرمفاکتور جاکلیدی و FortiToken 200CD با قابلیت ذخیره گواهی دیجیتال عرضه میشوند. این توکنها قابل اعتماد و ارزان هستند، اما از استاندارد FIDO2 پشتیبانی نمیکنند و در برابر حملات فیشینگ پیشرفته آسیبپذیر باقی میمانند.
FortiToken 300 در قالب کارت هوشمند طراحی شده و علاوه بر OTP، از گواهیهای PKI نیز پشتیبانی میکند. این محصول برای سازمانهایی که زیرساخت PKI دارند و میخواهند احراز هویت مبتنی بر گواهی را پیادهسازی کنند، مناسب است. کارتهای هوشمند امنیت بالاتری نسبت به توکنهای OTP دارند، اما هنوز از قابلیتهای FIDO2 بهرهمند نیستند.
FortiToken 410 جدیدترین و پیشرفتهترین محصول این خانواده است که هم OTP سنتی و هم FIDO2/U2F را پشتیبانی میکند. این توکن USB-A با بدنه فلزی مقاوم، سنسور لمسی برای تأیید حضور کاربر و LED نشانگر وضعیت مجهز است. FortiToken 410 گزینه ایدهآل برای سازمانهایی است که میخواهند بهتدریج از OTP به احراز هویت بدون رمز عبور مهاجرت کنند. کاربران میتوانند در مرحله اول از قابلیت OTP استفاده کنند و پس از آمادگی زیرساخت، به FIDO2 منتقل شوند.
FortiToken Mobile برای سازمانهایی که ترجیح میدهند از توکن سختافزاری جداگانه استفاده نکنند، یک جایگزین نرمافزاری است. این اپلیکیشن روی iOS و Android نصب میشود و کدهای OTP یا اعلانهای Push برای تأیید هویت ارائه میدهد. هرچند این روش راحت است، اما امنیت کمتری نسبت به توکنهای سختافزاری FIDO2 دارد زیرا گوشیهای هوشمند معمولاً به اینترنت متصل بوده و احتمال آلودگی به بدافزار بیشتر است.
راهکار بومی نشانه برای احراز هویت Passwordless در FortiGate
سازمانهای ایرانی با چالشهای خاصی در زمینه تأمین و استفاده از محصولات امنیتی بینالمللی روبرو هستند. محدودیتهای واردات، تحریمها و مشکلات پشتیبانی، استفاده از راهکارهای بومی را ضروری کرده است. سامانه احراز هویت چند عاملی بدون رمز عبور نشانه که توسط شرکت رهسا توسعه یافته، پاسخی جامع به این نیازها ارائه میدهد.
نشانه بر اساس استاندارد FIDO2 طراحی شده و با تمام سیستمهایی که از این استاندارد پشتیبانی میکنند، از جمله FortiGate و FortiAuthenticator، سازگار است. این سامانه شامل سه جزء اصلی است: نشانه موبایل، نشانه توکن سختافزاری و نشانه کارت که هر کدام برای سناریوهای خاصی طراحی شدهاند.
نشانه موبایل یک اپلیکیشن است که گوشی هوشمند کاربر را به یک Authenticator FIDO2 تبدیل میکند. کاربران میتوانند با اثر انگشت یا تشخیص چهره روی گوشی خود، هویتشان را در FortiGate و سایر سرویسها تأیید کنند. این روش نیاز به خرید توکن سختافزاری جداگانه را حذف کرده و هزینه استقرار را کاهش میدهد. اپلیکیشن نشانه موبایل از قابلیت ثبت چندین حساب کاربری پشتیبانی میکند، بنابراین یک کاربر میتواند برای دسترسی به چندین سرویس یا سازمان از یک اپلیکیشن استفاده کند.
نشانه توکن برای محیطهایی با الزامات امنیتی بالاتر یا سیاستهای محدودکننده استفاده از موبایل، بهصورت سختافزاری USB ارائه میشود. این توکن با استانداردهای FIDO2 و U2F کاملاً سازگار بوده و میتواند جایگزین FortiToken 410 در محیطهایی شود که دسترسی به محصولات Fortinet محدود است. توکنهای نشانه با بدنه مقاوم، سنسور لمسی و LED نشانگر طراحی شدهاند و عمر مفید طولانی دارند.
نشانه کارت در فرمفاکتور کارت اعتباری عرضه میشود و برای کاربرانی که ترجیح میدهند توکن را در کیف پول خود حمل کنند، مناسب است. این کارتهای هوشمند علاوه بر قابلیتهای FIDO2، میتوانند برای کنترل دسترسی فیزیکی به ساختمانها نیز استفاده شوند که یکپارچهسازی امنیت منطقی و فیزیکی را امکانپذیر میکند.
یکی از مزایای کلیدی استفاده از نشانه، پشتیبانی محلی و امکان سفارشیسازی براساس نیازهای سازمانهای ایرانی است. شرکت رهسا خدمات مشاوره، پیادهسازی و پشتیبانی را به زبان فارسی ارائه میدهد که برای سازمانهایی که تیم فنی محدودی دارند یا با زبان انگلیسی مشکل دارند، بسیار ارزشمند است.
راهنمای گامبهگام پیکربندی FIDO2 در FortiGate
پیادهسازی احراز هویت بدون رمز عبور در FortiGate نیازمند چندین مرحله پیکربندی است که باید به دقت و با برنامهریزی انجام شوند. در این بخش، فرآیند کامل را گام به گام بررسی میکنیم.
آمادهسازی زیرساخت FortiAuthenticator
اولین گام، نصب و راهاندازی FortiAuthenticator است. این سرور میتواند به صورت Physical Appliance، Virtual Machine یا در ابر استقرار یابد. پس از نصب، وارد کنسول مدیریتی شوید و تنظیمات اولیه مانند آدرس IP، نام هاست و سرور زمان را پیکربندی کنید. اطمینان حاصل کنید که FortiAuthenticator به اینترنت دسترسی دارد تا بتواند گواهیهای SSL را بهروزرسانی کند.
در مسیر Authentication > User Management یک گروه کاربری جدید با نام FIDO-Users ایجاد کنید. این گروه برای مدیریت کاربرانی که از احراز هویت FIDO2 استفاده میکنند، به کار میرود. اگر سازمان شما از Active Directory استفاده میکند، میتوانید FortiAuthenticator را با دایرکتوری فعال یکپارچه کنید تا کاربران به صورت خودکار سینک شوند.
سپس به بخش Token Management بروید و توکنهای FIDO2 را برای کاربران ثبت کنید. فرآیند ثبت به این صورت است که کاربر وارد پورتال خودخدمتی FortiAuthenticator میشود، گزینه Register FIDO Token را انتخاب کرده و توکن فیزیکی خود را به کامپیوتر متصل میکند و دکمه لمس را فشار میدهد. کلید عمومی توکن در پایگاه داده FortiAuthenticator ذخیره میشود و کلید خصوصی روی توکن باقی میماند.
برای کاربرانی که از نشانه موبایل استفاده میکنند، فرآیند مشابه است با این تفاوت که اپلیکیشن QR کد نمایشدادهشده توسط FortiAuthenticator را اسکن کرده و ثبتنام را با تأیید بیومتریک روی گوشی تکمیل میکند. FortiAuthenticator امکان ثبت چندین توکن برای هر کاربر را دارد که برای سناریوهای بکاپ ضروری است.
پیکربندی RADIUS در FortiGate
پس از آمادهسازی FortiAuthenticator، باید FortiGate را برای ارتباط با سرور RADIUS پیکربندی کنید. وارد کنسول مدیریتی FortiGate شوید و به مسیر User & Authentication > RADIUS Servers بروید. یک سرور جدید با نام FortiAuthenticator-RADIUS ایجاد کنید.
در فیلد Primary Server آدرس IP سرور FortiAuthenticator را وارد کنید. پورت پیشفرض RADIUS برابر 1812 است که معمولاً نیازی به تغییر ندارد. در فیلد Shared Secret یک رمز قوی تصادفی وارد کنید و همین رمز را در تنظیمات FortiAuthenticator نیز ثبت کنید. این رمز مشترک برای رمزنگاری ارتباط بین دو دستگاه استفاده میشود.
گزینه Test Connectivity را انتخاب کنید تا اطمینان حاصل شود که FortiGate میتواند با FortiAuthenticator ارتباط برقرار کند. اگر تست موفقیتآمیز باشد، تنظیمات را ذخیره کنید. در صورت بروز خطا، فایروال، مسیریابی و تنظیمات شبکه را بررسی کنید.
ایجاد گروه کاربری و سیاستهای دسترسی
حالا باید یک User Group در FortiGate ایجاد کنید که از سرور RADIUS برای احراز هویت استفاده کند. به بخش User & Authentication > User Groups بروید و گروهی با نام FIDO-Authenticated-Users بسازید. در قسمت Remote Groups گزینه FortiAuthenticator-RADIUS را انتخاب کرده و نام گروهی که در FortiAuthenticator ساختهاید (FIDO-Users) را وارد کنید.
این گروه را میتوانید در سیاستهای مختلف FortiGate مانند Firewall Policies، VPN Policies یا Admin Access استفاده کنید. برای مثال، اگر میخواهید فقط کاربران احرازهویتشده با FIDO2 به VPN دسترسی داشته باشند، در تنظیمات VPN Portal این گروه را به عنوان شرط دسترسی تعریف کنید.
تست و اعتبارسنجی احراز هویت
پس از تکمیل پیکربندی، زمان تست سیستم فرا رسیده است. ابتدا با یک حساب کاربری تستی که توکن FIDO2 ثبتشده دارد، تلاش کنید به VPN متصل شوید. FortiClient درخواست احراز هویت را به FortiGate ارسال میکند، FortiGate آن را به FortiAuthenticator فوروارد میکند و چالش FIDO2 به مرورگر یا اپلیکیشن کاربر ارسال میشود.
کاربر توکن USB خود را لمس میکند یا تأیید بیومتریک روی گوشی انجام میدهد. اگر فرآیند موفقیتآمیز باشد، تونل VPN برقرار شده و کاربر به شبکه داخلی دسترسی پیدا میکند. در صورت بروز مشکل، لاگهای FortiGate و FortiAuthenticator را بررسی کنید. پیامهای خطای رایج شامل عدم تطابق Shared Secret، مشکلات شبکه یا توکن ثبتنشده هستند.
برای تست دسترسی مدیریتی، یک حساب Admin جدید در FortiGate ایجاد کنید و گزینه Two-Factor Authentication را فعال کرده و User Group مربوط به FIDO را انتخاب کنید. سپس از یک مرورگر دیگر یا حالت Incognito وارد کنسول شوید و فرآیند احراز هویت را کامل کنید. این تست اطمینان میدهد که حتی اگر رمز عبور مدیر به خطر بیفتد، بدون توکن فیزیکی هیچ دسترسی امکانپذیر نیست.
مدیریت چرخه حیات توکنهای FIDO2
یکی از چالشهای مهم در پیادهسازی احراز هویت FIDO2 مدیریت صحیح چرخه حیات توکنها است. از زمان صدور تا انقضا، توکنها مراحل مختلفی را طی میکنند که هر کدام نیازمند سیاستگذاری و فرآیندهای مشخص هستند.
فرآیند صدور توکن باید استاندارد و مستند باشد. زمانی که کارمند جدیدی استخدام میشود، تیم IT توکن FIDO2 را به او تحویل داده و فرآیند ثبت را راهنمایی میکند. مستندات آموزشی شامل نحوه استفاده، نگهداری و مراقبت از توکن باید در اختیار کاربر قرار گیرد. بسیاری از سازمانها برای کاهش هزینه، از نشانه موبایل برای کارمندان عادی و توکن سختافزاری برای مدیران ارشد و کاربران با دسترسی حساس استفاده میکنند.
گمشدن یا خرابی توکن یکی از سناریوهای رایج است که باید برای آن برنامهریزی شود. سیاست بکاپ باید الزام کند که هر کاربر حداقل یک توکن پشتیبان ثبت کرده باشد. در صورت گمشدن توکن اصلی، مدیر IT میتواند آن را در FortiAuthenticator غیرفعال کند تا کسی که آن را پیدا کرده نتواند سوءاستفاده کند. کاربر با توکن بکاپ خود احراز هویت کرده و توکن جدیدی دریافت میکند.
هنگام ترک خدمت کارمند، فرآیند Offboarding باید شامل ابطال تمام توکنهای ثبتشده او باشد. این کار با حذف کلیدهای عمومی کاربر از FortiAuthenticator و غیرفعالسازی حساب کاربری انجام میشود. توکنهای سختافزاری باید جمعآوری شده و پس از پاکسازی، مجدداً برای کارمند جدید صادر شوند.
پیادهسازی معماری Zero Trust با FIDO2
احراز هویت بدون رمز عبور یکی از ارکان اصلی معماری امنیتی Zero Trust است. این مدل فرض میکند که هیچ کاربر یا دستگاهی، حتی داخل شبکه سازمانی، به طور پیشفرض قابل اعتماد نیست. هر درخواست دسترسی باید احراز هویت قوی، مجوزدهی دقیق و ممیزی کامل داشته باشد.
FortiGate با پشتیبانی از FIDO2 امکان اجرای سیاستهای Zero Trust را فراهم میکند. برای پیادهسازی این معماری، ابتدا باید تمام نقاط دسترسی به شبکه را شناسایی کنید: VPN، کنسول مدیریتی، دسترسی به سرورهای داخلی از طریق Captive Portal و سایر سرویسها. برای هر نقطه دسترسی، احراز هویت FIDO2 را اجباری کنید.
لایه بعدی، مجوزدهی بر اساس نقش و کمترین دسترسی (Least Privilege) است. حتی پس از احراز هویت موفق، کاربر فقط باید به منابعی که برای انجام وظایف خود نیاز دارد دسترسی داشته باشد. FortiGate با Firewall Policies دقیق میتواند دسترسی را بر اساس User Group، آدرس IP مقصد، سرویس و زمان کنترل کند.
ممیزی مداوم و تحلیل لاگها جزء جداییناپذیر Zero Trust است. FortiAuthenticator و FortiGate لاگهای جامعی از تمام تلاشهای احراز هویت ایجاد میکنند. این لاگها باید به یک SIEM مرکزی ارسال شوند تا الگوهای مشکوک شناسایی شوند. برای مثال، اگر یک کاربر در زمان کوتاهی از دو مکان جغرافیایی مختلف تلاش برای ورود کند، باید هشدار صادر شود.
لاگبرداری و ممیزی امنیتی
یکی از مزایای استفاده از FortiAuthenticator به عنوان سرور مرکزی احراز هویت، ایجاد لاگهای جامع و قابل ممیزی است. این لاگها نه تنها برای شناسایی تهدیدات امنیتی حیاتی هستند، بلکه برای رعایت الزامات Compliance و مقررات حفاظت از داده نیز ضروری هستند.
FortiAuthenticator تمام تلاشهای احراز هویت را ثبت میکند، اعم از موفق یا ناموفق. هر رکورد لاگ شامل زمان دقیق، نام کاربری، نوع توکن استفادهشده، آدرس IP کاربر، دستگاهی که از آن درخواست ارسال شده و نتیجه احراز هویت است. این اطلاعات میتوانند برای تحقیقات جرمشناسی دیجیتال پس از وقوع حادثه امنیتی بسیار ارزشمند باشند.
تنظیمات لاگبرداری را میتوانید در بخش Log & Report کنسول FortiAuthenticator پیکربندی کنید. توصیه میشود لاگها را به یک سرور Syslog خارجی یا SIEM فوروارد کنید تا در صورت سازش دستگاه FortiAuthenticator، لاگها دست نخورده باقی بمانند. همچنین باید مدت زمان نگهداری لاگها را بر اساس الزامات قانونی سازمان تعیین کنید.
برخی از سناریوهای مهمی که باید در لاگها دنبال کنید شامل تلاشهای متعدد ناموفق برای ورود از یک حساب کاربری، احراز هویت موفق از IP آدرسهای غیرعادی یا کشورهای مشکوک، و استفاده از توکنهای بکاپ به صورت غیرمنتظره است. راهاندازی هشدارهای خودکار برای این سناریوها میتواند به شناسایی سریع تهدیدات کمک کند.
مزایای تجاری پیادهسازی FIDO2 در FortiGate
علاوه بر مزایای امنیتی آشکار، پیادهسازی احراز هویت بدون رمز عبور مبتنی بر FIDO2 مزایای تجاری قابل توجهی نیز برای سازمان دارد که اغلب نادیده گرفته میشوند.
کاهش هزینههای پشتیبانی یکی از مهمترین مزایای مالی است. مطالعات نشان میدهند که بخش قابل توجهی از تماسهای Help Desk مربوط به بازنشانی رمز عبور فراموششده است. هر درخواست بازنشانی رمز عبور زمان کارمند IT و کاربر را تلف کرده و هزینه پنهان قابل توجهی دارد. با حذف رمز عبور و استفاده از FIDO2، این مشکل عملاً از بین میرود.
افزایش بهرهوری کارمندان مزیت دیگری است که کمتر به آن توجه میشود. کارمندانی که مجبور نیستند رمزهای پیچیده را به خاطر بسپارند یا منتظر کدهای OTP بمانند، سریعتر به سیستمها دسترسی پیدا کرده و تمرکز بهتری روی وظایف اصلی خود دارند. احراز هویت بیومتریک با لمس ساده یا نگاه به دوربین، تجربه کاربری روانتری ایجاد میکند.
کاهش ریسک نقض داده نیز تأثیر مستقیم مالی دارد. هزینه یک حادثه امنیتی بزرگ میتواند شامل جریمههای قانونی، از دست رفتن اعتماد مشتریان، توقف عملیات تجاری و هزینههای بازیابی باشد. با پیادهسازی احراز هویت قوی FIDO2، احتمال نفوذ موفقیتآمیز مهاجمان به طور چشمگیری کاهش مییابد.
رعایت الزامات Compliance نیز سادهتر میشود. بسیاری از استانداردهای امنیتی مانند PCI DSS، HIPAA و ISO 27001 الزاماتی برای احراز هویت چند عاملی دارند. FIDO2 به عنوان قویترین روش احراز هویت شناخته شده، رعایت این الزامات را تضمین میکند و فرآیند ممیزی را تسهیل مینماید.
خرید توکن و راهاندازی سامانه احراز هویت
برای سازمانهایی که تصمیم به پیادهسازی احراز هویت FIDO2 در FortiGate گرفتهاند، انتخاب تأمینکننده معتبر توکنها و دریافت پشتیبانی فنی باکیفیت اهمیت حیاتی دارد. شرکت رهسا با سالها تجربه در زمینه راهکارهای احراز هویت، مجموعه کاملی از محصولات و خدمات را ارائه میدهد.
خرید توکن FIDO2 رهسا به صورت تکی یا برای سازمانها با تخفیفهای عمده امکانپذیر است. توکنهای نشانه با ضمانت کیفیت و پشتیبانی فنی ارائه میشوند. علاوه بر توکنهای سختافزاری، سامانه نشانه موبایل نیز به صورت رایگان برای کاربران عادی و با لایسنس سازمانی برای شرکتها در دسترس است.
برای سازمانهایی که نیاز به راهاندازی کامل زیرساخت احراز هویت دارند، رهسا خدمات مشاوره، طراحی معماری، پیادهسازی و پشتیبانی را به صورت یکپارچه ارائه میدهد. تیم متخصص رهسا میتواند در پیکربندی FortiGate، FortiAuthenticator و یکپارچهسازی با سیستمهای موجود سازمان کمک کند.
جمعبندی
احراز هویت FIDO2 در FortiGate راهکاری است که امنیت شبکه سازمانی را به سطح جدیدی ارتقا میدهد. با حذف کامل رمز عبور و استفاده از رمزنگاری کلید عمومی، این فناوری مقاومتی بینظیر در برابر فیشینگ، حملات Man-in-the-Middle و سرقت اعتبارنامه ایجاد میکند. پیادهسازی موفق این راهکار نیازمند درک صحیح از معماری، انتخاب توکن مناسب و پیکربندی دقیق FortiGate و FortiAuthenticator است.
راهکار بومی نشانه امکان دسترسی سازمانهای ایرانی به فناوری پیشرفته FIDO2 را با پشتیبانی محلی و قیمت مناسب فراهم کرده است. با توجه به محدودیتهای واردات و تحریمها، استفاده از محصولات بومی نه تنها از نظر اقتصادی منطقی است، بلکه اطمینان از دریافت پشتیبانی مداوم را نیز تضمین میکند.
سرمایهگذاری در احراز هویت قوی نه یک هزینه، بلکه یک سرمایهگذاری استراتژیک برای محافظت از داراییهای دیجیتال سازمان است. هزینه پیادهسازی FIDO2 در مقایسه با خسارت احتمالی یک حادثه امنیتی بزرگ بسیار ناچیز است. همچنین مزایای جانبی مانند کاهش هزینههای پشتیبانی، افزایش بهرهوری و بهبود تجربه کاربری، بازگشت سرمایه را تسریع میکند.