📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
پشتیبانی از FIDO2 در مرورگرها و سیستم عامل ها؛ تحول احراز هویت بدون گذرواژه
امروزه امنیت دادهها و اطلاعات حساس سازمانی به دغدغه شماره یک مدیران فناوری اطلاعات تبدیل شده است. بخش بزرگی از رخنههای امنیتی از سرقت رمزهای عبور سنتی یا حملات پیچیده فیشینگ و مهندسی اجتماعی ناشی میشوند. در این میان، پروتکلهای نوین امنیت سایبری مسیر ورود کاربران را بازتعریف کردهاند. نحوه پشتیبانی از FIDO2 در مرورگرها و سیستم عامل ها نشان میدهد که دنیای فناوری با سرعت بالایی به سمت احراز هویت بدون گذرواژه و مقاوم در برابر فیشینگ حرکت میکند. غولهای بزرگ فناوری با همکاری اتحادیه FIDO و کنسرسیوم وب جهانی (W3C)، زیرساختهایی طراحی کردهاند که ورود به سرویسهای تحت وب بدون نیاز به تایپ کلمه عبور و صرفاً با اتکا به بیومتریک یا کلید سختافزاری ممکن شود.
در گذشته شرکتها مجبور بودند برای هر پلتفرم نرمافزارهای پیچیده یا پلاگینهای واسط نصب کنند، اما اکنون استاندارد FIDO2 مستقیماً در هسته سیستمهای عامل دسکتاپ و موبایل پیادهسازی شده است. مرورگرهای مدرن با کمک رابطهای برنامهنویسی استاندارد، درخواستهای احراز هویت را دریافت و به سختافزارهای امنیتی یا ماژولهای داخلی دستگاه هدایت میکنند. این رویکرد ساختاریافته علاوه بر کاهش ریسک خطای انسانی، تجربه کاربری بسیار روان و سریعی رقم میزند.
در ادامه این راهنما تمام ابعاد فنی، لایههای پروتکل، نحوه عملکرد در سیستم عاملهای گوناگون و سازگاری با مرورگرهای مختلف را تحلیل و بررسی خواهیم کرد تا درک عمیقی از این تحول زیرساختی به دست آورید.
اشکان یزدانی، کارشناس زیرساختهای احراز هویت شرکت رهآورد سامانههای امن
انتشار: 18 آبان 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
استاندارد FIDO2 چیست و چرا تحولی بنیادین محسوب میشود؟
پیش از آنکه عملکرد این سیستم را در پلتفرمهای نرمافزاری بررسی کنیم، درک معماری و اجزای داخلی آن ضرورت دارد. سیستمهای احراز هویت سنتی اطلاعات کاربری را در سرور مرکزی ذخیره میکنند که در صورت هک سرور، دسترسی به تمام حسابها امکانپذیر میشود. استاندارد FIDO2 با تکیه بر رمزنگاری نامتقارن، این فرآیند را معکوس میکند. هیچ کلمه عبوری ساخته یا ردوبدل نمیشود؛ در عوض، کلید خصوصی در امنترین نقطه سختافزار کاربر باقی میماند و فقط کلید عمومی به سرور فرستاده خواهد شد.
طراحی این سامانه شامل دو بازوی اصلی با اهداف کاملاً مشخص و مکمل یکدیگر است.
ساختار درونی FIDO2: پیوند وبآتن و پروتکل CTAP
این فریمورک از دو بخش بنیادین یعنی رابط برنامهنویسی WebAuthn و پروتکل CTAP تشکیل یافته است. این دو فناوری زنجیره اتصال مرورگر به سختافزار را تکمیل میکنند.
رابط برنامهنویسی WebAuthn به مرورگرها اجازه میدهد درخواستهای ایجاد کلید یا تایید هویت را به شکل مستقیم مدیریت کنند. این استاندارد رسمی وب امکان برقراری ارتباط بدون واسطه را با وبسایتها مهیا میسازد. بخش دوم یعنی پروتکل ارتباطی متقاضی به احرازکننده (CTAP) پلی میان سیستمعامل کاربر و کلید امنیتی فایدو به شمار میرود. به لطف CTAP2، توکنهای سختافزاری از طریق درگاههای مختلف نظیر USB، بلوتوث کممصرف (BLE) یا تراشههای NFC پیامهای امنیتی را بدون خطا ردوبدل میکنند. این تقسیم کار هوشمندانه، پیچیدگیهای رمزنگاری را از دید کاربر پنهان نگه میدارد.
مکانیسم ارتباطی مرورگر با سیستم عامل در احراز هویت FIDO2
بسیاری از افراد تصور میکنند تمام وظایف احراز هویت بر دوش وبسایت است، اما واقعیت فرآیند متفاوتی را نشان میدهد. مرورگرها نقشی محوری در جداسازی اطلاعات حساس و جلوگیری از حملات ایفا میکنند. هنگامی که کاربر دکمه ورود را لمس میکند، مرورگر شناسه دامنه (Origin) سایت را استخراج کرده و آن را ضمیمه بسته دادهای رمزنگاریشده میکند. این سازوکار مانع اصلی حملات فیشینگ است؛ چرا که اگر صفحهای جعلی خود را به عنوان درگاه بانک یا سازمان معرفی کند، نام دامنه تطابق نخواهد داشت و سختافزار امضای دیجیتال را تولید نخواهد کرد.
از طرفی مرورگر به صورت مستقیم با قطعه امنیتی ارتباط برقرار نمیکند، بلکه این درخواست را از طریق رابطهای اختصاصی سیستم عامل (OS APIs) پیش میبرد.
جریان دادهها از وبسایت تا حافظه امن سختافزاری
یک درخواست ورود شامل متغیر تصادفی معین (Challenge) از سمت سرور احراز هویت آغاز میشود. وبسایت این درخواست را همراه با نام سرور برای مرورگر میفرستد.
سپس مرورگر این متغیر را به سیستم عامل منتقل میسازد. سیستم عامل با نشان دادن پیام امنیتی، از کاربر میخواهد اثر انگشت، اسکن چهره یا پینکد خود را ثبت کند یا دکمه روی کلید فیزیکی را بفشارد. این عملیات در بخش سختافزاری ایزولهای بررسی میشود. پس از تایید هویت محلی کاربر، کلید خصوصی متغیر ارسالشده را امضا کرده و پاسخ را از طریق سیستم عامل به مرورگر برمیگرداند. سرور نهایی با تطبیق امضا به وسیله کلید عمومی موجود در پایگاه داده خود، ورود بدون گذرواژه را تایید مینماید. تمام این فرآیند پیچیده ظرف کسری از ثانیه رخ میدهد.
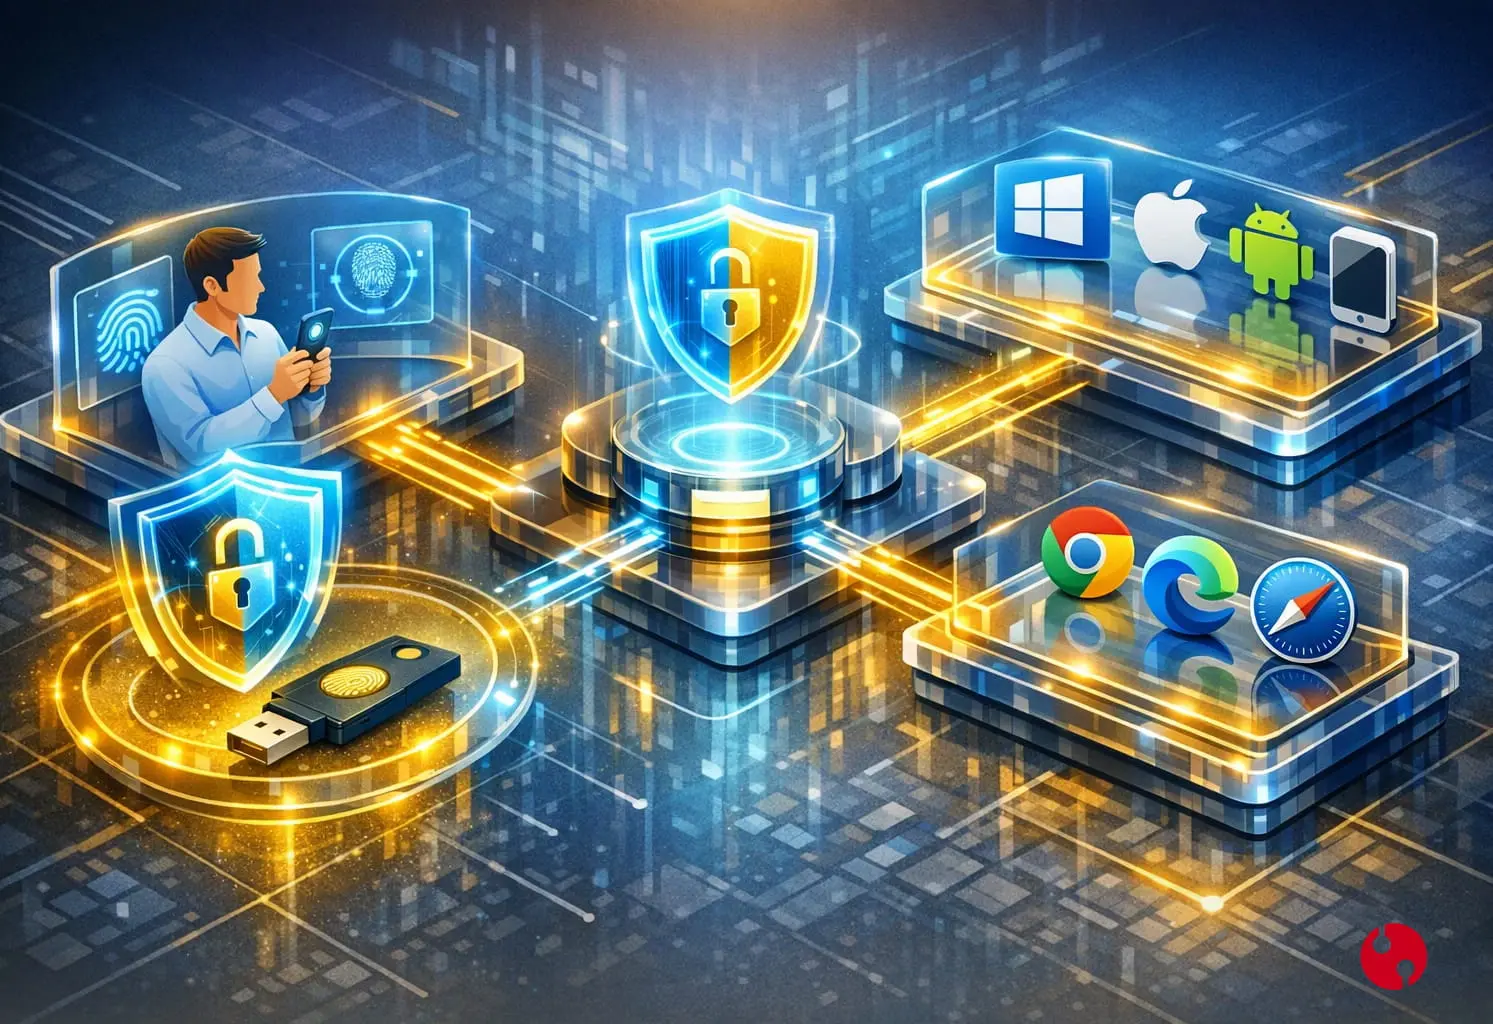
پشتیبانی از FIDO2 در سیستمهای عامل دسکتاپ
پیادهسازی موفق این الگو بر روی کامپیوترهای رومیزی و لپتاپها مستلزم بازنگری اساسی در سطح هسته سیستمهای عامل بود. تولیدکنندگان برتر سیستمهای عامل زیرساختهای کریپتوگرافیک داخلی خود را بازطراحی کردند تا فرآیند احراز هویت بدون گذرواژه بدون نیاز به نرمافزارهای کمکی شخص ثالث اجرا شود.
امروزه پلتفرمهای اصلی رایانه توانستهاند یکپارچگی کاملی با قطعات سختافزاری سازگار با استاندارد فایدو برقرار نمایند.
ویندوز و سازوکار Windows Hello
شرکت مایکروسافت از پیشگامان اصلی این فناوری محسوب میشود و پشتیبانی عمیقی را درون ویندوز پیاده کرده است. از زمان معرفی ویندوز ۱۰ و تکامل آن در ویندوز ۱۱، قابلیت Windows Hello به یک احرازکننده داخلی معتبر تبدیل شده است.
ویندوز با اتکا به چیپ سختافزاری TPM کلیدهای نامتقارن را به صورت محافظتشده تولید و نگهداری میکند. افزون بر حسگرهای اثر انگشت و دوربینهای مادون قرمز اختصاصی، ویندوز رابط کاملی برای استفاده از تجهیزات خارجی دارد. زمانی که کاربر اقدام به خرید و اتصال یک توکن فایدو از طریق درگاه USB میکند، ویندوز بدون نیاز به هیچ درایور خارجی آن را شناسایی کرده و برای ذخیره کلیدهای اختصاصی وبآتن از آن بهره میبرد. این سازگاری بومی در محیطهای سازمانی پیچیده تحت دامین و اکتیو دایرکتوری نیز پایداری بالایی دارد.
مکاواس و لایه امنیتی Secure Enclave
شرکت اپل نیز در سیستم عامل macOS از نسخه کاتالینا به بعد، دسترسی به این زیرساخت را فراهم آورده و در نسخههای جدیدتر آن را گسترش داده است. معماری مک به گونهای طراحی شده که سنسور تاچآیدی مستقیماً به لایه امنیتی سختافزاری اختصاصی (Secure Enclave) متصل باشد.
این پردازنده امن کلیدهای احراز هویت مبتنی بر بیومتریک را دور از دسترس برنامههای دیگر و حتی لایه هسته سیستم عامل نگهداری مینماید. سیستم عامل اپل از استاندارد CTAP2 برای پذیرش توکنهای سختافزاری خارجی از طریق USB-C و NFC به صورت کامل پشتیبانی میکند. کاربران مک هنگام مشاهده درخواستهای وبآتن در مرورگر، قادرند هویت خود را هم از طریق سنسور داخلی لپتاپ و هم به وسیله توکنهای مستقل اثبات کنند. این ساختار هماهنگ تجربه کاری لذتبخش و ایمنی را برای مدیران شبکهها و کاربران روزمره تضمین کرده است.
سیستم عامل لینوکس و ارتباط از طریق لایههای هسته و udev
سیستمعامل گنو/لینوکس به عنوان بستر اصلی سرورها و توسعهدهندگان، ساختار شفاف و چندلایهای را برای مدیریت این تجهیزات تدارک دیده است.
در اکثر توزیعهای مدرن نظیر اوبونتو، فدورا، دبیان و آرچلینوکس، نیازی به کامپایل مجدد هسته وجود ندارد. هسته لینوکس پکتهای خام ارسالی از سمت تجهیزات HID را دریافت میکند. با افزودن قوانین استاندارد udev در شاخه تنظیمات سیستم، دسترسی مرورگر به درگاه USB بدون نیاز به دسترسیهای ریشه (Root) میسر میشود. مرورگرهای نصبشده روی لینوکس از طریق کتابخانههای کریپتوگرافیک استاندارد مانند libfido2 پیامهای CTAP را با سختافزارهای خارجی مبادله میکنند. این امر ثبات و چابکی بالایی را برای مدیران زیرساختهای DevOps فراهم میآورد.
پشتیبانی از FIDO2 در سیستمهای عامل تلفن همراه
با توجه به این موضوع که تلفنهای هوشمند همیشه همراه کاربران هستند، پشتیبانی از FIDO2 در مرورگرها و سیستم عامل ها بدون حضور پلتفرمهای موبایل ناقص میماند. امروزه گوشیهای اندروید و آیفون نه تنها میتوانند حسابهای روی خود دستگاه را امن کنند، بلکه نقشی به عنوان احرازکننده متحرک را برای کامپیوترهای دیگر نیز بر عهده میگیرند.
سیستمهای عامل موبایلی زیرساختهای خود را برای ارائه سریعترین زمان تایید هویت بهینهسازی کردهاند.
سیستم عامل اندروید و خدمات گوگل پلی
سیستم عامل اندروید از نسخه ۷ به بعد توانست تاییدیه رسمی اتحادیه فایدو را به دست آورد. گوگل این سازوکار را از طریق سرویسهای گوگلپلی (Google Play Services) مدیریت میکند تا کاربران نسخههای قدیمی نیز به سرعت بهروزرسانیهای امنیتی را دریافت نمایند.
اندروید حسگرهای اثر انگشت و اسکن چهره را مستقیماً به ماژولهای سختافزاری امن (مانند StrongBox یا Titan M) پیوند میدهد. علاوه بر این، تلفنهای اندرویدی میتوانند از طریق ارتباط نزدیک بیسیم (NFC) با تجهیزات اکسترنال صحبت کنند. با نزدیک کردن یک توکن سختافزاری به پشت بدنه گوشی، پروتکل CTAP اجرا شده و دادهها با بالاترین سطح رمزنگاری خوانده میشوند. گوگل همچنین قابلیت همگامسازی ابری کلیدها موسوم به Passkey را در اکوسیستم اندروید تعبیه کرده است.
سیستم عامل iOS و اکوسیستم اختصاصی اپل
شرکت اپل از iOS 14 و بهویژه iOS 16 به بعد زیرساخت احراز هویت بدون گذرواژه را به بلوغ رساند. در دستگاههای آیفون و آیپد، حسگرهای Face ID و Touch ID به عنوان احرازکنندههای تراز اول سیستم عمل میکنند.
اپل کلیدهای عبور را به صورت ایمن درون Keychain ابری ذخیره و میان پلتفرمهای متصل به اپلآیدی همگامسازی مینماید. در صورت نیاز به استفاده از کلیدهای مستقل، آیفونها با بهرهگیری از آنتن NFC یا اتصال از طریق درگاه لایتنینگ و تایپ-سی ارتباط پایدار با توکنهای خارجی برقرار میسازند. این هماهنگی سختافزاری و نرمافزاری موجب شده است کاربران حتی متوجه فرآیندهای پیچیده ریاضی در پشت صحنه نشوند و تنها با نگاه به دوربین، احراز هویت مطمئنی را به انجام برسانند.
بررسی وضعیت سازگاری مرورگرهای محبوب اینترنت
مرورگرها دروازه ورود ما به دنیای وب هستند و بدون مشارکت آنها هیچ رابط وبآتنی اجرا نخواهد شد. در حال حاضر تمامی مرورگرهای برجسته جهان از این پروتکل پیشرفته پشتیبانی میکنند.
در این بخش رفتار و نحوه مدیریت این استاندارد را در محبوبترین نرمافزارهای وبگردی دنیا مقایسه میکنیم.
گوگل کروم و مایکروسافت اج (موتور کرومیوم)
مرورگرهایی که بر پایه موتور کرومیوم ساخته شدهاند، سریعترین نرخ رشد را در هماهنگی با وبآتن ثبت کردهاند. گوگل کروم و مایکروسافت اج بالاترین میزان سازگاری را با مشخصات رسمی FIDO2 نشان میدهند.
هنگامی که این مرورگرها با یک وبسایت حاوی فرم ورود مواجه میشوند، به شکل خودکار سیستم عامل میزبان را برای واکشی اعتبارنامهها فراخوانی میکنند. کرومیوم از ویژگیهای مدرنی چون اعتبارسنجی مشروط (Conditional UI) پشتیبانی میکند. در این حالت فیلد نام کاربری به شکل هوشمند کلیدهای موجود را پیشنهاد میدهد. مرورگر مایکروسافت اج به سبب ادغام فوقالعاده با هسته ویندوز، بالاترین ضریب اطمینان را برای شبکههای شرکتی و سازمانی داراست.
موزیلا فایرفاکس
مرورگر موزیلا فایرفاکس همواره به دفاع از حریم خصوصی شهرت دارد و پیادهسازی وبآتن را از نسخههای اولیه جدی گرفته است.
فایرفاکس در تمامی بسترهای دسکتاپ از جمله ویندوز، مک و لینوکس دسترسی به کلیدهای فایدو را مهیا کرده است. این مرورگر دارای تنظیمات متعددی در صفحه about:config است که اجازه میدهد مدیران شبکه پارامترهای پیشرفته امنیتی نظیر ترجیحات اتصال USB یا استفاده از رابطهای ویندوز هلو را شخصیسازی نمایند. عملکرد این مرورگر در محیطهای لینوکسی به دلیل انطباق کامل با پروتکلهای منبعباز از پایداری چشمگیری برخوردار است.
اپل سافاری
مرورگر اختصاصی شرکت اپل یعنی سافاری، هماهنگی بسیار عمیقی با قابلیتهای داخلی سختافزارهای مک و آیفون ایجاد کرده است.
سافاری به کاربران امکان میدهد با لمس تاچآیدی یا نگاه به فیسآیدی، فوراً به سامانههای بزرگ آنلاین وارد شوند. سافاری از فناوری FIDO Cross-Device Authentication پشتیبانی مینماید؛ در این حالت کاربر میتواند کدی کیوآر را روی صفحه مانیتور مک با گوشی آیفون خود اسکن کند و هویت خود را از طریق بلوتوث به تایید برساند. این فرآیند مانع بزرگی در برابر حملات فیشینگ میاندستگاهی به حساب میآید.
جدول مقایسه پشتیبانی از FIDO2 در پلتفرمهای گوناگون
برای درک بهتر سازگاری این استاندارد در ابزارهای مختلف، مشخصات فنی محیطهای گوناگون را در جدول زیر تدوین کردهایم:
سیستم عامل / مرورگر | رابط نرمافزاری بومی | پشتیبانی از کلید اکسترنال (USB/NFC) | احراز هویت بیومتریک داخلی | مکانیزم ضد فیشینگ |
ویندوز ۱۰ و ۱۱ | Windows Hello API | بله (پروتکل CTAP2) | حسگر اثر انگشت / مادون قرمز | تایید مبدا در سطح سیستم عامل |
مکاواس (macOS) | LocalAuthentication / Keychain | بله (پروتکل CTAP2) | تاچآیدی متصل به Secure Enclave | جداسازی امنیتی در سطح سختافزار |
اندروید (Android 7+) | Google Play FIDO2 Client | بله (از طریق USB و NFC) | ماژولهای بیومتریک استاندارد | کنترل گواهی و امضای اپلیکیشن |
آیاواس (iOS 14+) | AuthenticationServices | بله (NFC و Type-C) | فیسآیدی و تاچآیدی | زنجیره امنیتی Apple Secure Enclave |
گوگل کروم / اج | WebAuthn Level 2 / Level 3 | بله (کاملاً هماهنگ) | بله (فراخوانی سیستم عامل) | اعتبارسنجی Origin بر بستر TLS |
موزیلا فایرفاکس | WebAuthn API | بله (از طریق لایههای OS) | بله (وابسته به پلتفرم) | پالایش دقیق دامنهها و شناسهها |
اپل سافاری | WebAuthn Core | بله (سختافزارهای استاندارد) | بله (یکپارچه با اکوسیستم) | تایید مجاورت بلوتوث (Hybrid) |
نقش کلیدهای امنیتی سختافزاری در تکمیل اکوسیستم فایدو
اگرچه ماژولهای بیومتریک گوشیها و لپتاپها امنیت مطلوبی فراهم میآورند، اما برای کارمندان سازمانی، متخصصان فناوری و مدیران زیرساختهای حیاتی، امنیت باید یک پله فراتر رود. وابستگی صرف به یک دستگاه موبایل یا لپتاپ ممکن است در صورت بروز خرابی، مفقودی یا نفوذ بدافزارهای روت به چالش کشیده شود. در این نقطه است که استفاده از ابزارهای سختافزاری نقشی متمایز پیدا میکند.
سازمانهای پیشرو برای اعمال الگوهای امنیتی Zero Trust از کلیدهای مستقل سختافزاری بهره میگیرند.
مزیت توکن فایدو در مقایسه با روشهای نرمافزاری
یک کلید امنیتی فیزیکی که با استاندارد اتحادیه مطابقت دارد، به عنوان ایزولهترین بستر ممکن عمل میکند. این دستگاهها تراشههای ضد دستکاری (Secure Element) دارند که مانع از استخراج کلیدهای خصوصی حتی از طریق حملات فیزیکی به برد الکترونیکی میشوند.
علاوه بر این، شرکتها میتوانند توکنها را به عنوان فاکتور دوم یا فاکتور اصلی مستقل برای پرسنل تعریف کنند. برای سازمانهایی که قصد راهاندازی این سیستمها را دارند، تامین توکن فایدو از مراکز معتبر فنی اولین گام ورود به دنیای بدون کلمه عبور به شمار میآید. این ابزارها به دلیل پشتیبانی استاندارد از CTAP2، به نصب هیچگونه درایور احتیاج ندارند و در کسری از ثانیه در تمام سیستمهای عامل کار میکنند.
سامانههای احراز هویت سازمانی؛ پلی به سوی ساختار Zero Trust
پشتیبانی مرورگرها و سیستمهای عامل از استاندارد FIDO2 تنها نیمی از معادله است؛ نیم دیگر این زنجیره، وجود سرورها و سامانههای مدیریت احراز هویت است که بتوانند در سمت سرور این پروتکلها را اجرا و مدیریت نمایند. یک سازمان بزرگ نمیتواند هر بخش را جداگانه پیکربندی کند، بلکه نیازمند یک راهکار متمرکز مدیریت دسترسی است.
شرکتهای حوزه امنیت سایبری با طراحی درگاههای احراز هویت پیشرفته، مسیر گذار شرکتها از سیستمهای آسیبپذیر رمز عبور را هموار میکنند.
مهاجرت به احراز هویت چند عاملی مدرن و حذف رمز عبور
بسیاری از سازمانها سالها از سازوکارهای پیامکی یا دستگاههای رمزیاب یکبارمصرف استفاده کردهاند. برای نمونه در سالیان گذشته سامانههایی مانند سامانه احراز هویت فوآس بستری بسیار قدرتمند برای ارسال رمزهای یکبارمصرف، پوش نوتیفیکیشن و ایمیل جهت ورود امن کاربران فراهم ساختهاند که گامی بزرگ برای پیشگیری از نفوذ بود.
با این وجود، با افزایش پیچیدگی تهدیدات مدرن، استفاده از سامانههای مبتنی بر FIDO به ضرورتی اجتنابناپذیر بدل شده است. در همین راستا، بهکارگیری راهکارهایی مانند سامانه احراز هویت چند عاملی نشانه که منطبق بر آخرین استانداردهای فایدو توسعه یافته است، به ارگانها و بانکها اجازه میدهد ورود کاربران را بدون ردوبدل شدن کلمه عبور و از طریق بیومتریک و کلیدهای سختافزاری ایمن سازند. این سامانه به طور کامل در برابر حملات Man-in-the-Middle و فیشینگ نفوذناپذیر است و یک معماری پایدار Zero Trust ایجاد میکند.
چالشهای فنی پیادهسازی و راهکارهای غلبه بر آنها
پیادهسازی احراز هویت مبتنی بر بیومتریک و کلیدهای دیجیتال ممکن است در ابتدا چالشهایی برای بخش پشتیبانی سازمان به همراه داشته باشد. درک صحیح این موانع باعث جلوگیری از سردرگمی پرسنل میشود.
برخی از این مسائل به رفتارهای پیشفرض سیستمهای عامل و مرورگرها ارتباط دارند.
- 🔹 پشتیبانی نکردن مرورگرهای بسیار قدیمی:نسخههای قدیمی اینترنت اکسپلورر یا مرورگرهای بدون بهروزرسانی در ویندوزهای قدیمی از توابع کریپتوگرافیک جدید بیبهره هستند؛ راهکار قطعی این موضوع ارتقای اجباری مرورگر به نسخههای امروزی کروم، فایرفاکس یا اج است.
- 🔹 تداخل مجوزهای پورت USB در لینوکس:گاهی پورتهای سیستم عامل لینوکس به کلیدهای متصل پاسخ نمیدهند؛ افزودن بستههای تنظیمی udev این تداخل سطح دسترسی را برطرف میسازد.
- 🔹 مسدودسازی پنجرههای پاپآپ امنیتی:برخی افزونههای مسدودکننده اسکریپت در مرورگرها فرآیند باز شدن پنجره محلی تایید هویت را متوقف میسازند؛ قرار دادن دامنههای احراز هویت در لیست سفید افزونهها این ناهماهنگی را به سادگی حل میکند.
- 🔹 سناریوی مفقودی کلید سختافزاری:تیمهای فناوری باید قابلیت تعریف کلیدهای پشتیبان (Backup Keys) را در پرتال کاربری فعال کنند تا در صورت گم شدن ابزار اصلی، حساب کاربر به صورت فوری قفل نشود.
پرسشهای متداول (FAQ)
آیا برای استفاده از FIDO2 در مرورگرها نیاز به نصب نرمافزار خاصی داریم؟
خیر. مرورگرهای امروزی مانند گوگل کروم، مایکروسافت اج، فایرفاکس و سافاری رابط وبآتن را در هسته خود دارند و سیستمهای عامل مدرن نیز از طریق درایورهای داخلی خود به صورت خودکار با این فناوری ارتباط برقرار میکنند.
چگونه استاندارد FIDO2 جلوی حملات فیشینگ را به طور کامل میگیرد؟
در زمان ورود، مرورگر آدرس دقیق دامنه فعلی را درون درخواست قرار میدهد و کلید امنیتی تنها در صورتی امضای دیجیتال را صادر میکند که آدرس درخواستدهنده با آدرس ثبتشده هنگام ثبتنام مطابقت داشته باشد؛ به این ترتیب وبسایتهای جعلی هرگز نمیتوانند امضای معتبر دریافت کنند.
آیا اثر انگشت یا دادههای بیومتریک کاربر به سرور سایت ارسال میشود؟
به هیچ وجه. تمام فرآیندهای تایید اثر انگشت یا اسکن چهره درون سختافزار محلی دستگاه (مانند تراشه امنیتی گوشی یا لپتاپ) انجام میگیرد و فقط یک تاییدیه رمزنگاریشده دیجیتال به سرور فرستاده خواهد شد.
آیا میتوان یک کلید سختافزاری فایدو را به صورت مشترک در چند رایانه و موبایل استفاده کرد؟
بله. به دلیل تبعیت از استاندارد جهانی CTAP2، شما میتوانید یک کلید فیزیکی را بدون هیچ محدودیتی از طریق درگاههای مختلف مانند USB یا رابط بیسیم NFC در هر سیستمی که از وبآتن پشتیبانی میکند به کار ببرید.
نتیجهگیری
بررسی همهجانبه نحوه پشتیبانی از FIDO2 در مرورگرها و سیستم عامل ها نشان میدهد که دوره آسیبپذیر استفاده از گذرواژههای سنتی به پایان خود نزدیک شده است. یکپارچگی عمیق این فناوری در ویندوز، مکاواس، لینوکس، اندروید و iOS همراه با پشتیبانی بدون نقص مرورگرهای پیشگام دنیا نظیر گوگل کروم، مایکروسافت اج، موزیلا فایرفاکس و اپل سافاری، زیرساختی پایدار، سریع و امن برای جهان دیجیتال رقم زده است. این سیستم با پیوند دادن رابط کاربری وبآتن به سختافزارهای رمزنگاری و ماژولهای بیومتریک، خط بطلانی بر حملات فیشینگ کشیده است.
امروزه چه کاربران عادی که به دنبال سادگی ورود با اثر انگشت هستند و چه سازمانهای بزرگ، بانکها و مراکزی که امنیت اطلاعات مشتریان خود را تضمین میکنند، میتوانند با اطمینان کامل به این پلتفرم متکی شوند. مهاجرت به احراز هویت بدون گذرواژه و بهرهگیری از توکنهای استاندارد فایدو در کنار سامانههای بومی متمرکز، ایمنترین مسیر برای حرکت به سوی آیندهای عاری از نفوذ و مخاطرات سایبری است.