📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
امنیت نفوذناپذیر؛ چگونه FIDO2 جلوی فیشینگ را میگیرد؟
در دنیای دیجیتال امروز، رمز عبور (Password) دیگر نقطه امنی برای محافظت از حسابهای کاربری نیست. بسیاری از نفوذهای سایبری و سرقتهای اطلاعاتی از طریق حملات فیشینگ (Phishing) و حملات پیچیده مرد میانی یا Adversary-in-the-Middle (AiTM) رخ میدهند. این تهدیدها به سادگی میتوانند رمزهای عبور و حتی کدهای تایید یکبار مصرف (OTP) ضعیف را دور بزنند. برای عبور از این چالشها، جهان به سمت استاندارد جدیدی حرکت کرده است: استاندارد FIDO2. شرکت رهآورد سامانههای امن (رهسا) با ارائه راهکارهای نوین، امکان پیادهسازی این امنیت را برای سازمانها فراهم کرده است.
فاطمه زکی زاده، کارشناس زیرساختهای احراز هویت شرکت رهسا
انتشار: 31مرداد 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
چرا روشهای سنتی دیگر امن نیستند؟
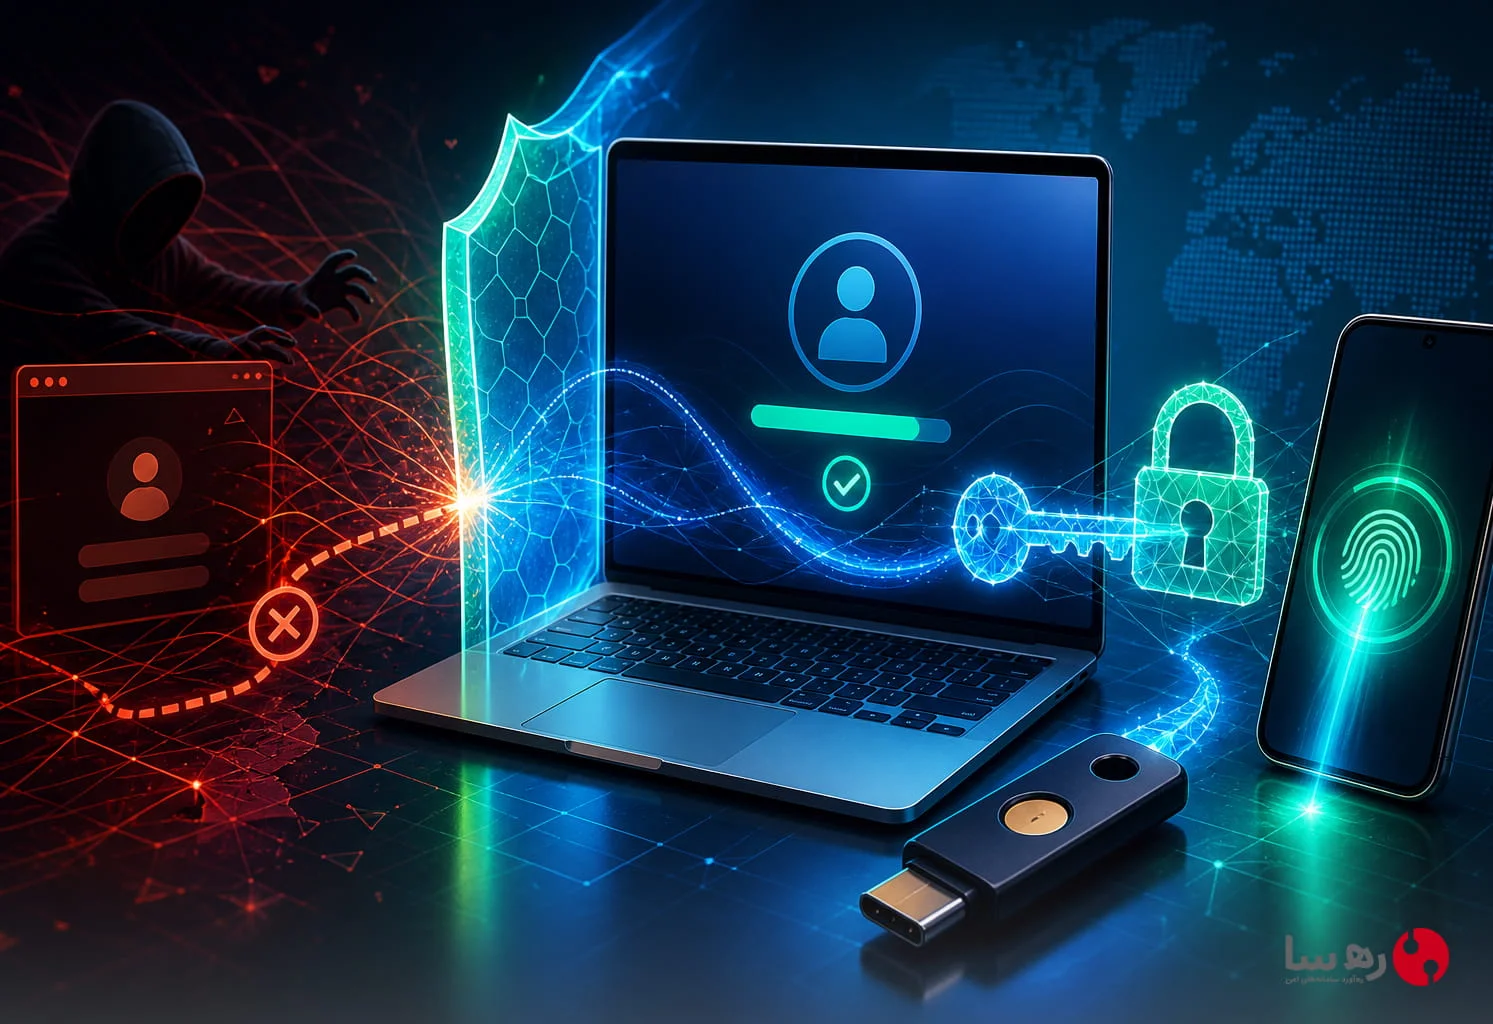
مشکل اصلی روشهای احراز هویت سنتی، اتکا به «دانش» کاربر است. وقتی کاربر یک گذرواژه ثابت یا حتی یک کد OTP را در یک صفحه فیشینگ وارد میکند، او در واقع کلید ورود خود را مستقیماً به دست هکر میدهد. حملات Adversary-in-the-Middle با ایجاد یک صفحه جعلی در لحظه، ترافیک میان کاربر و سرور اصلی را رهگیری میکنند. آنها نه تنها رمز عبور، بلکه توکنهای نشست (Session Tokens) را نیز میدربایند. در این شرایط، حتی احراز هویت دو عاملی سنتی (مانند پیامک) هم شکست میخورد؛ چرا که هکر میتواند کد دریافتی را بلافاصله در سایت واقعی وارد کند.
ماهیت استاندارد FIDO2 در امنیت سایبری
استاندارد FIDO2 که توسط کنسرسیوم FIDO توسعه یافته است، رویکردی کاملاً متفاوت دارد. این استاندارد از رمزنگاری کلید عمومی (Public Key Cryptography) استفاده میکند. برخلاف روشهای سنتی، هیچ «رازی» (مانند رمز عبور) بین کاربر و سرور رد و بدل نمیشود. وقتی کاربر با استفاده از دستگاههای FIDO (مانند توکنهای سختافزاری یا احراز هویت بیومتریک در موبایل) وارد سامانه میشود، یک چالش امضا شده دیجیتالی ارسال میشود. این امضا منحصر به همان وبسایت است؛ یعنی حتی اگر هکر صفحه سایت شما را جعل کند، امضای دیجیتال FIDO2 در آن صفحه جعلی معتبر نخواهد بود.
نقش کلیدی احراز هویت بدون رمز عبور
حذف کامل رمز عبور، رویای دیرینه امنیت است که با FIDO2 محقق شده است. در راهکارهای مدرن نظیر سامانه احراز هویت نشانه، کاربر به جای تایپ کاراکترهای پیچیده، از بیومتریک گوشی یا توکنهای سختافزاری امن استفاده میکند. این فرآیند باعث میشود که حتی اگر پایگاه داده یک وبسایت نشت کند، هکرها به هیچ رمز عبوری دسترسی نداشته باشند، چون اساساً رمزی ذخیره نشده است. احراز هویت بدون رمز عبور، نه تنها امنیت را چند پله ارتقا میدهد، بلکه تجربه کاربری را نیز به شدت بهبود میبخشد.
مقابله با حملات مرد میانی (AiTM) به کمک WebAuthn
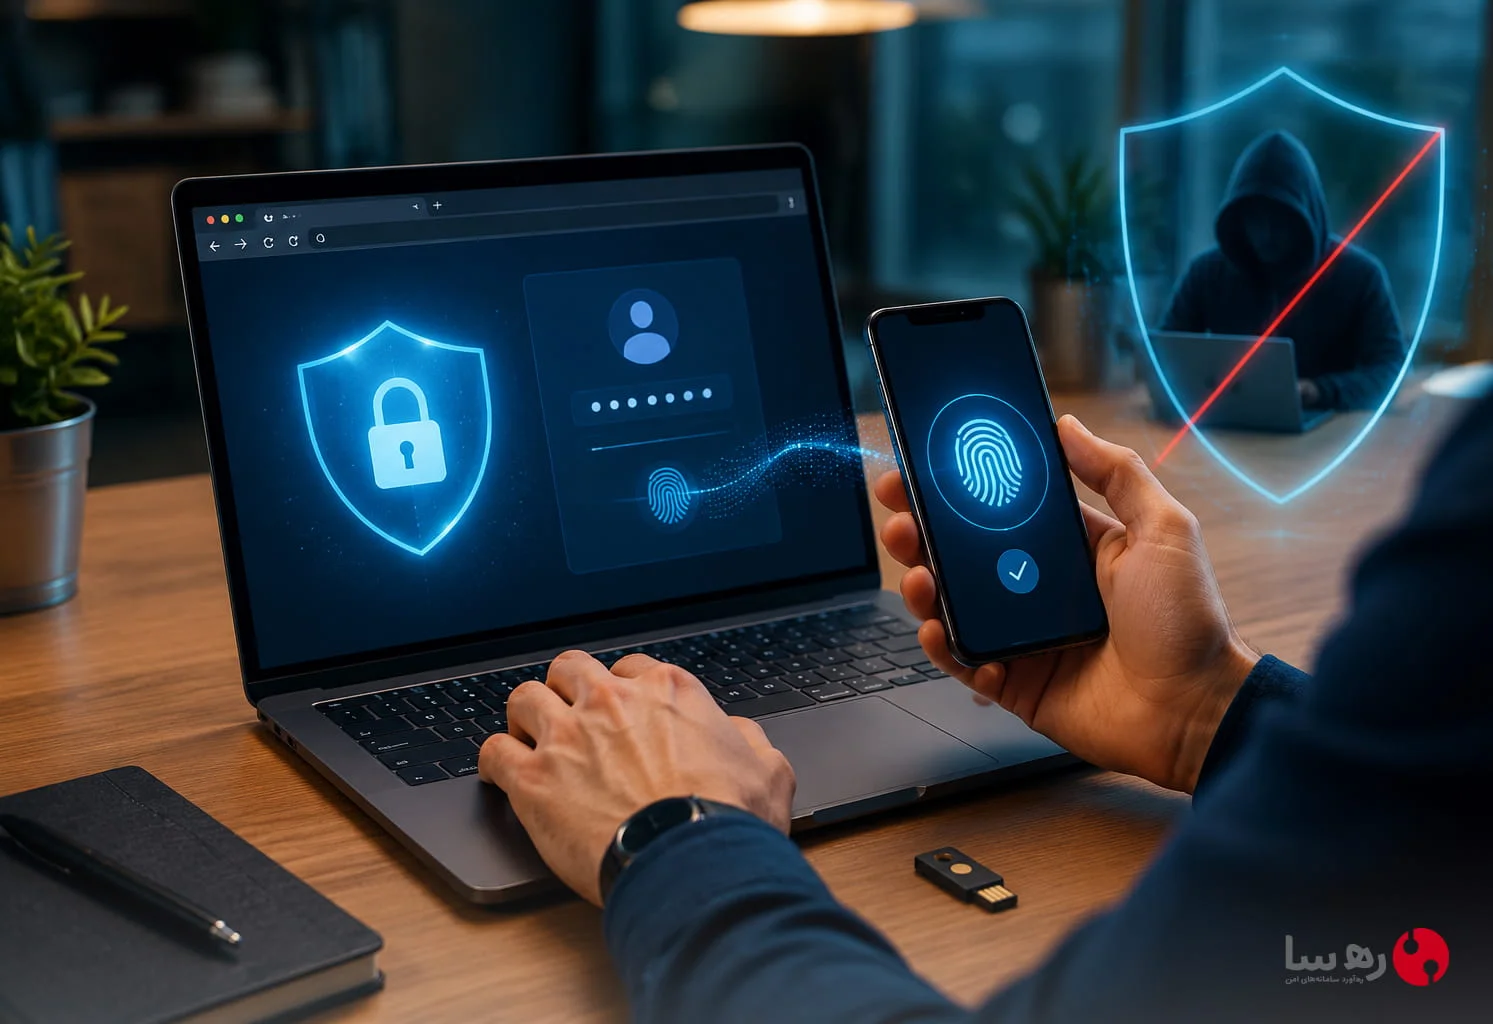
تکنولوژی WebAuthn که هسته اصلی FIDO2 را تشکیل میدهد، به مرورگرها اجازه میدهد تا ارتباط امن و تایید شده با سختافزارهای احراز هویت برقرار کنند. این پروتکل، دامنه وبسایت (Origin) را به طور دقیق بررسی میکند. اگر مهاجم سعی کند شما را به یک دامنه جعلی هدایت کند تا اطلاعاتتان را سرقت کند، مرورگر و توکن امنیتی متوجه تغییر دامنه میشوند و از امضای درخواست امتناع میکنند. این ویژگی، عملاً حملات مرد میانی (AiTM) را بیاثر میکند، زیرا هیچ کلید یا کدی در دامنه اشتباه معتبر نیست.
توکنهای فایدو؛ سپر دفاعی سازمانها
استفاده از توکنهای فایدو یک لایه دفاعی سختافزاری به امنیت سازمان اضافه میکند. این توکنها در برابر حملات نرمافزاری کاملاً مقاوم هستند. وقتی کارمندان یک سازمان از این توکنها برای ورود به زیرساختها استفاده میکنند، احتمال سرقت هویت به صفر نزدیک میشود. فرقی نمیکند کاربر در دفتر کار باشد یا از راه دور متصل شود؛ استاندارد FIDO2 در هر مکانی یک سطح دسترسی امن و کنترلشده را تضمین میکند.
مقایسه امنیت OTP با استانداردهای FIDO
بسیاری از سازمانها هنوز از سیستمهای قدیمی OTP استفاده میکنند. دستگاههای رمزیاب مانند سری C100 و C200 رهسا برای بسیاری از کاربردهای داخلی عالی هستند، اما در برابر حملات فیشینگ پیشرفته، آسیبپذیرند. تفاوت اصلی در این است که OTPها قابل سرقت هستند (با مهندسی اجتماعی یا فیشینگ)، اما کلیدهای FIDO2 هرگز از دستگاه خارج نمیشوند و قابل کپیبرداری نیستند. برای سازمانهایی که سطح حساسیت بالایی دارند، گذار از OTP به راهکارهای مبتنی بر FIDO2 یک ضرورت اجتنابناپذیر است.
سامانه احراز هویت نشانه؛ گام نهایی در امنیت
شرکت رهسا با توسعه سامانه احراز هویت نشانه، تمامی این ویژگیهای امنیتی را به صورت یکپارچه در اختیار سازمانها قرار میدهد. این سامانه با پشتیبانی از پروتکلهای FIDO2 و WebAuthn، امکان جایگزینی رمزهای عبور پرخطر را با روشهای امن بیومتریک و توکنهای سختافزاری فراهم کرده است. با این سامانه، سازمانها میتوانند مدیریت متمرکز بر هویت کاربران داشته باشند و ورود به تمامی سامانههای داخلی و تحت وب خود را به طور کامل در برابر حملات فیشینگ ایمن کنند.
سوالات متداول (FAQ)
- آیا FIDO2 از رمزهای عبور سنتی امنتر است؟
بله، کاملاً. FIDO2 به دلیل استفاده از رمزنگاری کلید عمومی و حذف نیاز به ذخیره «راز» (رمز عبور) در سرور، در برابر نفوذ به دیتابیس و حملات فیشینگ کاملاً مقاوم است.
- چگونه FIDO2 حملات مرد میانی (AiTM) را خنثی میکند؟
با بررسی دقیق دامنه وبسایت در پروتکل WebAuthn. اگر مهاجم کاربر را به صفحه جعلی هدایت کند، توکن FIDO2 متوجه دامنه نامعتبر میشود و امضای دیجیتال را تولید نمیکند.
- آیا برای استفاده از استاندارد FIDO2 حتماً به توکن سختافزاری نیاز داریم؟
خیر. اگرچه توکنهای سختافزاری بالاترین سطح امنیت را دارند، اما FIDO2 از قابلیتهای بیومتریک گوشیهای هوشمند (اثر انگشت و تشخیص چهره) نیز به عنوان کلید امنیتی پشتیبانی میکند.
- آیا سامانه نشانه با سیستمهای قدیمی سازمان ما سازگار است؟
بله، سامانه احراز هویت نشانه رهسا برای ادغام آسان با سیستمهای احراز هویت و پایگاههای داده موجود (مانند Active Directory) طراحی شده است.
نتیجهگیری
استاندارد FIDO2 دیگر یک فناوری لوکس نیست، بلکه یک ضرورت برای بقای امنیت دیجیتال در عصر حملات هوشمند است. با حذف رمز عبور و استفاده از رمزنگاری کلید عمومی، میتوانیم سدهای بزرگی در برابر نفوذگران ایجاد کنیم. سازمانها و کسبوکارهای ایرانی برای حفظ داراییهای دیجیتال خود و محافظت از هویت کارمندان و مشتریان، باید به سمت پیادهسازی این استانداردهای نوین حرکت کنند. شرکت رهآورد سامانههای امن (رهسا) آماده است تا با ارائه مشاوره و پیادهسازی راهکارهای احراز هویت چندعاملی و مبتنی بر FIDO2، امنیت پایدار را برای شما به ارمغان آورد.