📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

آیا استاندارد FIDO2 در شبکههای صنعتی (OT) و کنترلرهای PLC قابل استفاده است؟
تحول دیجیتال و همگرایی روزافزون میان شبکههای فناوری اطلاعات (IT) و فناوری عملیاتی (OT)، مرزهای فیزیکی کارخانهها و نیروگاهها را تغییر داده است. در گذشته نهچندان دور، تیمهای فنی با تکیه بر مفهوم «شکاف هوایی» یا Air-Gap تصور میکردند که تاسیسات زیرساختی از دسترس هکرها در امان هستند. امروزه نیاز به پایش بلادرنگ، نگهداری پیشگیرانه از راه دور و استقرار راهکارهای مبتنی بر IIoT، پای دسترسیهای ریموت و اتصالات تحت شبکه را به عمق سالنهای تولید باز کرده است. با افزایش بردارهای حمله، سازوکار سنتی نام کاربری و کلمه عبور به پاشنه آشیل امنیت صنعتی تبدیل شده است.
در حوزه IT، اتحادیه فایدو (FIDO Alliance) با معرفی استاندارد FIDO2 و پروتکل WebAuthn توانسته است معضل فیشینگ و سرقت دادههای هویتی را ریشهکن کند. در چنین شرایطی، مدیران امنیت سایبری زیرساختهای حیاتی میپرسند: آیا میتوان پروتکل FIDO2 را مستقیماً روی کنترلرهای منطقی برنامهپذیر (PLC) پیاده کرد؟ پاسخ به این پرسش نیازمند درک دقیق محدودیتهای سختافزاری پردازندههای بلادرنگ، تحلیل مدلهای مرجع امنیتی مانند استاندارد IEC 62443 و شناخت الگوهای نوین معماری صفر اعتماد (Zero Trust) است.
فاطمه زکی زاده، کارشناس زیرساختهای احراز هویت شرکت رهآورد سامانههای امن
انتشار: 13 مهر 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
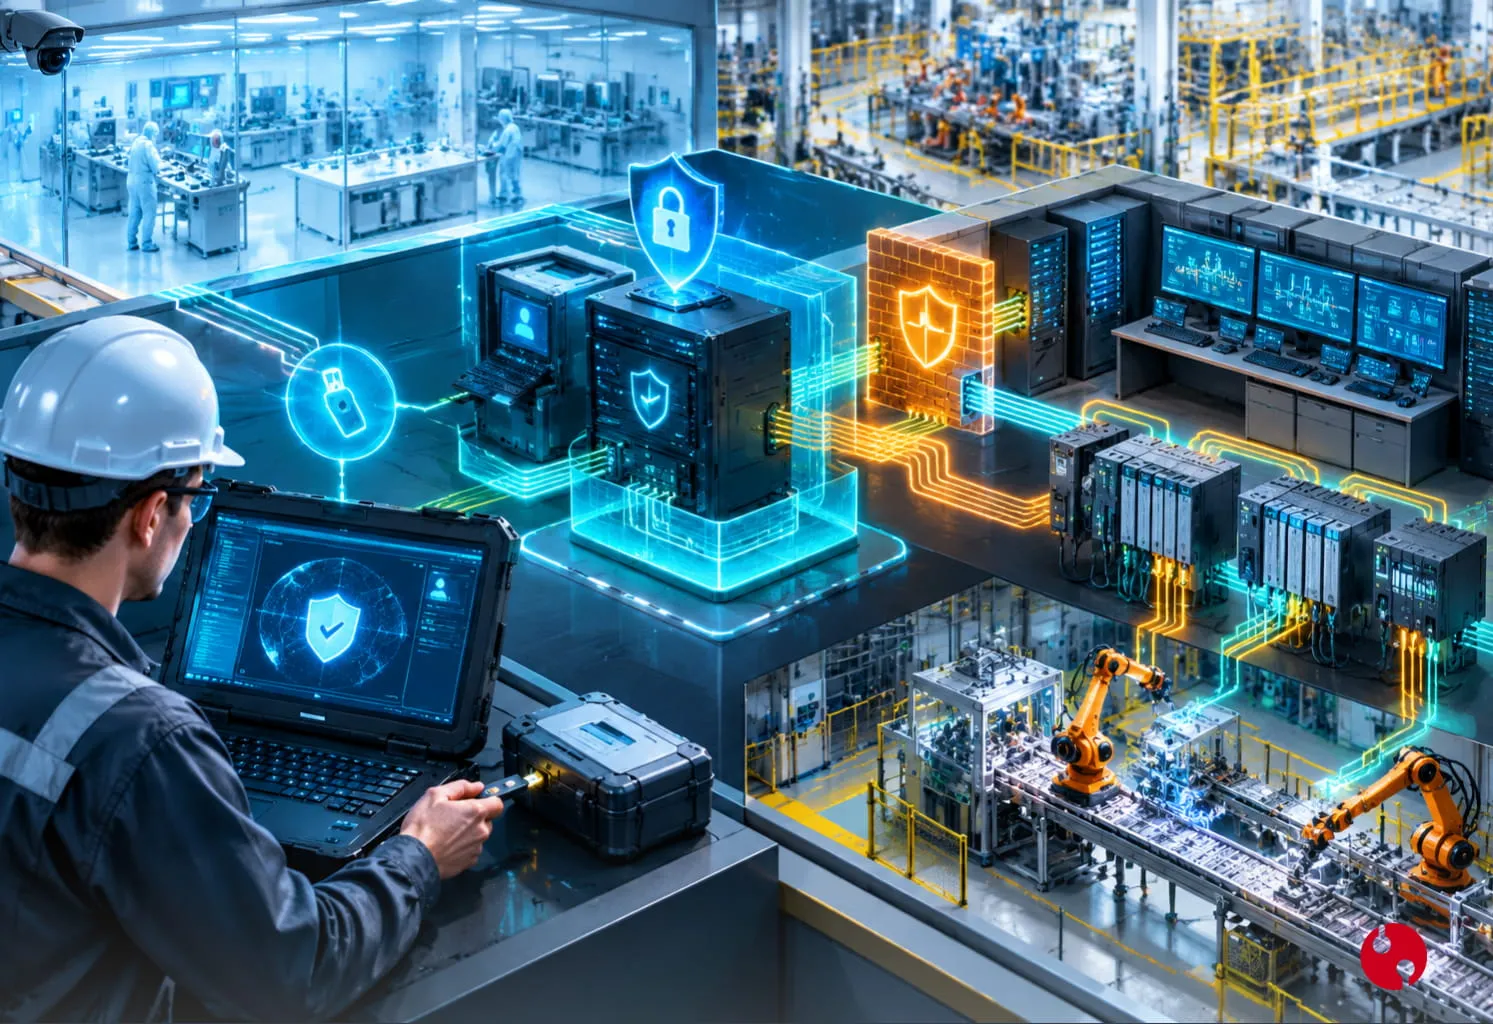
تفاوت بنیادین معماری: چرا PLCها FIDO-Native نیستند؟
برای پاسخ به این سوال، ابتدا باید ماهیت پردازشی یک کنترلکننده صنعتی مانند سری Siemens S7-1500 یا تجهیزات Rockwell Automation را از یک سرور تجاری تفکیک کنیم. هسته پردازشی یک PLC وظیفه تضمین حلقههای کنترلی با تاخیر چند میلیثانیهای (Real-time Determinism) را بر عهده دارد. حافظه سیستم و کدهای فریمور این ماشینها برای اجرای چرخهای و قابل پیشبینی الگوریتمهای منطقی نردبانی (Ladder Logic) و بلوکهای تابعی نوشته میشوند، نه پردازش پشتههای نرمافزاری پیچیده وب.
پروتکل احراز هویت FIDO2 بر پایه دو جزء کلیدی کار میکند: استاندارد CTAP2 (ارتباط توکن با کلاینت) و پروتکل WebAuthn (ارتباط کلاینت با سرور احراز هویت از طریق مرورگر). فریمور PLCها فاقد زیرساخت مرورگر وب استاندارد، وبکراپشن و توانایی نگهداری کتابخانههای بزرگ جاوااسکریپت و پارسکردن پاسخهای JSON در مقیاس بالا هستند. افزودن مستقیم چنین پشته سنگینی به حافظه داخلی PLC، ریسک وقفه در سیکل کنترل، تاخیرهای مرگبار در عملگرها و بروز باگهای فریمور را بهشدت افزایش میدهد.
حتی پیشرفتهترین پیالسیهای بازار که دارای وبسرور داخلی اختصاصی هستند، صرفاً برای ارائه داشبوردهای سبک تشخیصی پیکربندی میشوند و از توابع رمزنگاری نامتقارنِ چالش-پاسخ WebAuthn با توکنهای FIDO به شکل مستقیم پشتیبانی نمیکنند. شرکتهای اتوماسیون صنعتی تمرکز رمزنگاری داخلی خود را بر ایمنسازی ارتباط تجهیز با تجهیز (Machine-to-Machine) قرار دادهاند که این مقوله نیازمند تفکیک دقیق بین دو لایه امنیتی است.
تفکیک کلیدی: گواهی دستگاه (Device Security) در برابر هویت کاربر (User Authentication)
یکی از ابهامات رایج میان مهندسان امنیت، اشتباه گرفتن هویت کنترلر با هویت کاربر ناظر است. مستندات راهنمای امنیت زیمنس و استانداردهای پدافندی تفکیک واضحی میان این دو مفهوم قائل هستند:
امنیت خود تجهیز متکی بر امضای دیجیتال فریمور، پروتکلهای رمزنگاری اختصاصی (نظیر PG/PC Communication Integrity) و تبادل کلیدهای نامتقارن برای اطمینان از سلامت دستورات است. در این لایه، مهندسان اطمینان حاصل میکنند که پیام ارسالشده به رله خروجی توسط مهاجم جعل نشده است. در سوی دیگر، مسئله اصلی دسترسیپذیری، هویت اپراتور انسانی است؛ مهندسی که با نرمافزارهای مهندسی مانند TIA Portal یا WinCC به شبکه وصل میشود تا برنامه کنترلی را تغییر دهد، یا کاربری که قصد ارتقای فریمور را دارد.
تهدید اصلی در بیشتر حوادث سایبری مخرب تاریخ صنعتی (نظیر حملات به شبکههای توزیع برق یا تاسیسات تصفیه آب)، ورود به PLC از طریق رمزگشایی کدهای دودویی نبوده، بلکه نفوذ مهاجم از طریق سرقت کلمات عبور مهندسان بهرهبردار و نشستهای کاربری بدون نظارت بوده است. به همین علت، استقرار استاندارد FIDO در مرز ورود انسان به محیط صنعتی اولویت پیدا میکند، نه در پردازنده PLC.
معماری Gateway-based: پیادهسازی FIDO2 بدون دستکاری در خطوط تولید
راهکار مورد تایید برای بهرهگیری از حداکثر ظرفیت پروتکل بدون گذرواژه در اتوماسیون، اتخاذ یک معماری واسط (Gateway-based Architecture) منطبق بر استاندارد بینالمللی IEC 62443 است. طبق مدل هرمی پردو (Purdue Model)، خطوط تولید و کنترلرها در لایههای 1 و 0 قرار میگیرند، سیستمهای مانیتورینگ SCADA در لایه 2 مستقر میشوند و اتاقهای کنترل و ایستگاههای مهندسی لایه 3 را شکل میدهند.
در این معماری، هیچ کاربری چه از راه دور و چه در بستر شبکه محلی اجازه برقراری ارتباط مستقیم بر پایه پورتهای صنعتی (مانند پورت ۱۰۲ زیمنس یا Modbus) را با PLC ندارد. تمام مهندسان ابتدا باید به یک نقطه کنترلی متمرکز شامل سرورهای Jump Host، سامانه مدیریت دسترسی ممتاز (PAM) یا درگاههای امن شبکه وارد شوند. در این گلوگاه حیاتی، استفاده از سامانه نشانه (MFA مبتنی بر FIDO2) هویت مهندس یا تکنسین را اعتبارسنجی میکند.
کاربر پس از متصل کردن انواع توکن فایدو (FIDO) به سیستم مهندسی و تایید لمسی یا بیومتریک، کلید خصوصی رمزنگاریشده را در دستگاه فعال میکند و احراز هویت مقاوم در برابر فیشینگ انجام میشود. پس از تایید هویت در گیتوی، سامانه یک تونل امن موقت، ایزوله و تحت مانیتورینگ بلادرنگ را برای ارسال تنظیمات به PLC باز میکند. بدین ترتیب، PLC با همان پروتکلهای استاندارد صنعتی خود کار میکند، بدون اینکه خطری متوجه زمانبندی چرخههای حیاتی آن شود و بدون اینکه سازمان مجبور به تعویض یا ارتقای سختافزارهای گرانقیمت خط تولید باشد.
راهکارهای چندعاملی در شبکههای کاملاً ایزوله (Air-Gapped)
بسیاری از سایتهای پتروشیمی، مراکز داده حیاتی و پستهای توزیع برق در محیطهایی مستقر هستند که هیچگونه اتصالی به اینترنت عمومی ندارند. در چنین وضعیتی، استفاده از روشهای رایج مبتنی بر پیامک، تماس صوتی یا نرمافزارهای متصل به کلاود عملاً غیرممکن است. این سازمانها به سازوکارهایی با پایداری صددرصدی و بدون وابستگی به شبکه خارجی نیاز دارند.
سامانه احراز هویت فوآس (FOAS) راهکار بومی و قدرتمندی را برای مدیریت یکپارچه و آفلاین دسترسیها در اختیارتان میگذارد. شرکت رهآورد سامانههای امن با پیادهسازی زیرساختهای محلی FOAS به همراه خانواده رمزیابهای سختافزاری C100، C200 و درسا ۳۰۰، راهکار رمز یکبار مصرف مبتنی بر زمان (TOTP) و الگوریتمهای رویدادمحور (HOTP) را بدون نیاز به کوچکترین دسترسی به شبکه اینترنت فراهم میآورد. مهندسان حاضر در سایت صنعتی با فشردن کلید این رمزیابها کد امنیتی را دریافت کرده و به ایستگاههای کنترل بدون ریسک ورود بدون مجوز دسترسی پیدا میکنند.
نقش امضای دیجیتال و توکنهای PKI در ایمنسازی چرخه تغییرات مهندسی
علاوه بر جلوگیری از ورود افراد غیرمجاز به کنترل پنلها، چالش بزرگ دیگر در شبکههای OT، ردیابی دقیق و غیرقابلانکار تغییرات در لاجیک کنترلی است. اگر یک خطای انسانی یا دستکاری خرابکارانه در بلاکهای برنامه PLC رخ دهد، سازمان باید بداند این کد دقیقاً توسط چه کسی، در چه تاریخی و با چه هدفی روی کنترلر تزریق شده است.
در این سناریو، فناوری زیرساخت کلید عمومی (PKI) مکمل بینظیری برای استانداردهای دسترسی محسوب میشود. استفاده از توکن امضای دیجیتال ePass3003 مهندسان را موظف میسازد تا بستههای تغییرات نرمافزاری و فایلهای پروژه در نرمافزارهای مهندسی (Engineering Stations) را با گواهی معتبر دیجیتال امضا کنند. توکنهای سختافزاری امن مانند ePass3003 کلیدهای امضا را درون چیپست مقاوم و ایزوله خود نگهداری میکنند و امکان استخراج یا جعل آنها تحت هیچ شرایطی وجود ندارد. بدین ترتیب، زنجیره اصالت تغییرات در سازمانهای صنعتی تضمین شده و مستندات حسابرسی بدون نقص باقی میماند.
همگرایی مدل اعتماد صفر (Zero Trust) با استانداردهای پدافندی صنعت
اصول بنیادین معماری اعتماد صفر با عبارت معروف «هرگز اعتماد نکن، همیشه راستیآزمایی کن» تعریف میشود. در یک محیط اتوماسیون مدرن، این مفهوم به این معناست که حتی بستههای دادهای که از درون کابلهای شبکه اترنت صنعتی منتقل میشوند نیز بهطور پیشفرض امن تلقی نمیگردند.
ترکیب قابلیتهای سامانههای احراز هویت پیشرفته با درگاههای کنترل دسترسی، چند مزیت اساسی را به ارمغان میآورد:
نخست اینکه حملات مبتنی بر جعل نشستهای شبکه (Session Hijacking) و نفوذهای عرضی (Lateral Movement) خنثی میشوند؛ زیرا هر درخواست دسترسی از لایه ایستگاه مهندسی به سمت PLC نیازمند اعتبار هویتی صادرشده از گیتوی است. دوم آنکه پیمانکاران خارجی که برای تعمیرات دورهای به خط متصل میشوند، بدون در دست داشتن توکن فیزیکی ثبتشده در سازمان و بدون عبور از آزمونهای هویتسنجی بیومتریک، امکان دسترسی به حتی یک بیت از متغیرهای پیالسی را نخواهند داشت. در نهایت، بار کاری پرسنل حراست و IT به دلیل حذف دغدغههای مربوط به انقضای پسوردها و پروتکلهای سنتی تا حد چشمگیری سبک میشود.