📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
چرا گذرواژهها بزرگترین تهدید کارخانهها هستند؟ ورود بیومتریک FIDO به اتاق کنترل SCADA
در دنیای اتوماسیون صنعتی و زیرساختهای تولید، کوچکترین وقفهای در عملکرد خطوط بهرهبرداری میتواند زیانهای مالی سنگین و حتی خسارات جانی جبرانناپذیری به بار آورد. مدیران حراست فیزیکی و مدیران ارشد امنیت اطلاعات (CISO) سالها تمرکز خود را بر روی دیوارهای بتنی، دوربینهای مداربسته، کنترل ورود و خروج و نصب فایرولهای شبکه قرار دادهاند. اما نفوذهای اخیر در صنایع بزرگ جهان حقیقت تلخی را برملا کرده است: مهاجمان سایبری دیگر دیوارهای سختافزاری را تخریب نمیکنند، بلکه با استفاده از کلمات عبور افشا شده به راحتی وارد سیستمها میشوند. گذرواژهها امروزه پاشنه آشیل اصلی امنیت اتاق کنترل صنعتی به شمار میروند.
بسیاری از مدیران ارشد تصور میکنند که ایزولهسازی شبکه عملیاتی (OT) از اینترنت، امنیت کارخانه را تضمین میکند. واقعیت میدانی در اتاقهای کنترل سیستمهای کنترل نظارتی و گردآوری داده (SCADA) نشان میدهد که رفتارهای انسانی و سازوکارهای سنتی شناسایی، تمام تدابیر امنیتی را خنثی میکنند. انتقال از روشهای متنی سنتی به معماری بدون گذرواژه مبتنی بر استاندارد بینالمللی FIDO، تنها راهکار قطعی برای مسدودسازی این شکاف عمیق امنیتی است. بررسی ابعاد مدیریتی و فنی این چالش، ضرورت تحول در استراتژیهای دسترسی را آشکار میسازد.
فاطمه زکی زاده، کارشناس زیرساختهای احراز هویت شرکت رهآورد سامانههای امن
انتشار: 6 مهر 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
چالشهای بنیادین مدیریت هویت در اتاقهای کنترل صنعتی
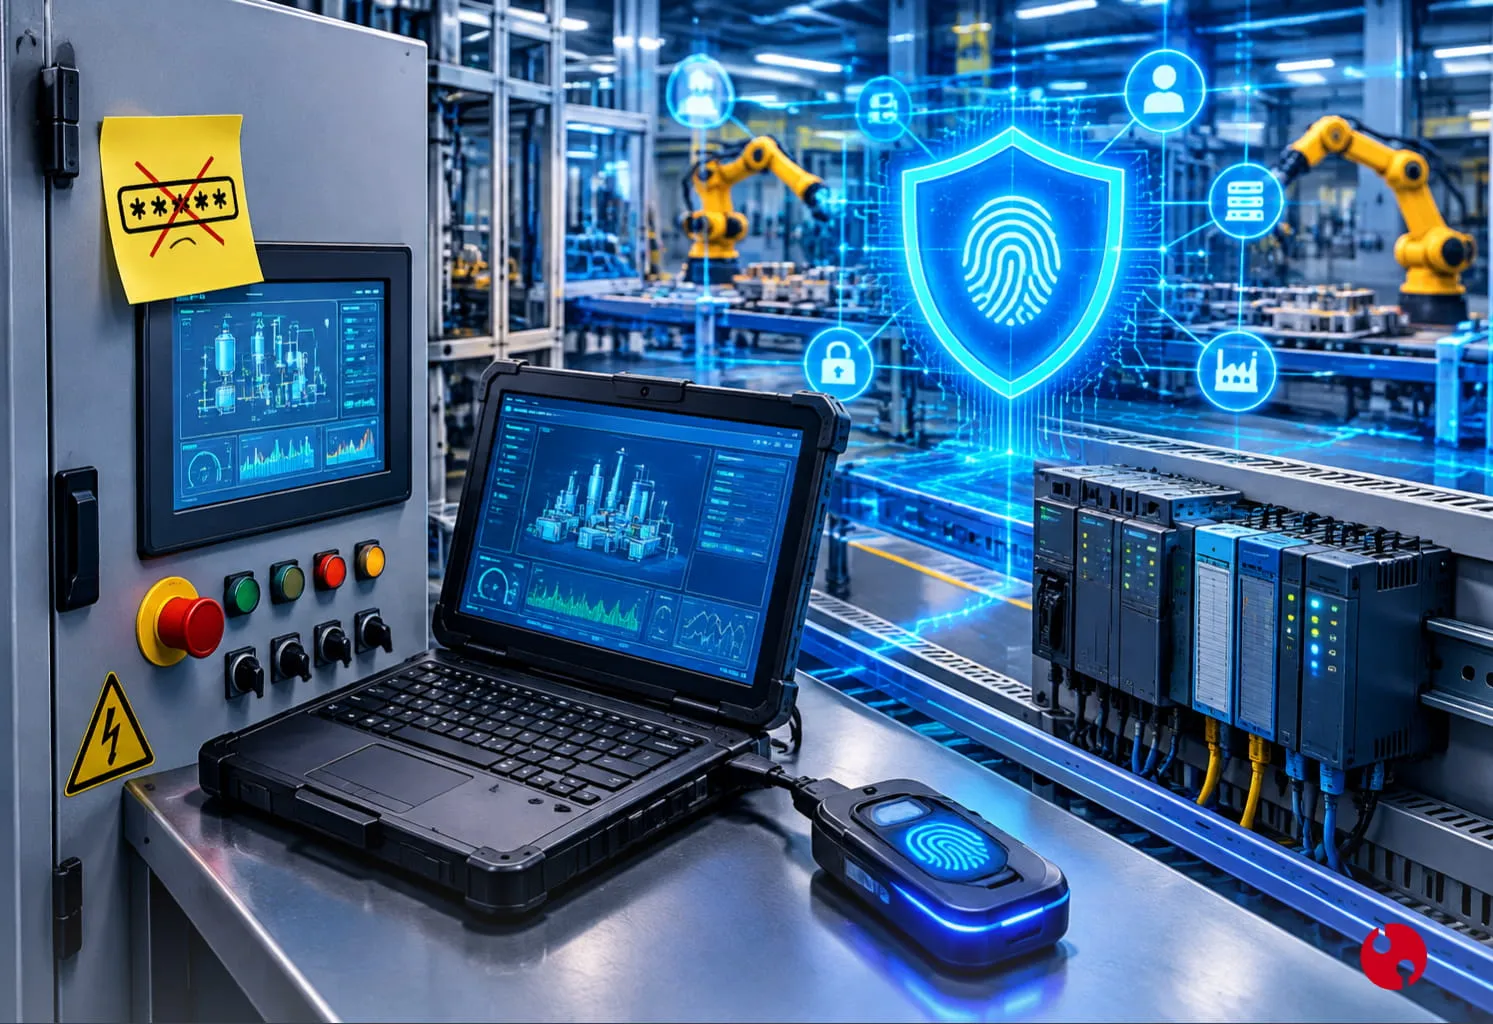
محیطهای عملیاتی و سالنهای تولید ویژگیهای منحصر به فردی دارند که احراز هویت سنتی را با فشارهای عملیاتی مواجه میکند. اپراتورها در شیفتهای کاری فشرده باید به سرعت بین سامانه HMI و ایستگاههای مهندسی جابهجا شوند. پاسخگویی به هشدارهای بحرانی نیازمند واکنشی در زمان واقعی است و ورود کلمات عبور پیچیده و چندرقمی روند کار را کند میسازد. به همین دلیل، پرسنل عملیاتی برای حفظ سرعت کار، رفتارهایی ناامن اما پرکاربرد را جایگزین دستورالعملهای امنیتی میکنند.
یکی از متداولترین مشاهدات در بازدیدهای حراستی از اتاقهای کنترل، نصب یادداشتهای حاوی نام کاربری و پسورد روی بدنه مانیتورها، زیر کیبوردها یا داخل تابلوهای برق است. این اقدام اگرچه سرعت دسترسی شیفتها را بالا میبرد، اما مفاهیم بنیادین امنیت اطلاعات را کاملاً نابود میسازد. وقتی تمام اپراتورهای یک شیفت از یک حساب کاربری مشترک با پسوردی افشا شده استفاده کنند، امکان تشخیص فرد خاطی در زمان بروز حوادث یا خرابکاریهای عمدی غیرممکن میشود.
خطرات ناشی از پسوردهای یادداشتشده و دسترسی پیمانکاران
یادداشت کردن کلمات عبور در محیطهای صنعتی، دایره دسترسی غیرمجاز را به شدت گسترش میدهد. نیروهای خدماتی، بازدیدکنندگان و حتی افرادی که دسترسی فیزیکی محدودی به سالن تولید دارند، میتوانند با یک نگاه ساده کلمات عبور حساسترین سامانههای کنترل فرایند را به سرقت ببرند. علاوه بر این، افشای این اطلاعات زمینه را برای حملات مهندسی اجتماعی و ورود نفوذگران از طریق نقاط دسترسی راهدور فراهم میسازد.
چالش بزرگ دیگری که مدیران CISO با آن دست و پنجه نرم میکنند، مدیریت دسترسی پیمانکاران و مهندسان مشاور خارج از سازمان است. پروژههای بهروزرسانی نرمافزاری، کالیبراسیون تجهیزات و رفع عیوب سختافزاری نیازمند اعطای دسترسیهای سطح بالا (Privileged Access) به پیمانکاران مختلف است. معمولاً کلمات عبور موقت پس از اتمام پروژه تغییر نمیکنند یا بین نیروهای مختلف شرکتهای پیمانکاری دست به دست میشوند. این رویه خاطی، کنترل و نظارت حراست فیزیکی و تیم امنیت را بر نحوه ورود به سیستمهای حساس به کلی سلب میکند.
تحلیل مقایسهای روشهای احراز هویت در محیطهای صنعتی
انتخاب سازوکار مناسب برای جایگزینی کلمات عبور نیازمند بررسی دقیق نقاط قوت و ضعف فناوریهای موجود در لایه OT است. جدول زیر نگاهی جامع به وضعیت احراز هویت در صنایع دارد:
شاخص ارزیابی | گذرواژه متنی سنتی | برنامههای OTP و پیامک | کارتهای هوشمند بدون تماس | توکن سختافزاری بیومتریک فایدو |
مقاومت در برابر فیشینگ | بسیار ضعیف و صفر | ضعیف (آسیبپذیر به فیشینگ زنده) | متوسط | ۱۰۰٪ مقاوم در برابر فیشینگ |
سرعت ورود اپراتور | کند و همراه با خطای تایپ | کند و نیازمند ورود دستی | سریع | بسیار سریع (تنها لمس حسگر) |
مدیریت دسترسی پیمانکار | بسیار سخت و ناامن | پیچیده در شبکههای ایزوله | متوسط (احتمال سرقت کارت) | عالی و مبتنی بر هویت بیومتریک |
انکارناپذیری قانونی | غیرممکن (به دلیل اشتراک) | ضعیف | متوسط | کامل و منطبق بر IEC 62443 |
الزامات استاندارد IEC 62443 و اهمیت انکارناپذیری قانونی
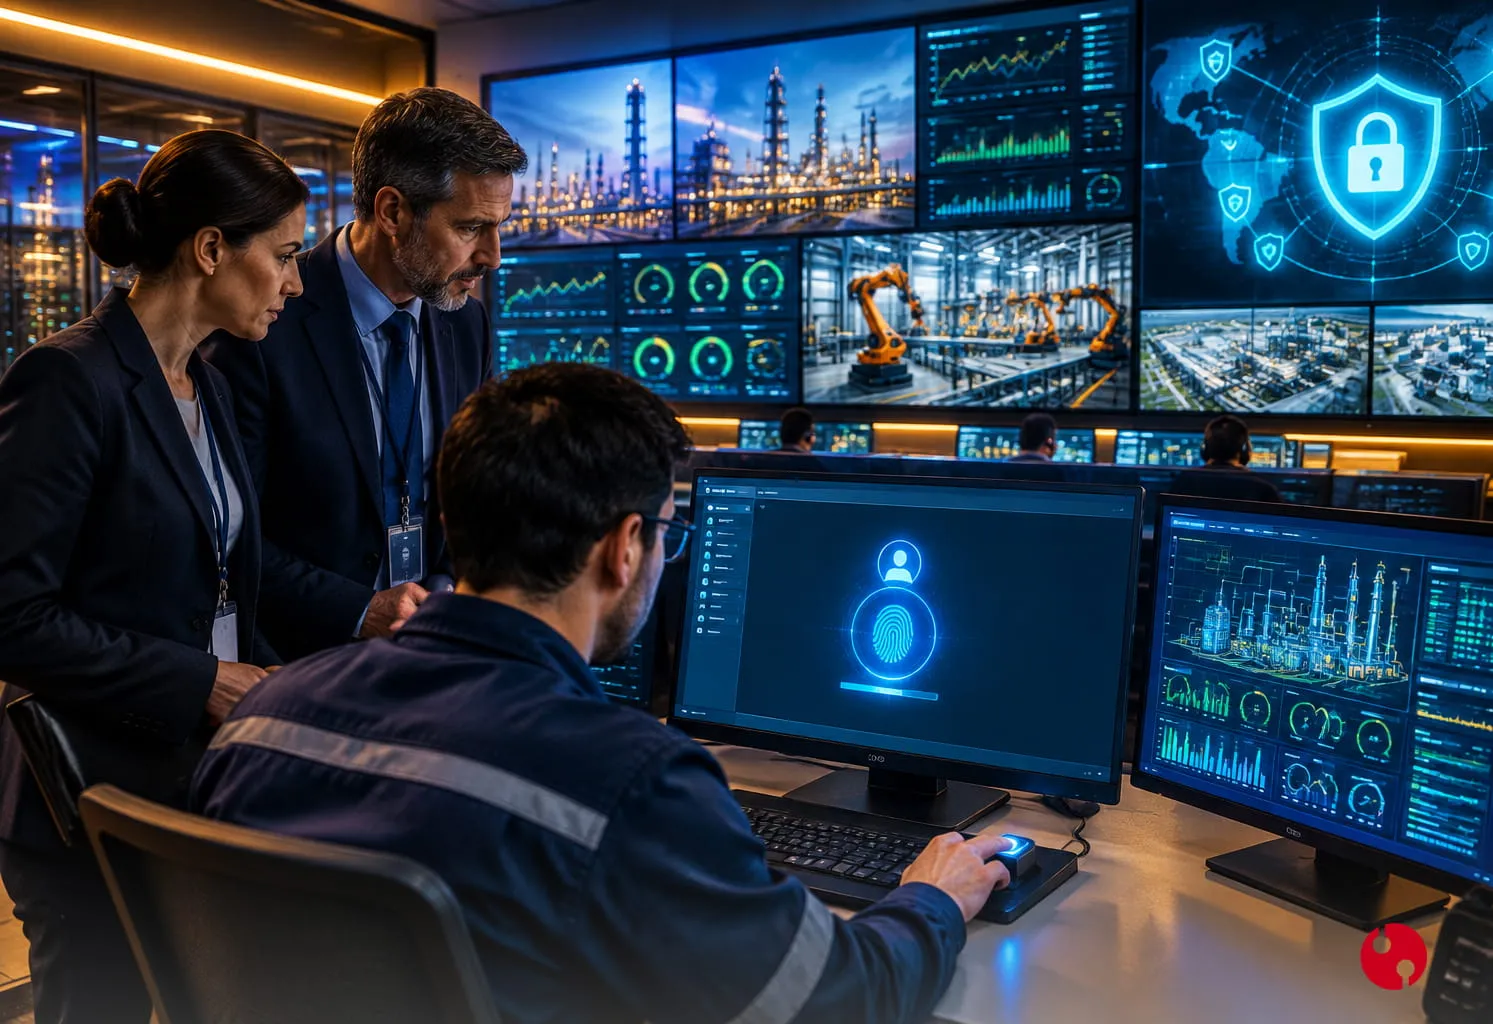
استاندارد بینالمللی IEC 62443 به عنوان مرجع اصلی امنیت سایبری در سیستمهای اتوماسیون و کنترل صنعتی، ضوابط سختگیرانهای را برای مدیریت دسترسی تعیین کرده است. بر اساس سطح هدف امنیتی (Security Level)، سازمانها موظف هستند احراز هویت مبتنی بر نقش و شناسایی یکتای هر کاربر را در تمامی سطوح معماری پردو (Purdue Model) پیادهسازی کنند. استفاده از حسابهای کاربری عمومی یا کلمات عبور مشترک، صریحاً نقض الزامات این استاندارد بینالمللی محسوب میشود.
ایجاد «انکارناپذیری قانونی» (Non-Repudiation) یکی از ارکان کلیدی این استاندارد است. در صورت بروز حادثه، مراجع قانونی و بیمهای باید بتوانند هر دستور ارسال شده به کنترلرها را به یک شخص حقیقی مشخص منتسب کنند. فناوری FIDO2 با بکارگیری رمزنگاری کلید عمومی و جفت کردن آن با مشخصات بیومتریک کاربر، بستری فراهم میسازد که هیچ اپراتور یا پیمانکاری نتواند انجام یک عمل یا ارسال یک فرمان صنعتی را انکار کند. این خصیصه، قابلیت استناد حقوقی لاگهای سیستمی را به حداکثر میرساند.
نقش تکنولوژی FIDO2 در حذف پسورد در شبکه OT
فناوری FIDO2 و پروتکل WebAuthn استانداردی جهانی است که فرآیند ورود را از تکیه بر اطلاعات ذهنی (مانند گذرواژه) به تایید مالکیت سختافزاری و هویت بیومتریک تغییر میدهد. در این معماری، کلید خصوصی رمزنگاریشده در تراشه امن سختافزاری ذخیره میشود و تنها پس از تایید اثر انگشت کاربر آزاد میگردد. سرور احراز هویت نیز بدون ذخیرهسازی هیچگونه داده بیومتریک یا کلمه عبور، صحت امضای دیجیتال را اعتبارسنجی میکند.
سازمانها برای عملیاتیسازی این استاندارد در بستر وبسایتها و سامانههای مدیریتی میتوانند از سامانه احراز هویت نشانه مبتنی بر استاندارد FIDO بهره ببرند. این پلتفرم بومی امکان حذف کامل پسورد را در تمامی سامانههای نرمافزاری تحت وب و ایستگاههای کاری فراهم میسازد. سازمانها میتوانند با تجهیز پرسنل خود به توکنهای فایدو رهآورد سامانههای امن، فرآیند لاگین را به یک لمس ساده اثر انگشت تقلیل دهند و ریسک فیشینگ و افشای اطلاعات را به صفر برسانند.
یکپارچهسازی متوازن: تلفیق FIDO2 با سامانههای احراز هویت چندگانه
اگرچه استاندارد FIDO2 ایمنترین روش برای ورود بدون پسورد است، اما مجموعههای صنعتی مدرن معمولاً ترکیبی از تجهیزات جدید و پایانههای قدیمی را در اختیار دارند. برای پوشش کامل تمامی سطوح شبکه اتوماسیون، زیرساخت مدیریت هویت باید از قابلیت انعطافپذیری بالایی برخوردار باشد تا هیچ نقطه کوری در کارخانه باقی نماند.
در بخشهایی از سازمان که زیرساختهای نرمافزاری هنوز از استانداردهای نوین وب پشتیبانی نمیکنند، مدیران امنیت میتوانند سامانه احراز هویت فوآس رهآورد سامانههای امن را به عنوان زیرساخت مکمل مستقر کنند. این سامانه با پشتیبانی از روشهای متمرکز احراز هویت و هماهنگی کامل با رمزیابهای شرکت رهآورد سامانههای امن مدلهای C100 ، C200 و درسا 300، تولید رمزهای یکبارمصرف زمانمحور (TOTP) و چالش-پاسخ (OCRA) را برای تجهیزات قدیمیتر مدیریت میکند تا تمام ورودیهای سازمان به شکل یکپارچه پایش شوند.
نقشه راه مدیریتی برای پیادهسازی ورود بیومتریک در اتاق کنترل
تغییر پارادایم امنیتی در کارخانهها نیازمند همافزایی کامل میان مدیران حراست فیزیکی، مدیران CISO و مهندسان اتوماسیون است. برای اجرای موفق پروژه حذف پسورد، طی کردن گامهای استراتژیک زیر توصیه میشود:
۱. ممیزی جامع نقاط ورود و دسترسیهای موجود
در مرحله نخست، تیم مشترک حراست و IT باید تمامی ایستگاههای HMI، پنلهای SCADA، نرمافزارهای مانیتورینگ و دسترسیهای راهدور پیمانکاران را شناسایی کنند. در این ممیزی، تمامی حسابهای کاربری مشترک و گذرواژههای پیشفرض تجهیزات ثبت و دستهبندی میشوند.
۲. تدوین سیاستهای دسترسی مبتنی بر نقش (RBAC)
سطوح دسترسی باید بر اساس وظایف شغلی دقیق افراد بازتعریف شوند. اپراتور خط تولید، مهندس فرآیند، مدیر شیفت و پیمانکار نگهداری باید حسابهای کاربری کاملاً مجزا با اختیارات محدود شده داشته باشند تا مبدا هر تغییر در سیستم مشخص باشد.
۳. استقرار سرور احراز هویت متمرکز بومی
نصب سرورهای اعتبارسنجی On-Premises مانند سامانه نشانه در زون امنیتی شبکه صنعتی، امکان پردازش آفلاین و بدون نیاز به اینترنت درخواستهای FIDO2 را فراهم میسازد. این اقدام تطابق کامل با الزامات پدافند غیرعامل را تضمین میکند.
۴. تجهیز پرسنل به کلیدهای امنیتی سختافزاری و آموزش عملیاتی
در گام نهایی، توکنهای سختافزاری بیومتریک در اختیار کارکنان و پیمانکاران قرار میگیرد. فرآیند ثبت اثر انگشت در محیطی امن انجام شده و آموزشهای لازم برای فرهنگسازی و پرهیز از بیاثر کردن تدابیر امنیتی به پرسنل ارائه میشود.
سوالات متداول (FAQ)
۱. چرا گذرواژههای یادداشتشده روی تابلوبرق یا مانیتورها خطری جدی برای کارخانه محسوب میشوند؟
این کار امکان شناسایی یکتای افراد را نابود میکند، اجازه ورود به افراد غیرمجاز و نیروهای خدماتی را میدهد و در صورت بروز خرابکاری یا خطا، امکان پیگیری حقوقی و انتساب عمل به شخص خاطی را کاملاً از بین میبرد.
۲. چگونه فناوری FIDO2 الزامات استاندارد IEC 62443 را برآورده میسازد؟
استاندارد IEC 62443 بر شناسایی یکتای کاربران و انکارناپذیری دستورات تاکید دارد. FIDO2 با پیوند دادن ورود به اثر انگشت کاربر و امضای دیجیتال سختافزاری، هویت شخص را احراز کرده و لاگهای غیرقابلانکاری ایجاد میکند.
۳. آیا برای استفاده از توکنهای FIDO2 بیومتریک در اتاق کنترل SCADA به اینترنت نیاز است؟
خیر؛ پروتکل FIDO2 بر پایه رمزنگاری کلید عمومی کار میکند. با نصب سرورهای بومی مانند سامانه نشانه به صورت On-Premise در شبکه داخلی کارخانه، تمامی فرآیندهای لاگین به صورت ۱۰۰٪ آفلاین و بدون اتصال به اینترنت انجام میشوند.
جمعبندی: تثبیت امنیت پایداری تولید با رویکرد عدم اعتماد (Zero Trust)
گذرواژههای متنی و رفتارهای ناامن ناشی از آن، تهدیدی فعال و خاموش در قلب اتاقهای کنترل صنعتی هستند. حادثه سایبری در یک کارخانه تنها به معنی از دست رفتن دادهها نیست، بلکه میتواند خطوط تولید را متوقف کرده و خسارات سنگین اقتصادی به بار آورد. اتکا به روشهای قدیمی و دلخوش بودن به جداسازی فیزیکی شبکه، دیگر پاسخگوی تهدیدات نوین نیست.
استقرار ورود بیومتریک FIDO به اتاق کنترل SCADA به عنوان بخشی از استراتژی معماری عدم اعتماد، زیرساخت اتوماسیون سازمان را در برابر نفوذهای ناخواسته رویینتن میکند. راهکارهای جامع شرکت «رهآورد سامانههای امن» با ارائه سامانههای بومی نشانه و فوآس در کنار توکنهای سختافزاری پیشرفته، مسیر انتقال صنایع کشور به عصر جدید امنیت بدون پسورد را هموار کرده است. سرمایهگذاری در این فناوری، ارتقای شفافیت عملیاتی، تحقق الزامات IEC 62443 و تضمین پایداری تولید ملی را به ارمغان میآورد.