📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
توضیحات
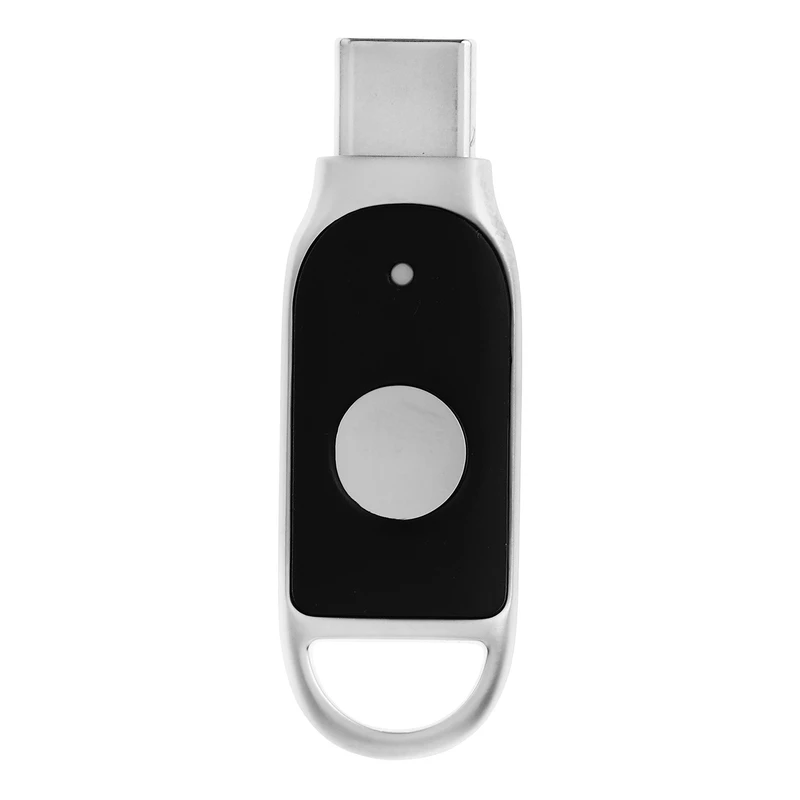
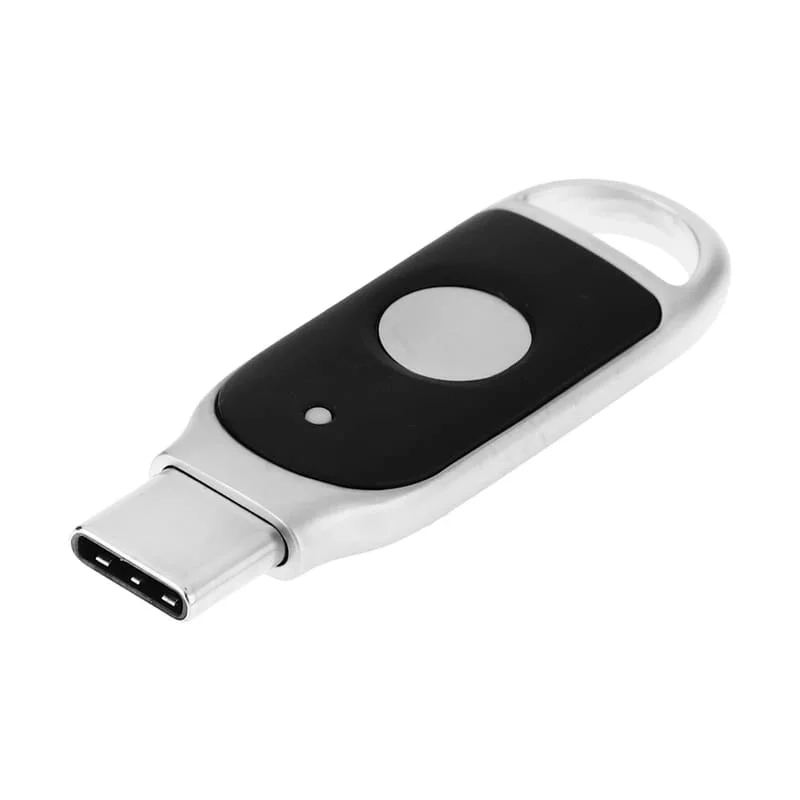
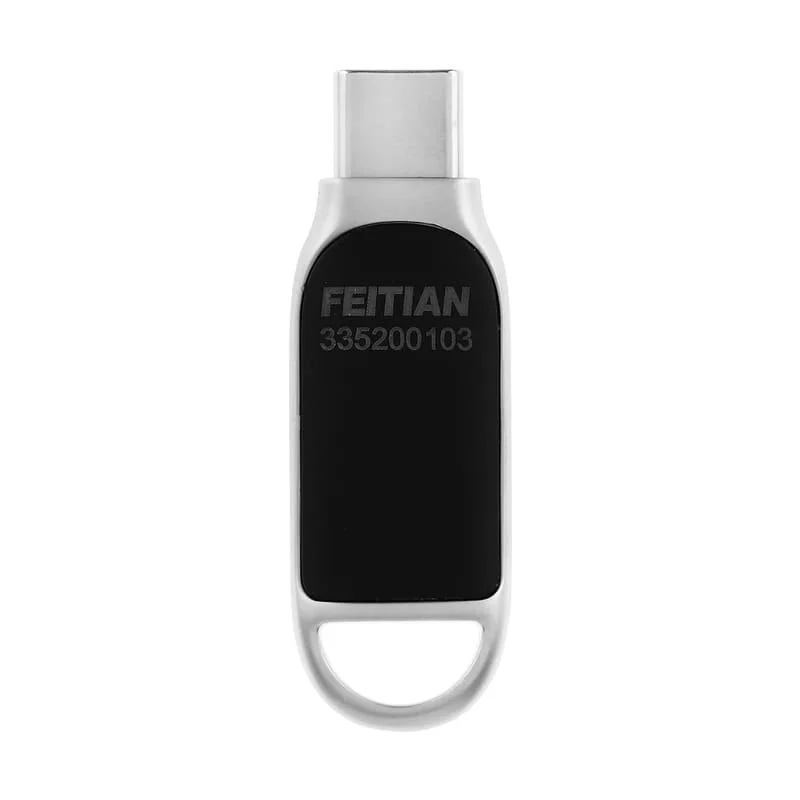
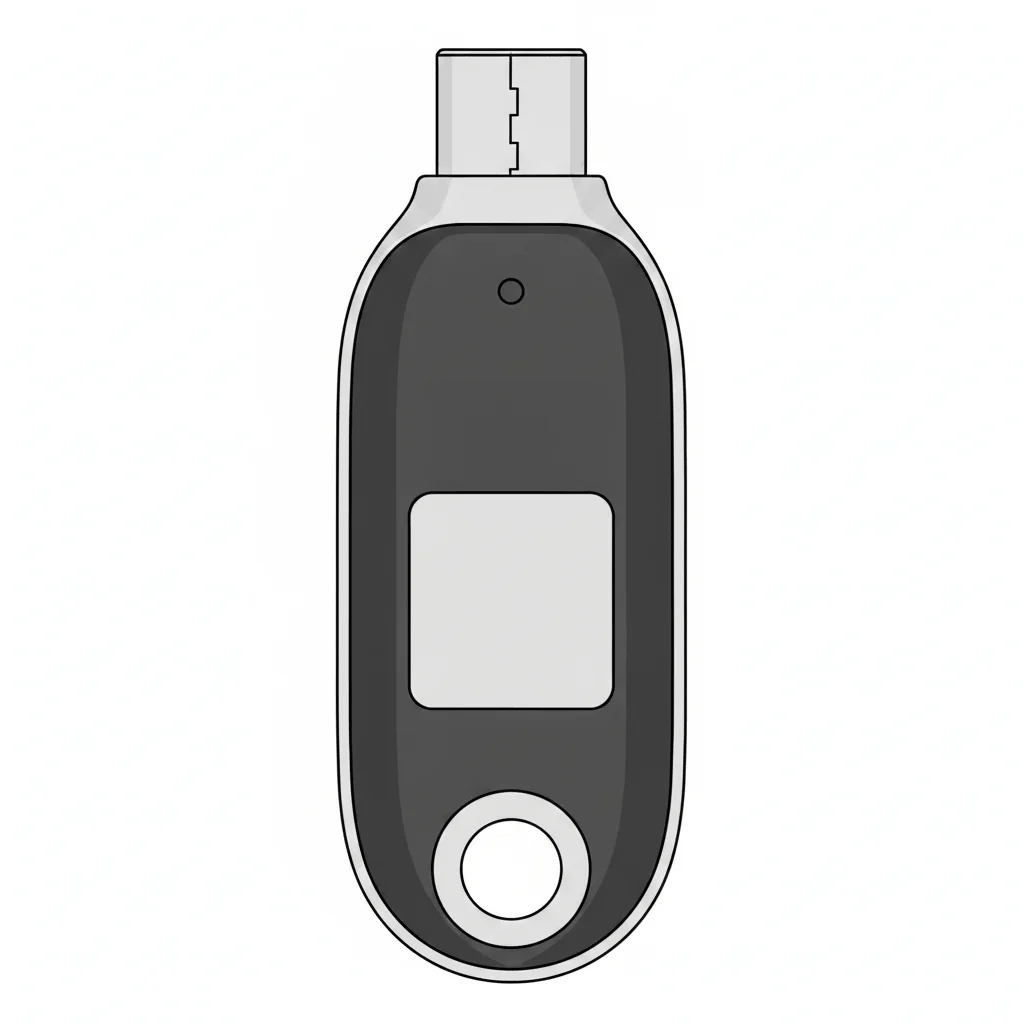
معرفی محصول کلید امنیتی Feitian K39
Feitian K39 یک کلید امنیتی سختافزاری برای افزایش امنیت ورود به حسابهای کاربری و سامانههای سازمانی است. این محصول با پشتیبانی از استانداردهای FIDO2 و U2F، امکان استفاده از احراز هویت مقاوم در برابر فیشینگ را فراهم میکند.
در روشهای سنتی، امنیت حساب معمولاً به نام کاربری، رمز عبور و کد پیامکی وابسته است. این اطلاعات ممکن است در اثر فیشینگ، سرقت رمز عبور یا حملات مهندسی اجتماعی افشا شوند. Feitian K39 با استفاده از رمزنگاری کلید عمومی و ذخیره کلید خصوصی در سختافزار، یک لایه امنیتی مستقل برای ورود ایجاد میکند.
برای تأیید ورود، کاربر کافی است کلید Feitian K39 را به درگاه USB-C متصل کرده و دکمه یا سطح فعالسازی آن را لمس کند. کلید امنیتی سپس درخواست ورود را در بستر امن استاندارد FIDO پردازش میکند.
مهمترین ویژگیهای کلید امنیتی Feitian K39
- پشتیبانی از استانداردهای FIDO2 و U2F
- مناسب برای احراز هویت دومرحلهای
- قابل استفاده برای ورود بدون رمز عبور در سامانههای سازگار
- اتصال از طریق رابط USB-C
- ابعاد کوچک و وزن بسیار کم
- بدون نیاز به باتری یا شارژ
- دریافت انرژی از درگاه USB-C
- استفاده از تراشه داخلی برای محافظت از کلید خصوصی
- مقاوم در برابر فیشینگ و حملات سرقت اعتبارنامه
- سازگار با سیستمعاملهای Windows، macOS، Linux و Chrome OS
- شناسایی از طریق پروتکل HID
- مناسب برای کاربران شخصی، مدیران شبکه و سازمانها
مشخصات فنی کلید امنیتی Feitian K39
| مشخصه | توضیحات |
|---|---|
| مدل | Feitian K39 |
| نوع محصول | کلید امنیتی سختافزاری |
| استانداردهای احراز هویت | FIDO2 و U2F |
| رابط اتصال | USB-C |
| پروتکل ارتباطی | HID |
| وزن | حدود ۵ گرم |
| ابعاد | ۴۳ × ۱۴ × ۵٫۶ میلیمتر |
| منبع تغذیه | تأمین انرژی از درگاه USB-C |
| باتری | ندارد |
| الگوریتمهای رمزنگاری ذکرشده | ECC و SHA-256 |
| سیستمعاملهای سازگار | Windows، macOS، Linux و Chrome OS |
| نصب درایور اختصاصی | معمولاً نیاز ندارد |
| روش فعالسازی | اتصال به درگاه و لمس دکمه/سطح تأیید |
| کاربرد | احراز هویت دومرحلهای، ورود امن و Passwordless |
نکته: سازگاری نهایی محصول با هر سرویس به پشتیبانی آن سرویس از FIDO2، WebAuthn یا U2F بستگی دارد.
مزایای استفاده از Feitian K39
امنیت مقاوم در برابر فیشینگ
در روش FIDO2، اعتبارسنجی ورود به دامنه و سرویس مقصد وابسته است. به همین دلیل، برخلاف رمز عبور یا کد یکبارمصرف پیامکی، مهاجم نمیتواند بهسادگی کاربر را به واردکردن اطلاعات در یک صفحه جعلی وادار کند.
حفاظت از کلید خصوصی
کلید خصوصی احراز هویت در تراشه داخلی کلید امنیتی ایجاد و نگهداری میشود. این کلید برای ورود در اختیار سیستمعامل، مرورگر یا سرویس آنلاین قرار نمیگیرد و همین موضوع احتمال سرقت یا کپیشدن آن را کاهش میدهد.
بدون نیاز به باتری
Feitian K39 انرژی موردنیاز خود را از درگاه USB-C دریافت میکند؛ بنابراین نیازی به شارژ، تعویض باتری یا نگهداری منبع تغذیه جداگانه ندارد.
ابعاد کوچک و حمل آسان
وزن حدود پنج گرم و طراحی کوچک این محصول، حمل آن را در کنار لپتاپ، کیف کاری یا تجهیزات سازمانی آسان میکند.
مناسب برای سازمانها
این کلید میتواند برای محافظت از حسابهای مدیران، حسابهای راهبری، سامانههای ابری، پنلهای مدیریتی، مخازن کد و سرویسهای سازمانی استفاده شود.
Feitian K39 برای چه کسانی مناسب است؟
مدیران فناوری اطلاعات
برای محافظت از حسابهای Administrator، پنلهای مدیریتی، سرویسهای ابری و زیرساختهای حساس.
تیمهای توسعه و DevOps
برای افزایش امنیت دسترسی به GitHub، مخازن کد، سرورهای مدیریتی و ابزارهای CI/CD؛ البته سرویس موردنظر باید از FIDO2 یا U2F پشتیبانی کند.
کسبوکارها و سازمانها
برای اجرای سیاست احراز هویت چندعاملی و کاهش وابستگی به رمز عبور و پیامک.
کاربران حرفهای
برای حفاظت از حسابهای Google، Microsoft و دیگر سرویسهای سازگار با کلیدهای امنیتی FIDO.
مدیران حسابهای حساس
برای حسابهای مالی، ایمیل سازمانی، شبکههای اجتماعی تجاری و سامانههایی که افشای اطلاعات ورود آنها خسارت زیادی ایجاد میکند.
روش استفاده از کلید امنیتی Feitian K39
- وارد بخش تنظیمات امنیتی سرویس موردنظر شوید.
- گزینه Security Key، FIDO2، Passkey یا Two-Step Verification را انتخاب کنید.
- کلید Feitian K39 را به درگاه USB-C متصل کنید.
- در صورت درخواست سرویس، یک PIN برای کلید تنظیم کنید.
- نامی برای کلید ثبتشده انتخاب کنید.
- سطح یا دکمه تأیید روی کلید را لمس کنید.
- پس از ثبت، برای ورودهای بعدی کلید را متصل کرده و آن را لمس کنید.
برای حسابهای مهم، بهتر است حداقل دو کلید امنیتی ثبت شود؛ یک کلید برای استفاده روزمره و کلید دوم بهعنوان پشتیبان اضطراری.
سازگاری با سرویسها
بر اساس اطلاعات درجشده در فایل، Feitian K39 برای استفاده در سرویسها و حسابهای زیر معرفی شده است:
- Microsoft Accounts
- Dropbox
- GitHub
- سامانههای مبتنی بر SAML
- سامانههای مبتنی بر OpenID Connect
سازمانها میتوانند از این محصول در کنار سرویسهای هویتی و سامانههای مدیریت دسترسی استفاده کنند؛ مشروط بر اینکه سرویس مربوطه از FIDO2، WebAuthn یا U2F پشتیبانی کند.
تفاوت کلید امنیتی Feitian K39 با کد پیامکی
کد پیامکی به شماره تلفن وابسته است و ممکن است در برابر حملاتی مانند سرقت سیمکارت، رهگیری پیامک یا مهندسی اجتماعی آسیبپذیر باشد. Feitian K39 یک عامل سختافزاری مستقل است که برای تأیید ورود به حضور فیزیکی کاربر نیاز دارد.
بااینحال، کلید امنیتی باید بهعنوان بخشی از یک سیاست کامل امنیت هویت استفاده شود. مدیریت حسابها، ثبت کلید پشتیبان، کنترل دسترسی، ثبت رویدادها و آموزش کاربران همچنان اهمیت دارند.
پرسشهای متداول
آیا Feitian K39 باتری دارد؟
خیر. این کلید امنیتی باتری داخلی ندارد و انرژی موردنیاز خود را از درگاه USB-C دریافت میکند.
آیا Feitian K39 از FIDO2 پشتیبانی میکند؟
بله، طبق مشخصات موجود در فایل، این محصول از استانداردهای FIDO2 و U2F پشتیبانی میکند.
آیا نصب درایور لازم است؟
دستگاه از پروتکل HID استفاده میکند و برای شناسایی معمولاً به نصب درایور اختصاصی نیاز ندارد.
آیا Feitian K39 برای ورود به حساب گوگل مناسب است؟
در صورت فعالبودن قابلیت Security Key یا Passkey در حساب Google، میتوان از کلیدهای سازگار FIDO استفاده کرد. تنظیمات حساب و مرورگر باید از WebAuthn یا FIDO2 پشتیبانی کنند.
آیا این محصول با ویندوز و مک سازگار است؟
بله، سازگاری با Windows، macOS، Linux و Chrome OS وجود دارد.
آیا Feitian K39 جایگزین کامل رمز عبور است؟
در سرویسهایی که از Passwordless یا Passkey پشتیبانی میکنند، امکان استفاده برای ورود بدون رمز عبور وجود دارد. در برخی سرویسها نیز بهعنوان عامل دوم احراز هویت استفاده میشود.
آیا کلید امنیتی قابل کپیکردن است؟
هدف طراحی FIDO2 این است که کلید خصوصی داخل سختافزار باقی بماند و قابل استخراج یا کپیکردن عادی نباشد. بااینحال، در صورت گمشدن کلید، باید آن را از حسابهای کاربری حذف و کلید پشتیبان را فعال کرد.
جمعبندی
Feitian K39 یک کلید امنیتی FIDO2 با رابط USB-C است که برای احراز هویت دومرحلهای و ورود امن به حسابهای کاربری و سامانههای سازمانی طراحی شده است. این محصول بدون نیاز به باتری، با سیستمعاملهای Windows، macOS، Linux و Chrome OS سازگار است و با ذخیره کلید خصوصی در تراشه داخلی، امنیت ورود را در برابر فیشینگ و سرقت رمز عبور افزایش میدهد.

برای فرستادن دیدگاه، باید وارد شده باشید.
نقد و بررسیها
هنوز بررسیای ثبت نشده است.