📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.
توضیحات
معرفی کلید امنیتی BioPass FIDO2
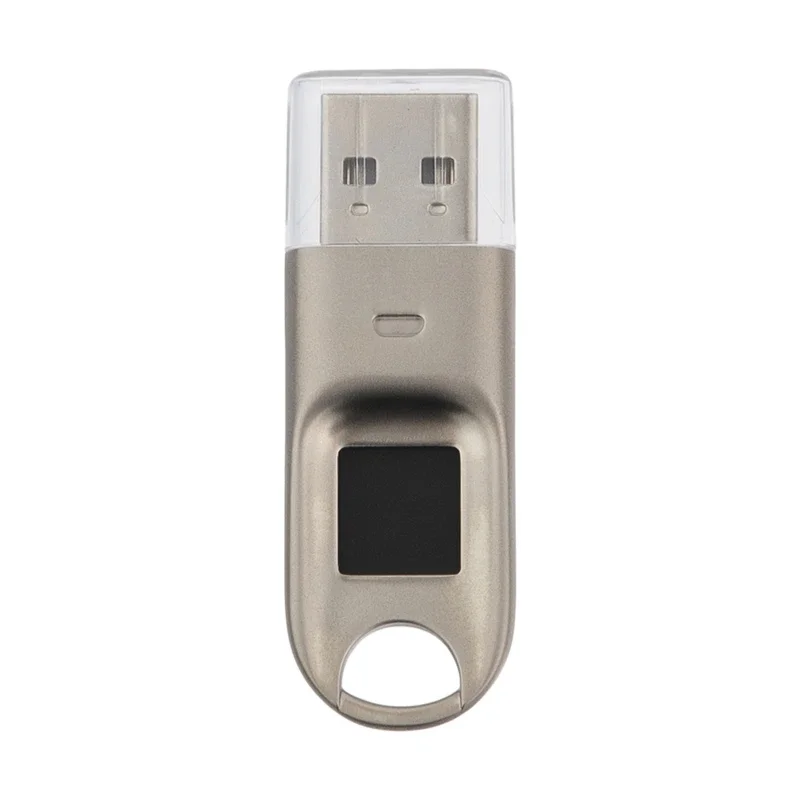
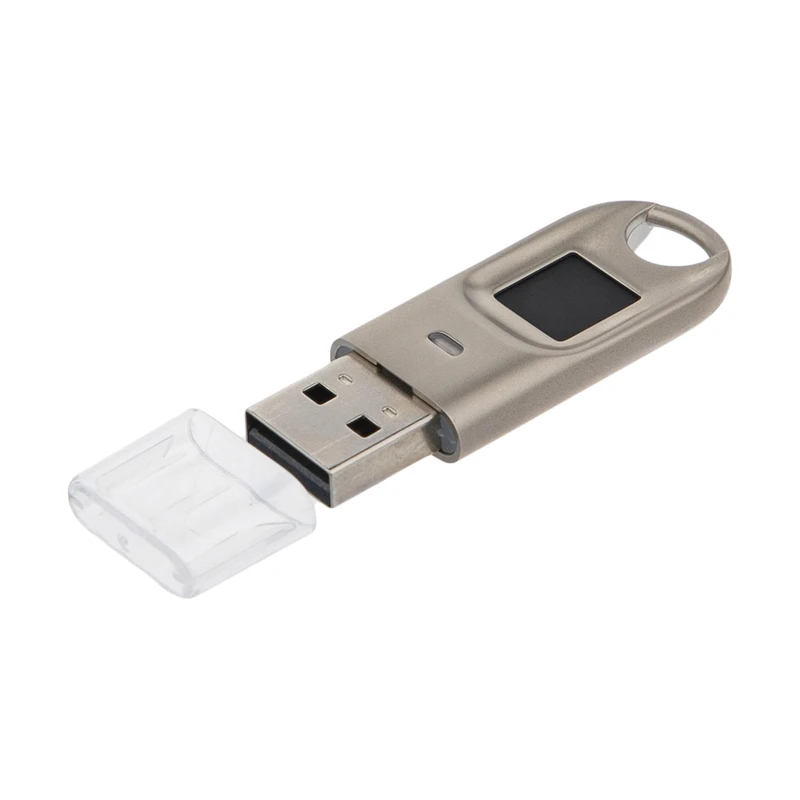
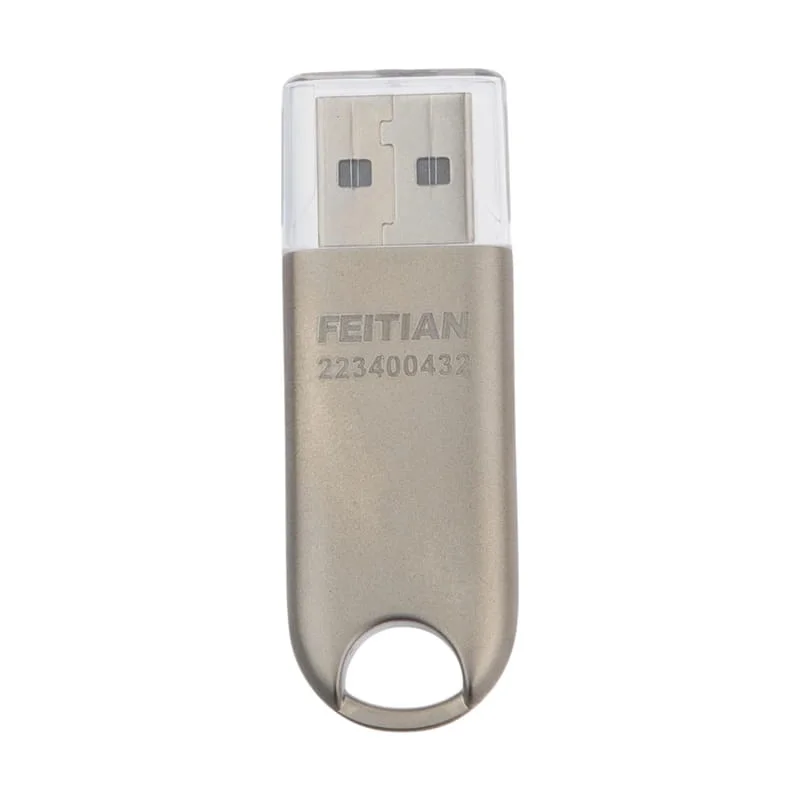
FEITIAN BioPass FIDO2 یک کلید امنیتی سختافزاری و بیومتریک است که برای ورود امن به حسابهای کاربری، سرویسهای سازمانی و برنامههای تحت وب طراحی شده است. این محصول با پشتیبانی از استانداردهای FIDO2 و FIDO U2F، امکان احراز هویت بدون رمز عبور، ورود دومرحلهای و احراز هویت چندعاملی را فراهم میکند.
در این مدل، حسگر اثر انگشت روی خود دستگاه قرار گرفته است؛ بنابراین کاربر میتواند پس از اتصال کلید به رایانه، تنها با لمس حسگر هویت خود را تأیید کند. کلیدهای رمزنگاریشده و اطلاعات امنیتی درون سختافزار محافظت میشوند و برای تکمیل فرایند ورود، نیازی به واردکردن رمز عبور سنتی یا دریافت کد پیامکی نخواهد بود.
برخلاف توکنهای OTP و روشهای مبتنی بر پیامک، احراز هویت FIDO2 به دامنه واقعی سرویس وابسته است. این ویژگی، BioPass FIDO2 را به راهکاری مقاوم در برابر فیشینگ و بسیاری از حملات سرقت اعتبارنامه تبدیل میکند.
مهمترین ویژگیهای BioPass FIDO2
احراز هویت بیومتریک با اثر انگشت
BioPass FIDO2 به حسگر اثر انگشت داخلی مجهز است و برای استفاده از کلید، تأیید فیزیکی کاربر را دریافت میکند. بر اساس مشخصات بروشور، این حسگر از نوع FPC بوده و زمان شناسایی اثر انگشت آن کمتر از ۰٫۶ ثانیه است.
مشخصات حسگر شامل موارد زیر است:
- نرخ پذیرش اشتباه یا FAR کمتر از ۰٫۰۰۱ درصد
- نرخ رد اشتباه یا FRR کمتر از ۱ درصد
- عمر عملکرد حسگر بیش از ۲۰۰ هزار بار
- زمان دریافت تصویر کمتر از ۱۸۰ میلیثانیه
- قابلیت یادگیری خودکار اثر انگشت
- وضوح حسگر ۱۶۰ × ۱۸۰ پیکسل
- دقت اعلامشده ۵۰۸ DPI
ورود بدون رمز عبور
این کلید امنیتی میتواند جایگزین رمزهای عبور ضعیف، تکراری یا قابل سرقت شود. پس از ثبت BioPass FIDO2 در سرویس موردنظر، کاربر برای ورود کافی است:
- کلید را به درگاه USB متصل کند؛
- در صورت درخواست، حسگر اثر انگشت را لمس کند؛
- احراز هویت را بدون تایپ رمز عبور تکمیل کند.
مقاومت در برابر فیشینگ
استاندارد FIDO2 از اعتبارسنجی وابسته به دامنه استفاده میکند. در نتیجه، کلید امنیتی برای دامنه جعلی یا صفحهای که خود را بهجای سرویس اصلی معرفی میکند، اعتبارنامه معتبر تولید نمیکند.
به همین دلیل، FEITIAN BioPass برای حفاظت از حسابهای حساس، پنلهای مدیریتی، دسترسیهای سازمانی و حسابهای توسعهدهندگان گزینهای مناسب است.
حفاظت از اطلاعات بیومتریک
اطلاعات اثر انگشت در تراشه امنیتی داخلی دستگاه رمزگذاری و ذخیره میشوند. طبق توضیحات رسمی FEITIAN، داده ذخیرهشده بهگونهای محافظت میشود که امکان بازسازی تصویر واقعی اثر انگشت از آن وجود ندارد.
همچنین اطلاعات بیومتریک برای تطبیق در داخل کلید استفاده میشوند و تصویر خام اثر انگشت برای سرویس آنلاین یا سیستمعامل ارسال نمیشود.
استفاده برای چند حساب و سرویس
یک کلید FIDO2 میتواند برای احراز هویت حسابهای متعدد در سرویسهای مختلف استفاده شود. این قابلیت، BioPass FIDO2 را برای مدیران فناوری اطلاعات، کارشناسان امنیت، مدیران سیستم، توسعهدهندگان و کاربران حرفهای مناسب میکند.
تعداد حسابهای قابل استفاده به سیاست و محدودیت هر سرویس بستگی دارد؛ بنابراین بهتر است پیش از خرید، سازگاری سرویس موردنظر با FIDO2 یا WebAuthn بررسی شود.
استانداردها و الگوریتمهای امنیتی
FEITIAN BioPass FIDO2 بر پایه استانداردهای زیر کار میکند:
- FIDO2
- FIDO U2F
- WebAuthn
- پروتکل ارتباطی CTAPHID
الگوریتمهای رمزنگاری اعلامشده برای این محصول عبارتاند از:
- ECDSA
- SHA-256
- AES
- HMAC
- ECDH
ترکیب این استانداردها و الگوریتمها امکان ایجاد و استفاده از کلیدهای رمزنگاری سختافزاری را فراهم میکند. کلید خصوصی تولیدشده در فرایند ثبتنام، درون محیط امن دستگاه باقی میماند و بهصورت مستقیم در اختیار سیستمعامل یا سرویس آنلاین قرار نمیگیرد.
سازگاری و کاربردها
طبق اطلاعات رسمی FEITIAN، BioPass FIDO2 برای استفاده با سرویسها و محیطهای سازگار با FIDO طراحی شده است و از موارد زیر پشتیبانی میکند:
- Windows Hello در محیط Azure AD
- حسابها و سرویسهای سازگار با FIDO2 و WebAuthn
- سرویسهای وب مبتنی بر FIDO U2F
- Salesforce
- مرورگرهای مطرح مانند Chrome، Firefox و Microsoft Edge
- محیطهای ویندوزی و برخی پلتفرمهای رایانهای
- استفاده سازمانی در سامانههای احراز هویت چندعاملی
برای ثبت و مدیریت اثر انگشت، ابزار BioPass FIDO2 Manager ارائه شده است. پشتیبانی لینوکس نیز در منابع FEITIAN از طریق بخش منابع این شرکت اعلام شده است.
نکته: سازگاری نهایی به سرویس، نسخه سیستمعامل، مرورگر و سیاست امنیتی سازمان بستگی دارد. پشتیبانی از FIDO2 بهتنهایی به معنای پشتیبانی همزمان تمام سرویسها از احراز هویت اثر انگشتی نیست.
مشخصات فنی FEITIAN BioPass FIDO2
| مشخصه | جزئیات |
|---|---|
| نام محصول | FEITIAN BioPass FIDO2 Security Key |
| مدل | BioPass FIDO2 |
| نوع محصول | کلید امنیتی سختافزاری بیومتریک |
| روش احراز هویت | اثر انگشت |
| استانداردها | FIDO2 و FIDO U2F |
| پروتکل ارتباطی | CTAPHID |
| رابط اتصال | USB Type-A |
| الگوریتمهای امنیتی | ECDSA، SHA-256، AES، HMAC، ECDH |
| حسگر اثر انگشت | FPC Fingerprint Sensor |
| نرخ پذیرش اشتباه | کمتر از ۰٫۰۰۱٪ |
| نرخ رد اشتباه | کمتر از ۱٪ |
| زمان شناسایی | کمتر از ۰٫۶ ثانیه |
| زمان دریافت تصویر | کمتر از ۱۸۰ میلیثانیه |
| عمر حسگر | بیش از ۲۰۰٬۰۰۰ بار |
| وضوح حسگر | ۱۶۰ × ۱۸۰ پیکسل |
| جنس بدنه | آلیاژ روی و پلاستیک PC+ABS |
| ابعاد | ۵۱ × ۱۸ × ۶٫۵ میلیمتر |
| نشانگر وضعیت | LED سبز و قرمز |
| ولتاژ ورودی | ۵ ولت |
| جریان آمادهبهکار | ۳۴ میلیآمپر |
| جریان اوج | ۴۴ میلیآمپر |
| دمای کاری | ۱۰- تا ۵۰ درجه سانتیگراد |
| دمای نگهداری | ۲۰- تا ۷۰ درجه سانتیگراد |
| وزن | در بروشور رسمی درج نشده است |
توجه درباره رابط: مدل BioPass FIDO2 بهصورت رسمی با رابط USB Type-A معرفی شده است.
مزایای استفاده در سازمانها
کاهش وابستگی به رمز عبور
رمزهای عبور ضعیف، تکراری یا افشاشده یکی از مهمترین عوامل نفوذ به حسابهای سازمانی هستند. استفاده از BioPass FIDO2 میتواند بخشی از فرایند احراز هویت سازمان را از رمز عبور به کلید سختافزاری و اثر انگشت منتقل کند.
مناسب برای حسابهای حساس
این محصول برای محافظت از حسابهای زیر کاربرد دارد:
- حسابهای مدیران سیستم
- پنلهای مدیریتی
- حسابهای Microsoft و Google
- مخازن کد و حسابهای GitHub
- حسابهای ابری
- سامانههای VPN و دسترسی راه دور
- حسابهای کارشناسان DevOps
- سرویسهای سازمانی دارای WebAuthn یا FIDO2
کاهش ریسک سرقت اعتبارنامه
حتی اگر رمز عبور کاربر در یک حمله فیشینگ افشا شود، مهاجم برای تکمیل ورود به کلید فیزیکی و اثر انگشت کاربر نیاز دارد. این موضوع، سطح امنیت حساب را در مقایسه با ورود صرفاً مبتنی بر نام کاربری و رمز عبور افزایش میدهد.
بدون باتری و بدون نیاز به نرمافزار عمومی
BioPass FIDO2 از طریق درگاه USB به سیستم متصل میشود و برای احراز هویت FIDO به باتری جداگانه نیاز ندارد. همچنین در فرایند معمول احراز هویت، به نصب درایور عمومی وابسته نیست؛ بااینحال برای ثبت اثر انگشت ممکن است استفاده از نرمافزار مدیریتی FEITIAN لازم باشد.
نقاط قوت و محدودیتها
نقاط قوت
- دارای گواهی FIDO2
- احراز هویت بیومتریک با اثر انگشت
- مقاوم در برابر فیشینگ
- پشتیبانی از FIDO U2F و WebAuthn
- عدم نیاز به ارسال داده خام اثر انگشت به سرور
- ابعاد کوچک و مناسب حمل
- بدنه ترکیبی آلیاژ روی و PC+ABS
- مناسب برای استفاده شخصی و سازمانی
- قابل استفاده برای حسابها و سرویسهای متعدد
- پشتیبانی از Windows Hello در محیط Azure AD
محدودیتها
- مدل BioPass FIDO2 دارای رابط USB-A است و برای دستگاههای فاقد این درگاه به مبدل نیاز دارد.
- همه سرویسهای آنلاین الزاماً از FIDO2 یا احراز هویت بیومتریک پشتیبانی نمیکنند.
- برای فعالسازی اثر انگشت، ثبت اولیه در نرمافزار یا محیط سازگار لازم است.
- وزن محصول در بروشور رسمی اعلام نشده است؛ بنابراین درج عدد ۱۰ گرم در صفحه محصول، بدون تأیید منبع سازنده، توصیه نمیشود.
- باید حداقل یک روش پشتیبان، مانند کلید دوم یا روش بازیابی حساب، برای مواقع گمشدن یا خرابی دستگاه در نظر گرفته شود.
پرسشهای متداول
آیا Feitian BioPass FIDO2 جایگزین رمز عبور است؟
بله، در سرویسهایی که از FIDO2 یا WebAuthn پشتیبانی میکنند، BioPass FIDO2 میتواند برای ورود بدون رمز عبور استفاده شود. در برخی سرویسها نیز بهعنوان عامل دوم یا عامل چندمرحلهای کاربرد دارد.
آیا اثر انگشت به سرور یا سایت ارسال میشود؟
خیر. تطبیق اثر انگشت در داخل کلید امنیتی انجام میشود و تصویر خام اثر انگشت برای سرویس آنلاین ارسال نمیشود.
آیا BioPass FIDO2 در برابر فیشینگ مقاوم است؟
بله. FIDO2 با اتصال اعتبارنامه به دامنه واقعی سرویس، از استفاده از اعتبارنامه در سایت جعلی جلوگیری میکند؛ البته امنیت کلی به پیکربندی صحیح حساب و سرویس نیز وابسته است.
آیا این محصول برای Google و Microsoft قابل استفاده است؟
در سرویسهایی که از FIDO2، WebAuthn یا FIDO U2F پشتیبانی میکنند، امکان استفاده از BioPass FIDO2 وجود دارد. FEITIAN همچنین پشتیبانی از Windows Hello در محیط Azure AD را اعلام کرده است.
آیا BioPass FIDO2 با گوشی موبایل کار میکند؟
BioPass FIDO2 دارای رابط USB Type-A است. استفاده از آن با گوشی یا تبلت به وجود درگاه سازگار یا استفاده از مبدل مناسب و پشتیبانی سیستمعامل از FIDO بستگی دارد.
اگر کلید امنیتی گم شود، حسابها در معرض خطر قرار میگیرند؟
گمشدن کلید بهتنهایی نباید باعث دسترسی مهاجم شود، زیرا BioPass FIDO2 از احراز هویت اثر انگشتی استفاده میکند. بااینحال توصیه میشود کلید گمشده را از حسابها حذف و یک کلید پشتیبان برای بازیابی دسترسی ثبت کنید.
آیا این محصول فلش مموری است؟
خیر. ظاهر USB مانند آن ممکن است باعث این برداشت شود، اما BioPass FIDO2 برای ذخیرهسازی فایل طراحی نشده است. این محصول یک کلید امنیتی سختافزاری برای احراز هویت است.
جمعبندی نهایی
FEITIAN BioPass FIDO2 یک کلید امنیتی بیومتریک دارای گواهی FIDO2 است که احراز هویت بدون رمز عبور، ورود دومرحلهای و محافظت مقاوم در برابر فیشینگ را فراهم میکند. حسگر اثر انگشت FPC، تراشه امنیتی داخلی، پشتیبانی از FIDO2 و FIDO U2F و سازگاری با محیطهایی مانند Windows Hello، Google و Salesforce، این محصول را به گزینهای مناسب برای افزایش امنیت حسابهای شخصی و سازمانی تبدیل کرده است.
این مدل با رابط USB Type-A، ابعاد ۵۱ × ۱۸ × ۶٫۵ میلیمتر و بدنهای از آلیاژ روی و پلاستیک PC+ABS، برای کاربرانی مناسب است که به دنبال جایگزینی مطمئن برای رمز عبور و راهکاری ساده برای پیادهسازی احراز هویت سختافزاری هستند.

برای فرستادن دیدگاه، باید وارد شده باشید.

نقد و بررسیها
هنوز بررسیای ثبت نشده است.