📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

راهنمای جامع شناسایی ایمیلهای جعلی و مسدودسازی جعل هویت سازمانی
امروزه شناسایی ایمیلهای جعلی یکی از حیاتیترین ارکان دفاع سایبری در هر سازمان به شمار میآید. مهاجمان با بهرهگیری از تکنیکهای فریبنده و جعل نام دامنههای معتبر، پیامهایی با ظاهری کاملاً موجه برای مدیران، کارکنان و مشتریان ارسال میکنند. فقدان تمهیدات دفاعی مستحکم، مسیر سرقت دادههای محرمانه، باجافزارها و کلاهبرداریهای کلان مالی را هموار میسازد. در این مقاله جامع، مکانیزمهای جعل، استانداردها و سیاستهای احراز هویت ایمیل نظیر SPF، DKIM و DMARC را بهصورت موشکافانه تحلیل میکنیم و راهکارهای مهار این نفوذها را شرح میدهیم.
فاطمه زکی زاده، کارشناس زیرساختهای احراز هویت شرکت رهآورد سامانههای امن
انتشار: 28 شهریور 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
جعل هویت ایمیل و ماهیت حملات نوین فیشینگ
سیستمهای ارسال پیام الکترونیکی در آغاز پیدایش خود بر پایه اعتماد مطلق بنا شدند. پروتکل استاندارد انتقال ایمیل یا همان SMTP هیچ سازوکار درونی برای اعتبارسنجی فرستنده در اختیار نداشت و هر کاربری میتوانست در قسمت فرستنده، هر نام و نشانی دلخواهی را وارد کند. مجرمان سایبری دقیقاً همین رخنه بنیادی را مبنای طراحی انواع حملات فیشینگ هدفمند قرار دادهاند.
توسعهدهندگان حملات مهندسی اجتماعی اکنون سناریوهایی خلق میکنند که پرسنل حسابداری و مدیران ردهبالا پیام جعلی را با درخواستی فوری و معتبر از سوی مقامات مالی اشتباه میگیرند. این سناریوها که با نام جعل هویت ایمیل یا Email Spoofing شناخته میشوند، اعتبار شرکتها را مخدوش میکنند و خسارات مالی سنگینی بر جای میگذارند. بنابراین، آگاهی دقیق از ساختار پیامها نخستین سنگر حفاظتی به حساب میآید.
کالبدشکافی فنی سرآیند یا هدر در نامههای الکترونیکی
هر بسته پیام الکترونیکی شامل دو بخش اصلی سرآیند (Header) و بدنه (Body) است. کاربران عادی صرفاً متن بدنه و فیلدهای ظاهری فرستنده را در صندوق پستی مشاهده میکنند، در حالی که مسیر کامل عبور پیام، آدرس سرورهای واسط و وضعیت اعتبارسنجی در فیلدهای نامرئی سرآیند ثبت میشود. کارشناسان امنیتی با بررسی دقیق این تگها، تفاوت میان پیام واقعی و نامه جعلی را کشف میکنند.
مهاجمان اغلب فیلد نمایشی فرستنده یا همان From ظاهری را به نشانی واقعی یک سازمان معتبر تغییر میدهند. این در حالی است که نشانی فیلد پنهان Return-Path یا فرستنده پاکتنامه (Envelope Sender) به سرور تحت کنترل مهاجم اشاره دارد. ابزارهای امنیتی با رصد همین ناهمخوانیها، فرآیند تشخیص ایمیل فیشینگ را کلید میزنند و مسیر فریب را سد میکنند.
خطرات مهندسی اجتماعی و جعل آدرسهای معتبر سازمانی
سوءاستفاده از نام دامنه سازمان تنها به کلاهبرداری درونسازمانی محدود نمیشود. نفوذگران با ارسال نامههای کلاهبرداری به مشتریان یا تامینکنندگان یک برند معتبر، زنجیره اعتماد تجاری را ویران میسازند. آنان درخواستهای تسویه حساب، تغییر شماره حساب بانکی و ارسال پیشفاکتورهای جعلی را با این شیوه مدیریت میکنند.
عدم استقرار دیوارهای محافظتی، پیامدهای حقوقی و ریسکهای اعتباری ناگواری برای مالکان دامنه خلق میکند. شرکتها دیگر نمیتوانند هویت فرستنده را بدون بررسی فاکتورهای رمزنگاری تایید کنند. کارشناسان همواره توصیه میکنند که سازمانها رویههای اعتبارسنجی مبدا را در بالاترین اولویت زیرساخت شبکه قرار دهند.
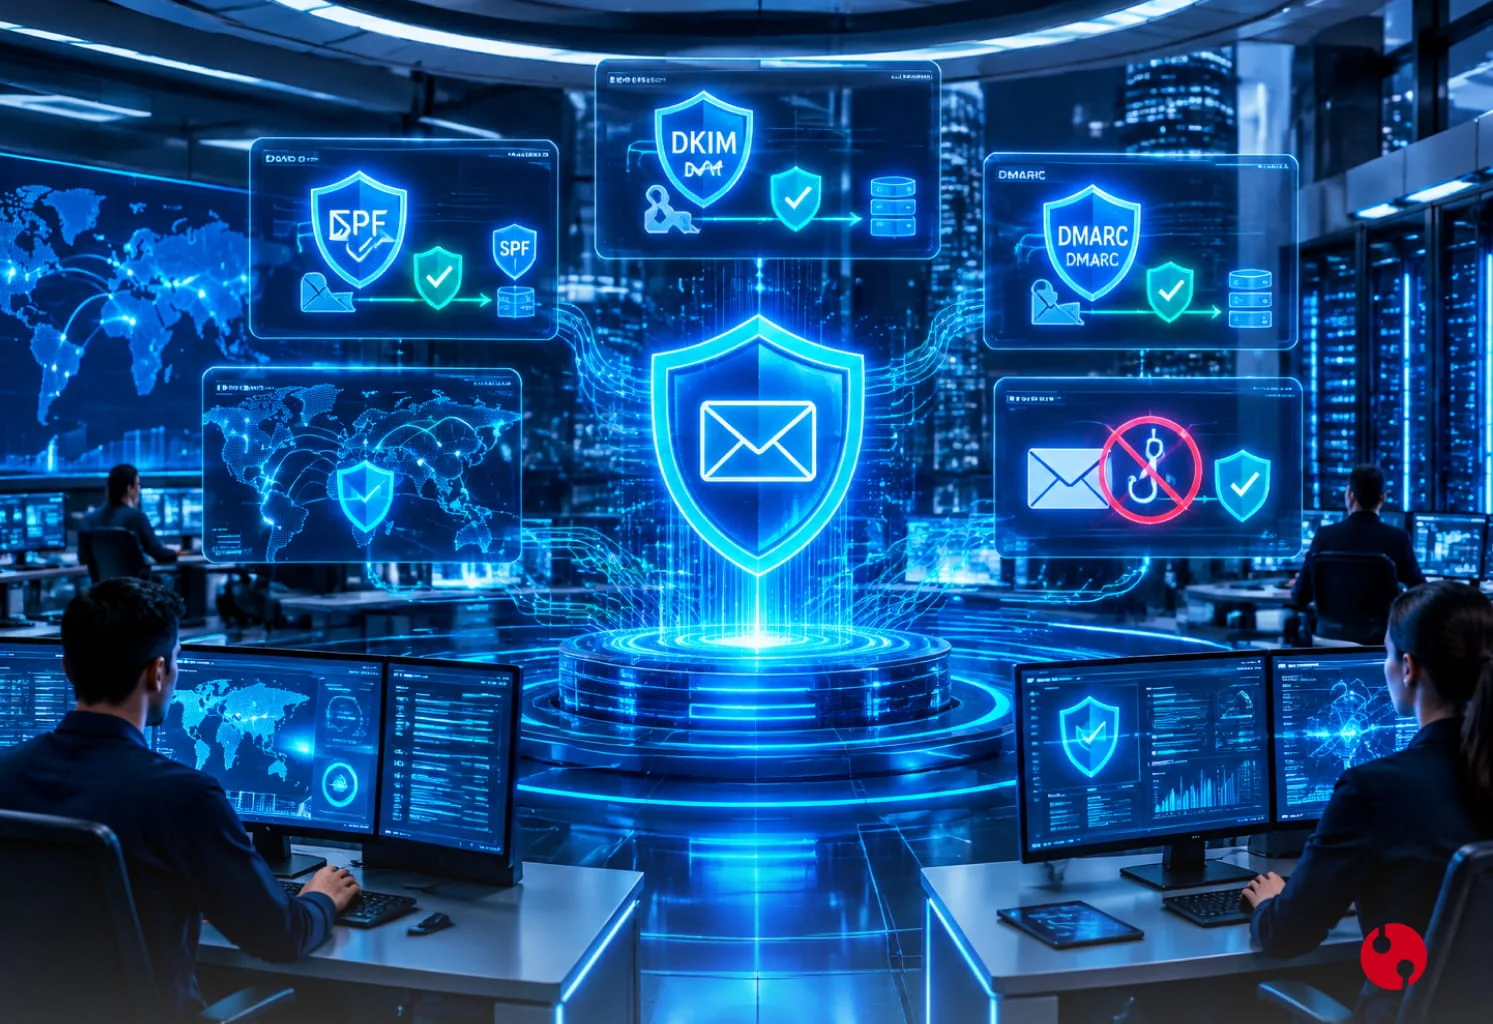
ارکان سهگانه سیاستهای احراز هویت ایمیل برای مسدودسازی نفوذ
متخصصان امنیت شبکه برای ترمیم نقایص ذاتی SMTP، مجموعهای از استانداردهای مکمل را تعریف کردند. این چارچوبها مبنای اعتبارسنجی آدرس فرستنده، سرور ارسالکننده و درستی محتوا قرار میگیرند. سه رکن حیاتی این ساختار شامل پروتکلهای امنیتی SPF و DKIM و در راس آنها لایه نظارتی DMARC هستند.
هماهنگی بینقص این پروتکلها به سرورهای مقصد امکان میدهد که هویت واقعی فرستنده را در چند میلیثانیه بسنجند. پیامهای فاقد این تاییدیهها به پوشه هرزنامه منتقل یا به کلی رد میشوند. پیادهسازی همزمان این سه لایه، سپر دفاعی خللناپذیری در برابر پیامهای مخرب پدید میآورد.
پروتکل SPF؛ تعیین سرورهای مجاز ارسالکننده
پروتکل چارچوب سیاست فرستنده یا SPF (مخفف Sender Policy Framework) مشخص میسازد که چه سرورها و نشانیهای IP حق دارند از طرف دامنه مشخص پیام ارسال کنند. مالک دامنه این اطلاعات را در قالب یک رکورد متنی متمرکز در سیستم نام دامنه یا همان سامانه DNS عمومی منتشر میسازد. سرور گیرنده هنگام دریافت پیام، رکورد DNS دامنه فرستنده را استعلام میکند تا تطابق IP ارسالکننده را بسنجد.
چنانچه سرور فرستنده در فهرست ارائهشده سازمان وجود نداشته باشد، پروتکل SPF وضعیت عدم تطابق را ثبت میکند. این راهبرد ساده اما هوشمندانه، مهاجمان را از سوءاستفاده مستقیم از دامنه شما روی سرورهای متفرقه بازمیدارد. البته این استاندارد به تنهایی نمیتواند نام جعلی درجشده در رابط گرافیکی ایمیل کاربر را تایید کند و به همین سبب نیاز به پروتکلهای دیگر دارد.
استاندارد DKIM؛ امضای رمزنگاریشده و تایید سلامت پیام
استاندارد پست شناساییشده با کلیدهای دامنهای یا DKIM (مخفف DomainKeys Identified Mail) از اصول رمزنگاری کلید عمومی برای احراز هویت بهره میگیرد. سرور فرستنده با استفاده از یک کلید خصوصی منحصربهفرد، خلاصهای دیجیتال از سرآیند و بدنه پیام ایجاد میکند و آن را در هدر ایمیل قرار میدهد. کلید عمومی متناظر نیز در رکورد DNS دامنه فرستنده برای همگان در دسترس است.
سرور دریافتکننده با دریافت کلید عمومی، امضای دیجیتال ضمیمهشده به پیام را رمزگشایی و اعتبارسنجی میکند. این اعتبارسنجی دو هدف بنیادی را تضمین میسازد: نخست این که پیام حتماً توسط دارنده کلید خصوصی دامنه تولید شده است، و دوم این که محتوای ایمیل در طول مسیر انتقال دستکاری نشده است. در نتیجه، این پروتکل یکپارچگی و اصالت مکاتبات را حفظ مینماید.
مکانیزم DMARC؛ تعیین تکلیف، گزارشدهی و تصمیمگیری نهایی
پروتکل احراز هویت، گزارشدهی و انطباق پیامهای دامنهمحور یا DMARC حلقهای تکمیلی است که SPF و DKIM را به هم پیوند میدهد. این استاندارد به گیرنده دستور میدهد در صورت شکست تستهای SPF و DKIM، چه واکنشی نسبت به پیام مشکوک نشان دهد. مالکان دامنه با این پروتکل میتوانند سیاستهای سختگیرانهای اعمال کنند.
علاوه بر این، سیاستهای احراز هویت ایمیل از طریق DMARC گزارشهای روزانه دقیقی به مدیران شبکه ارائه میدهند. این گزارشها تمام سرورهایی را که در حال ارسال ایمیل با نام دامنه سازمان هستند افشا میسازند. سازمان با رصد این دادهها به آسانی میتواند فعالیتهای مجرمانه و جعل هویت نام تجاری خود را رهگیری و خنثی کند.
مقایسه و واکاوی سطوح سهگانه سیاستهای رکورد DMARC
پروتکل DMARC تنظیمات مختلفی دارد که هر مرحله از استقرار آن را به سطحی بالاتر از امنیت ارتقا میدهد. انتخاب سیاست نادرست ممکن است به رد شدن ایمیلهای تجاری سالم بینجامد. بنابراین مدیران فناوری اطلاعات پیادهسازی را بهصورت فازبندیشده به پیش میبرند.
پایش مداوم گزارشهای ورودی در فازهای نخست، وضعیت یکپارچگی سرورهای ارسال خبرنامه و مکاتبات داخلی را روشن میسازد. سازمان پس از شناسایی و تایید تمامی فرستندههای مجاز، به سوی سیاستهای سختگیرانه حرکت میکند. در جدول زیر، کارکرد سطوح گوناگون را بررسی میکنیم.
سطح سیاست (Policy) | نحوه عملکرد در سرور گیرنده | کاربرد اصلی در استراتژی امنیت |
سیاست نظارت (p=none) | پیامها بدون مانع تحویل میشوند و سرور صرفاً گزارش ارسال میکند. | فاز جمعآوری داده، پایش جریانهای ایمیلی و کشف جعلها |
سیاست قرنطینه (p=quarantine) | پیامهای نامعتبر به پوشه هرزنامه یا پوشه قرنطینه هدایت میشوند. | مرحله میانی دفاع و پیشگیری از ورود مستقیم فیشینگ به اینباکس |
سیاست مسدودسازی (p=reject) | سرور گیرنده پیام فاقد تاییدیه را در لایه ارتباطی مسدود و رد میکند. | اوج بازدارندگی امنیتی و توقف کامل جعل هویت ایمیل در سطح جهان |
سیاست نظارتی (p=none) و جمعآوری جریان دادهها
پیادهسازی نخستین گام DMARC با تعیین وضعیت پایش آغاز میشود. این سطح بدون مداخله در فرآیند تحویل ایمیلها، گزارشهای جامعی از عملکرد ارسالکنندگان برای مالک دامنه مخابره میکند. هدف کلیدی این فاز، شناسایی کلیه ارائهدهندگان معتبری است که از سوی شرکت ایمیل ارسال میکنند اما هنوز رکورد مجاز ندارند.
تیمهای امنیتی در این بازه، سرویسهای بازاریابی ابری، سیستمهای CRM و سرورهای فاکتور خودکار را شناسایی و پیکربندی میکنند. باقی ماندن طولانیمدت در این مرحله هرچند دادههای خوبی فراهم میآورد، اما هیچ حفاظتی در برابر جعل ایمیل ایجاد نمیکند. پس از ساماندهی تمام منابع معتبر، تغییر وضعیت به سطوح کنترلی الزامی است.
سیاست قرنطینه (p=quarantine) و کنترل مشکوکها
در فاز دوم، سیستم به سرورهای مقصد اعلام میکند که در صورت رد شدن معیارهای ارزیابی، ایمیل را به عنوان نامهای نامطمئن دستهبندی کنند. گیرندگان این نامهها را به پوشه اسپم یا پوشه قرنطینه ایزوله هدایت میکنند. بدین ترتیب خطر کلیک تصادفی کارکنان بر روی لینکهای آلوده تا حد زیادی فروکش میکند.
این سیاست به عنوان یک سازوکار موازنهگر عمل میکند تا از آسیبهای احتمالی ناشی از خطای پیکربندی بکاهد. مدیران در صورت دریافت بازخورد منفی از مشتریان پیرامون عدم دریافت ایمیلها، فرصت اصلاح رکوردهای DNS را به دست میآورند. استمرار این روند، اعتماد به زیرساخت ارسال را تحکیم میبخشد.
سیاست مسدودسازی قطعی (p=reject) و دفاع بدون اغماض
انتخاب سیاست مسدودسازی بالاترین سطح حفاظت در استانداردهای پست الکترونیک به شمار میآید. سرورهای گیرنده با دیدن این دستور، هر نامهای را که تاییدیههای SPF و DKIM را پشت سر نگذارد، بلافاصله نابود میکنند. این فرآیند مانع از آن میشود که حتی یک بایت از محتوای جعلی به مقصد برسد.
بزرگترین نهادهای مالی و سازمانهای بینالمللی با اجرای این سیاست، جعل هویت دامنه خود را در سطح جهانی ناممکن ساختهاند. مهاجمان با مشاهده رکورد p=reject از جعل دامنه شما صرفنظر میکنند، زیرا میدانند ایمیلهای ارسالی هرگز به چشم مخاطب نخواهند رسید. اجرای این فاز نیازمند دقت بالا در هماهنگی فنی تمام ارکان شبکه است.
مراحل گامبهگام پیادهسازی و پیکربندی رکورد DMARC در سامانه DNS
اجرای موفق سیاستهای نظارتی ایمیل روندی چندمرحلهای است که باید بر مبنای استانداردهای روز اینترنت انجام گیرد. کوچکترین اشتباه در نشانهگذاری یا پرچمهای دستوری رکوردها، تحویل نامههای رسمی شرکت را متوقف میسازد. بنابراین اجرای گامهای فنی نیازمند نظارت دقیق است.
کارشناسان همواره تهیه نسخه پشتیبان از رکوردهای DNS را پیش از ثبت اطلاعات جدید توصیه میکنند. هر دامنه سازمانی شرایط عملیاتی مختص به خود را دارد و پیادهسازی باید منطبق با ساختار سرورهای میل سازمان پیش برود. در این بخش، توالی اقدامات استاندارد را بررسی میکنیم.
استخراج فهرست و پایش تمام فرستندههای مجاز سازمان
سازمانها معمولاً سرورهای متعددی برای کاربردهای مختلف در اختیار دارند. پیش از هر اقدامی، باید نشانی IP تمامی میلسرورهای داخلی، سرورهای سامانههای مالی، ارائهدهندگان خدمات ایمیل مارکتینگ و سامانههای پیامرسان برونسپاریشده فهرست شوند. نادیده گرفتن هر یک از این سیستمها اختلالات جدی به همراه خواهد آورد.
مشخصسازی نوع تعامل هر سرور و تهیه مستندات کامل، نخستین گام در نگارش رکورد SPF به حساب میآید. پس از این مرحله، باید برای کلیه سرورهای داخلی و بیرونی، جفتکلیدهای رمزنگاری DKIM با طول کلید حداقل ۲۰۴۸ بیت تعریف و نصب شوند. تکمیل این اقدامات مقدماتی، زمینه تدوین رکورد نهایی را آماده میسازد.
ساختار متنی و تولید رکوردهای استاندارد در پنل مدیریت
رکورد DMARC به عنوان یک رکورد متنی (TXT) در زیردامنه مشخصی با شناسه _dmarc.yourdomain.com در سرور نام دامنه درج میشود. این متن شامل پارامترهای مختلفی است که جهتگیری سیاست امنیتی و مقصد دریافت گزارشها را تعیین میکنند. تنظیم دقیق فیلدها امکان رهگیری دائمی را فراهم میآورد.
نمونهای از یک رکورد ابتدایی با سیاست نظارت به این شرح است:
v=DMARC1; p=none; rua=mailto:dmarc-reports@yourdomain.com; ruf=mailto:dmarc-forensics@yourdomain.com; pct=100; sp=none
در این رکورد، تگ v نمایانگر نسخه پروتکل و تگ p تعیینکننده سیاست کلی دامنه است. متغیر rua نشانی دریافت گزارشهای خلاصهشده دورهای را معین میکند و pct درصد پیامهای مشمول این سیاست را میسنجد. پس از یک دوره تحلیل آزمایشی، میتوان پارامتر p را به quarantine و سپس به reject ارتقا بخشید.
آزمون و اعتبارسنجی آنلاین رکوردهای ثبتشده
پس از ذخیره تنظیمات در DNS، انتشار رکوردهای جدید در اینترنت زمانی بین چند دقیقه تا چند ساعت نیاز خواهد داشت. متخصصان پس از طی این زمان، با ابزارهای آنلاین معتبر مانند DMARC Analyzer یا MXToolbox وضعیت سلامت سینتکس رکوردها را تحلیل میکنند. هرگونه مغایرت تایپی باید بلافاصله اصلاح شود.
علاوه بر تستهای برخط، ارسال ایمیل آزمایشی به سرویسدهندگان بزرگ نظیر جیمیل و مایکروسافت ۳۶۵ و بررسی هدر پیام دریافتی ضروری است. وجود مقدار PASS در فیلدهای احراز هویت سرآیند، نویدبخش صحت فرآیند پیکربندی است. استمرار این سنجشها پایداری مکاتبات سالم تجاری را تضمین میکند.
تحلیل نشانههای عملی برای تشخیص ایمیل فیشینگ توسط کارکنان
هرچند پروتکلهای امنیتی SPF و DKIM به همراه DMARC بیشتر تهدیدات را متوقف میکنند، اما ایمیلهای جعلی ناشی از دامنههای مشابه (Typosquatting) یا سرویسهای عمومی ممکن است از فیلترها عبور کنند. در این وضعیت، هوشیاری و آموزش کاربران آخرین خط دفاعی به شمار میرود. آموزش پرسنل پیرامون الگوهای مشکوک راندمان امنیت را به طرز چشمگیری بالا میبرد.
مجرمان سایبری معمولاً با شبیهسازی دقیق لوگو، امضا و ادبیات رسمی نهادها دست به فریب میزنند. تمرکز بر شواهد غیرعادی در بطن پیام، راهکار کشف این سناریوهای پنهان است. در این قسمت به فاکتورهایی میپردازیم که هر کاربر سازمانی باید آنها را رصد کند.
مغایرت در آدرس نمایشی و دامنههای فریبنده شبیه به اصل
مهاجمان اغلب با دستکاری اندک در نگارش نام دامنه، واژگانی بسیار نزدیک به نام برند اصلی ایجاد میکنند؛ تکنیکی که دامنههای دوقلوی ساختگی نامیده میشود. به عنوان مثال، تغییر یک حرف انگلیسی با عدد مشابه مانند استفاده از عدد صفر به جای حرف “O” چشم کاربر شتابزده را میفریبد. کاربران باید همیشه نشانی دامنه را حرف به حرف ارزیابی نمایند.
همچنین گاهی نام نمایشی فرستنده دقیقا نام یک مدیر ارشد تنظیم میشود، ولی آدرس واقعی ایمیل پشت آن به یک سرویس رایگان عمومی نظیر یاهو یا جیمیل تعلق دارد. آموزش مداوم نحوه بررسی آدرس واقعی فرستنده، مانع از باور این دست فریبهای مبتدی اما پرخطر میشود.
تله فوریت ساختگی، تهدیدهای حقوقی و تغییر مسیر لینکها
بسیاری از نامههای فیشینگ حاوی لحنی هیجانی، فوری یا ترساننده هستند تا قدرت تحلیل منطقی کاربر را سلب کنند. عباراتی چون “حساب شما تا ۲ ساعت دیگر مسدود میشود” یا “فوری: پیشفاکتور ضمیمه پرداخت شود” نمونههای متداول این رویکرد هستند. سازمانها هرگز مسائل حیاتی را تنها از طریق یک لینک ناگهانی پیگیری نمیکنند.
بررسی مقصد پیوندها بدون کلیک کردن بر روی آنها، مهارتی ساده و در عین حال راهگشاست. کاربر با قرار دادن نشانگر موس روی لینکها میتواند آدرس نهایی را در نوار پایین مرورگر بخواند. در صورت عدم تطابق مقصد با دامنه اصلی و رسمی سرویس، ایمیل بدون تردید جعلی و مخرب است.
ارتقای تدابیر دفاعی فراتر از ایمیل با راهکارهای نوین احراز هویت
اگر کاربری در اثر بیاحتیاطی فریب نامهای جعلی را بخورد و رمز عبور خود را در یک درگاه جعلی وارد کند، چه چیزی مانع نفوذ هکر به شبکه سازمانی خواهد شد؟ اینجا است که اتکا به گذرواژههای سنتی به پایان میرسد. سازمانهای پیشرو با پیادهسازی زیرساختهای چندلایه کنترل دسترسی، خسارات ناشی از افشای اطلاعات را به صفر میرسانند.
جلوگیری از دسترسی غیرمجاز مستلزم مکانیزمهایی است که وابستگی به آگاهی یا خطای انسانی را به حداقل برسانند. در شرایطی که مهاجم کلمه عبور را سرقت کرده، مکانیزمهای تایید هویت ثانویه مانع از پیشروی او میشوند. پیوند امنیت ایمیل با راهبردهای ورود ایمن، سنگربندی پدافند سایبری را مستحکم میسازد.
ناکارآمدی رویکردهای تکعاملی در مقابله با نفوذ
احراز هویت تنها با نام کاربری و رمز ایستا دیگر هیچ امنیتی برای شرکتها تامین نمیکند. حملات بروتفورس، نشت پایگاه دادهها و شگردهای فیشینگ روزمره هزاران رمز عبور را در اختیار مجرمان قرار میدهند. ورود به سامانههای حساس سازمانی باید مشروط به تایید هویتهای چندگانه و مستقل باشد.
زمانی که گذرواژه ارزش دفاعی خود را از دست میدهد، سازمانها باید پارامترهای جدیدی مانند مالکیت سختافزاری یا صفات بیومتریک را ملاک قرار دهند. مهاجم نمیتواند تجهیزات فیزیکی یا مشخصههای زیستی فرد را از راه دور با یک صفحه وب ساده برباید. به همین دلیل معماری اعتماد صفر استقرار عوامل مضاعف را تجویز میکند.
احراز هویت چند عاملی مبتنی بر سختافزارهای رمزیاب
ورود لایه دوم احراز هویت با بهرهگیری از کدهای یکبار مصرف، نخستین مانع نفوذ در برابر هکرهای دارای رمز عبور محسوب میشود. استفاده از دستگاههای رمزیاب فیزیکی مستقل، خطرات مداخله بدافزارها در تلفنهای همراه پرسنل را نیز خنثی میسازد. سختافزارهایی که با روشهای استاندارد رمز تولید میکنند، اطمینان فوقالعادهای به مدیران شبکه میبخشند.
در این میان، استفاده از تجهیزاتی نظیر رمزیابهای آفلاین با استانداردهای TOTP، HOTP و به خصوص روشهای چالش-پاسخ (OCRA) مانع از سرقت آسان نشستهای کاربری میگردد. سازمانها میتوانند با مراجعه به بخش رمزیابها مدلهای متنوع سختافزاری شرکت رهآورد سامانههای امن شامل رمزیابهای C100، C200 و درسا ۳۰۰ را برای امنسازی زیرساختهای دسترسی پرسنل به کار بگیرند. استقرار این تجهیزات از ورود غیرمجاز هکرهایی که با فیشینگ به گذرواژه دست یافتهاند کاملاً جلوگیری میکند.
علاوه بر تجهیزات رمزیاب، پیادهسازی یک درگاه مدیریت هویت متمرکز نیز برای سازمانها حیاتی است. در همین زمینه سامانه احراز هویت دو عاملی فوآس به سازمانها، بانکها و شرکتها اجازه میدهد سطوح اعتبارسنجی کارکنان و مشتریان را روی بستر وب، پیامک، ایمیل و رمزیابهای سختافزاری به شکل کاملاً متمرکز و غیرقابلنفوذ مدیریت کنند.
عبور از بحران سرقت نشست با استاندارد FIDO2 و معماری بدون گذرواژه
با تکامل تکنیکهای فیشینگ نوین، گونهای از فیشینگ معکوس تحت عنوان خادم میانی (Adversary-in-the-Middle) پدید آمده است که حتی کدهای پیامکی یا OTP سنتی را نیز سرقت میکند. چاره ریشهای این آسیبپذیری، گذار به استانداردهای مبتنی بر رمزنگاری نامتقارن و ضد فیشینگ فایدو (FIDO2) است. این استاندارد تعامل میان مرورگر و دامنه رسمی را میسنجد و امکان انتقال داده به درگاه موازی را از مهاجم میگیرد.
فناوری تایید هویت فایدو با تکیه بر مشخصههای بیومتریک و کلیدهای سختافزاری، مفهوم آسیبپذیر رمز عبور را به کلی از میان برمیدارد. برای پیادهسازی این پلتفرم در سطح کلان سازمانی، راهکار سامانه احراز هویت نشانه مبتنی بر استاندارد FIDO امنترین شیوه ورود کاربران را بدون نیاز به رمزهای عبور ایستای متزلزل فراهم میآورد.
سازمانها برای ارتقای امنیت ایستگاههای کاری و سامانه کارمندان خود میتوانند با تهیه ابزارهای فیزیکی منطبق بر این فناوری از صفحه توکن فایدو از پیشرفتهترین سدهای فیزیکی در برابر پیچیدهترین حملات مهندسی اجتماعی بهرهمند گردند. این زیرساخت هکر را حتی در صورت ورود به شبکههای ثانویه در نقطه کور امنیتی گرفتار میسازد.
فرآیند گامبهگام مواجهه و پاسخ به حوادث ایمیلهای جعلی
اگر کارمندی در سازمان نشانههایی از یک ایمیل مشکوک مشاهده کرد یا ناخواسته فایلی ضمیمه را گشود، سیستم امنیتی باید فوراً سناریوی مقابله با بحران را اجرا نماید. تعلل و رفتارهای سلیقهای در دقایق اولیه، به قیمت آلودگی کل شبکه با باجافزارها تمام میشود. تدوین پروتکل شفاف اقدام در شرایط بحران، آسیبها را مهار میسازد.
رویکرد جامع پاسخ به حوادث ایمیلی شامل چندین مرحله منظم است که سازمانها باید آنها را به کارکنان بیاموزند:
- 🛑 توقف فوری تعامل با پیام: کاربر باید از کلیک روی لینکها، باز کردن پیوستها یا پاسخ به پیام خودداری کند.
- 🌐 ایزولهسازی شبکه دستگاه آلوده: چنانچه فایلی اجرا شده است، کاربر باید سریعاً اتصال رایانه به اینترنت و شبکه محلی را قطع کند.
- 📢 گزارشدهی سریع به تیم امنیت سایبری: هدر کامل پیام خام را بدون ارسال مجدد (Forward) برای ارزیابی به کارشناسان امنیت بفرستید.
- 🔐 ابطال سریع نشستها و بازنشانی دسترسیها: تیم شبکه باید نشستهای فعال حساب در معرض خطر را باطل و توکنهای ورود را لغو کند.
- 🛡️ انسداد IP و دامنه مخرب در فایروال سازمان: تیم پشتیبانی آدرسهای استخراجشده از پیام را در مسدودکنندههای سازمانی مسدود میسازد.
پرسشهای متداول پیرامون شناسایی ایمیلهای جعلی و پروتکلهای امنیتی
چرا بدون فعالسازی رکورد DMARC، استانداردهای SPF و DKIM کارایی کافی ندارند؟
پروتکلهای SPF و DKIM تنها وضعیت مجاز بودن سرور و اصالت امضا را بررسی میکنند، اما راهکاری برای گزارشدهی یا صدور دستور رد قطعی ایمیل به سرور گیرنده ندارند. پروتکل DMARC این دو مکانیزم را ملزم به انطباق با دامنه نمایشی پیام میکند و تعیین مینماید که ایمیلهای مشکوک مسدود یا قرنطینه شوند.
چه تفاوتی میان فیلد From و فیلد Return-Path در ایمیلها وجود دارد؟
فیلد From همان نامی است که در نرمافزارهای مدیریت ایمیل به عنوان فرستنده به کاربر نشان داده میشود و امکان جعل آن در پروتکلهای سنتی وجود دارد. در حالی که Return-Path نشانی فنی سروری است که گزارشهای خطا به آن ارسال میشود و پروتکل SPF از این نشانی پنهان برای اعتبارسنجی فرستنده اصلی استفاده میکند.
آیا ایمیلهای ارسالی با پروتکل DMARC کاملاً در برابر فیشینگ مصون میشوند؟
پروتکل DMARC جعل دقیق نام دامنه شما را به طور کامل متوقف میسازد. با این حال، مهاجمان ممکن است از دامنههای مشابه با املای نزدیک استفاده کنند. به همین علت ترکیب این استاندارد با آموزش کارکنان و راهکارهای احراز هویت چندعاملی برای ورود به حسابها ضروری است.
تغییر سیاست DMARC به وضعیت مسدودسازی چقدر زمان نیاز دارد؟
این روند به صورت استاندارد بین چند هفته تا چند ماه به طول میانجامد. سازمانها نخست با سیاست نظارتی p=none تمام فرستندهها را شناسایی میکنند و پس از اعمال تاییدیهها روی تمام سرویسها، به تدریج به سوی قرنطینه و سپس مسدودسازی دائمی حرکت مینمایند تا هیچ ایمیل سالمی مسدود نشود.
احراز هویت ضد فیشینگ FIDO2 چگونه از سرقت اطلاعات پیشگیری میکند؟
فناوری FIDO2 بر پایه رمزنگاری کلید عمومی و تایید پیوند میان مرورگر و دامنه معتبر کار میکند. در این ساختار هیچ کلمه عبوری رد و بدل نمیشود و سختافزار تنها زمانی احراز هویت را انجام میدهد که دامنه بازشده دقیقا دامنه واقعی سازمان باشد؛ از این رو صفحات فیشینگ در دریافت تاییدیه ناکام میمانند.
نتیجهگیری
مهار خطرات سایبری در عصر حاضر نیازمند ترکیبی از ابزارهای فنی رمزنگاری، آموزشهای آگاهیبخش و دیوارهای هوشمند هویتی است. استقرار دقیق و گامبهگام سیاستهای احراز هویت ایمیل اعم از SPF، DKIM و رکورد پیشرفته DMARC تضمین میکند که نام و برند تجاری شما هرگز طعمه سودجویی مجرمان اینترنتی واقع نشود.
با این وجود، دفاع دیجیتال هیچگاه نباید تنها به پروتکلهای نامهنگاری محدود بماند. پیادهسازی معماریهای نوین احراز هویت چند عاملی و تجهیز سازمان به سختافزارهای رمزیاب مستقل و توکنهای مبتنی بر FIDO2، زنجیره امنیتی شما را در برابر خطاهای ناخواسته انسانی تسخیرناپذیر خواهد ساخت. امنیت پایدار حاصل هماهنگی بینقص پروتکلهای شبکه و معماری کنترل دسترسی افراد است.