📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

نسل بعدی امنیت پس از ورود: احراز هویت مداوم
امنیت اطلاعات در عصر دیجیتال به یک چالش روزافزون تبدیل شده است. سازمانها و کسبوکارها روزانه با تهدیدات سایبری پیچیدهتری روبرو میشوند که روشهای سنتی احراز هویت دیگر پاسخگوی نیازهای امنیتی آنها نیست. در این میان، احراز هویت مداوم به عنوان یک راهکار نوآورانه ظهور کرده تا خلأ امنیتی پس از ورود اولیه کاربران را پر کند.
فاطمه زکی زاده، شرکت رهسا
4 دقیقه مطالعه | 17 آذر 1404
فهرست مطالب
درک مفهوم تایید هویت مستمر
احراز هویت پیوسته فرآیندی است که هویت کاربران را نه تنها در لحظه ورود به سیستم، بلکه به صورت مداوم در طول جلسه کاری نیز بررسی و تایید میکند. برخلاف روشهای سنتی که پس از ورود موفقیتآمیز، دیگر هویت کاربر را مورد سوال قرار نمیدهند، این سیستم به طور پیوسته رفتار، موقعیت و الگوهای استفاده کاربر را تحلیل میکند.
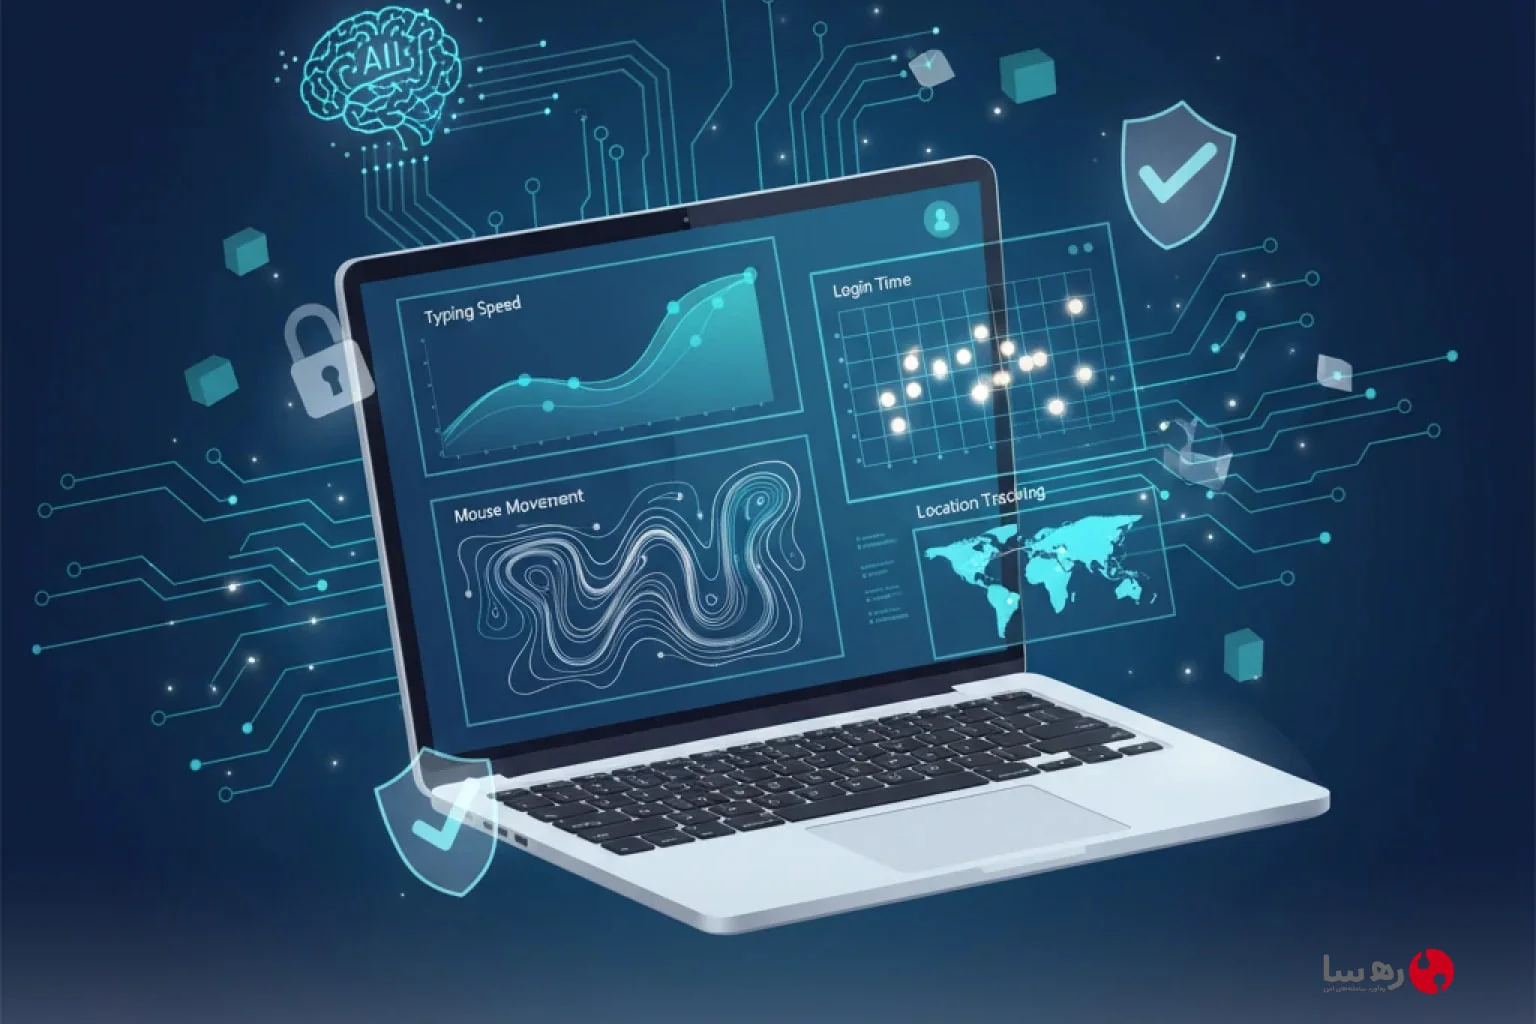
تصور کنید کارمندی با اطلاعات کاربری خود وارد سیستم سازمانی میشود، اما پس از چند دقیه، دستگاه او به سرقت میرود. در روشهای معمولی، سارق تا زمان خروج از سیستم یا پایان جلسه میتواند به تمام اطلاعات دسترسی داشته باشد. اما احراز هویت مداوم با تشخیص تغییر در الگوهای رفتاری مانند سرعت تایپ، حرکات ماوس و حتی موقعیت جغرافیایی، میتواند فوراً این تغییر مشکوک را شناسایی کرده و دسترسی را مسدود کند.
چرا سیستم احراز هویت پویا ضروری است؟
سازمانها امروزه با چالشهای امنیتی متعددی مواجه هستند که احراز هویت یکباره نمیتواند آنها را حل کند. کارکنان دورکار، استفاده از دستگاههای شخصی برای کارهای سازمانی و افزایش حملات سایبری پیشرفته، همگی نیاز به یک لایه امنیتی اضافی را ضروری کردهاند.
آمارها نشان میدهند که بیش از ۸۰ درصد نقض اطلاعات سازمانی ناشی از سوءاستفاده از اطلاعات کاربری معتبر است. این یعنی حتی اگر مهاجم بتواند یکبار وارد سیستم شود، میتواند آسیبهای جبرانناپذیری وارد کند. سیستم احراز هویت بدون وقفه با نظارت مستمر بر فعالیتهای کاربران، این خطر را به حداقل میرساند.
مزایای کلیدی تشخیص هویت مستمر
استفاده از این رویکرد نوین امنیتی مزایای قابل توجهی برای سازمانها به همراه دارد. کاهش خطر دسترسی غیرمجاز به اطلاعات حساس یکی از بارزترین فواید آن محسوب میشود. زمانی که سیستم به طور پیوسته هویت کاربر را تایید میکند، حتی اگر اطلاعات ورود به سرقت برود، مهاجم نمیتواند مدت طولانی در سیستم باقی بماند.
علاوه بر این، تجربه کاربری بهبود مییابد. کاربران مجبور نیستند بارها و بارها رمز عبور وارد کنند یا فرآیندهای دستی احراز هویت را تکرار کنند. سیستم به صورت خودکار و در پسزمینه عمل میکند و تنها در صورت مشاهده رفتار مشکوک، اقدامات امنیتی را فعال میکند.
کاهش هزینههای ناشی از نقض امنیتی نیز مزیت دیگری است که نباید نادیده گرفته شود. طبق گزارشهای بینالمللی، هزینه میانگین یک نقض امنیتی برای سازمانهای بزرگ میتواند به میلیونها دلار برسد. پیشگیری با استفاده از احراز هویت تطبیقی میتواند این هزینهها را به شکل چشمگیری کاهش دهد.
فناوریهای پشتیبان احراز هویت رفتاری
احراز هویت مداوم بر پایه چندین فناوری پیشرفته بنا شده است که در کنار هم یک سیستم امنیتی یکپارچه ایجاد میکنند. یکی از این فناوریها، تحلیل رفتاری کاربر (User Behavior Analytics) است. این سیستمها الگوهای معمول رفتار هر کاربر را یاد میگیرند و هرگونه انحراف از این الگوها را شناسایی میکنند.
هوش مصنوعی و یادگیری ماشین نقش کلیدی در پیادهسازی این سیستمها دارند. الگوریتمهای هوشمند میتوانند میلیونها نقطه داده را در زمان واقعی تحلیل کنند و با دقت بالایی تشخیص دهند که آیا فردی که در حال استفاده از سیستم است، همان کاربر اصلی است یا نه.
بیومتریک رفتاری نیز یکی دیگر از ابزارهای قدرتمند در این حوزه است. این فناوری نه تنها ویژگیهای فیزیکی مانند اثر انگشت یا تشخیص چهره را بررسی میکند، بلکه نحوه تعامل کاربر با دستگاه مانند سرعت تایپ، فشار دست روی صفحه لمسی و حتی زاویه نگه داشتن تلفن همراه را نیز تحلیل میکند.
تفاوت با احراز هویت چندعاملی سنتی
بسیاری ممکن است احراز هویت مداوم را با احراز هویت چند عاملی اشتباه بگیرند، اما این دو مفاهیم متفاوتی هستند. MFA معمولاً تنها در زمان ورود اولیه فعال میشود و از کاربر میخواهد چند مرحله تایید هویت را طی کند. پس از ورود موفق، دیگر نظارتی صورت نمیگیرد.
در مقابل، سیستم احراز هویت پویا یک فرآیند پایدار است که در طول تمام جلسه کاری ادامه دارد. البته این به معنای جایگزینی MFA نیست، بلکه این دو میتوانند مکمل یکدیگر باشند. استفاده از هر دو روش به صورت توأمان، بالاترین سطح امنیت را برای سازمانها فراهم میکند.
سامانه احراز هویت فوآس که توسط شرکت رهسا ارائه میشود، قابلیت پیادهسازی لایههای مختلف امنیتی از جمله OTP و احراز هویت چندمرحلهای را دارد. ترکیب این سامانه با فناوریهای نوین احراز هویت پیوسته میتواند امنیت سازمانی را به سطح بیسابقهای برساند.
نحوه عملکرد تایید هویت مستمر در عمل
زمانی که کاربر برای اولین بار وارد سیستم میشود، فرآیند احراز هویت اولیه انجام میشود که ممکن است شامل وارد کردن نام کاربری، رمز عبور و یک کد OTP از دستگاه رمزیاب باشد. پس از ورود موفق، سیستم احراز هویت مداوم شروع به کار میکند.
این سیستم به صورت مداوم دادههایی مانند آدرس IP، موقعیت جغرافیایی، نوع دستگاه و سیستم عامل استفاده شده را جمعآوری میکند. همچنین رفتارهای کاربر نظیر صفحاتی که بازدید میکند، زمانبندی فعالیتها و حتی نحوه تعامل با رابط کاربری را ثبت میکند.
اگر سیستم هرگونه ناهنجاری تشخیص دهد، میتواند واکنشهای مختلفی نشان دهد. در سطح پایین خطر، ممکن است فقط یک هشدار به مدیر امنیت ارسال شود. در سطوح بالاتر، سیستم میتواند از کاربر بخواهد مجدداً احراز هویت کند یا حتی دسترسی را به طور کامل قطع کند.
کاربردهای عملی در سازمانها
بانکها و موسسات مالی از جمله اولین سازمانهایی بودند که این فناوری را پذیرفتند. با توجه به حساسیت بالای تراکنشهای مالی، نظارت مستمر بر فعالیتهای کاربران میتواند از کلاهبرداریهای گسترده جلوگیری کند. اگر حسابی که معمولاً تراکنشهای کوچک انجام میدهد، ناگهان شروع به انتقال مبالغ بزرگ کند، سیستم فوراً این رفتار مشکوک را شناسایی میکند.
سازمانهای دولتی که با اطلاعات طبقهبندی شده کار میکنند نیز از این فناوری بهره میبرند. کارمندانی که به دادههای حساس دسترسی دارند، باید تحت نظارت دقیق قرار گیرند تا از سوءاستفاده یا دسترسی غیرمجاز جلوگیری شود.
شرکتهایی که از کارمندان دورکار استفاده میکنند نیز نیاز ویژهای به امنیت جلسه کاری دارند. وقتی کارمندان از شبکههای مختلف و دستگاههای متنوع به منابع سازمانی دسترسی پیدا میکنند، احراز هویت مداوم میتواند اطمینان دهد که همواره همان فرد مجاز در حال کار است.
نقش استانداردهای امنیتی نوین
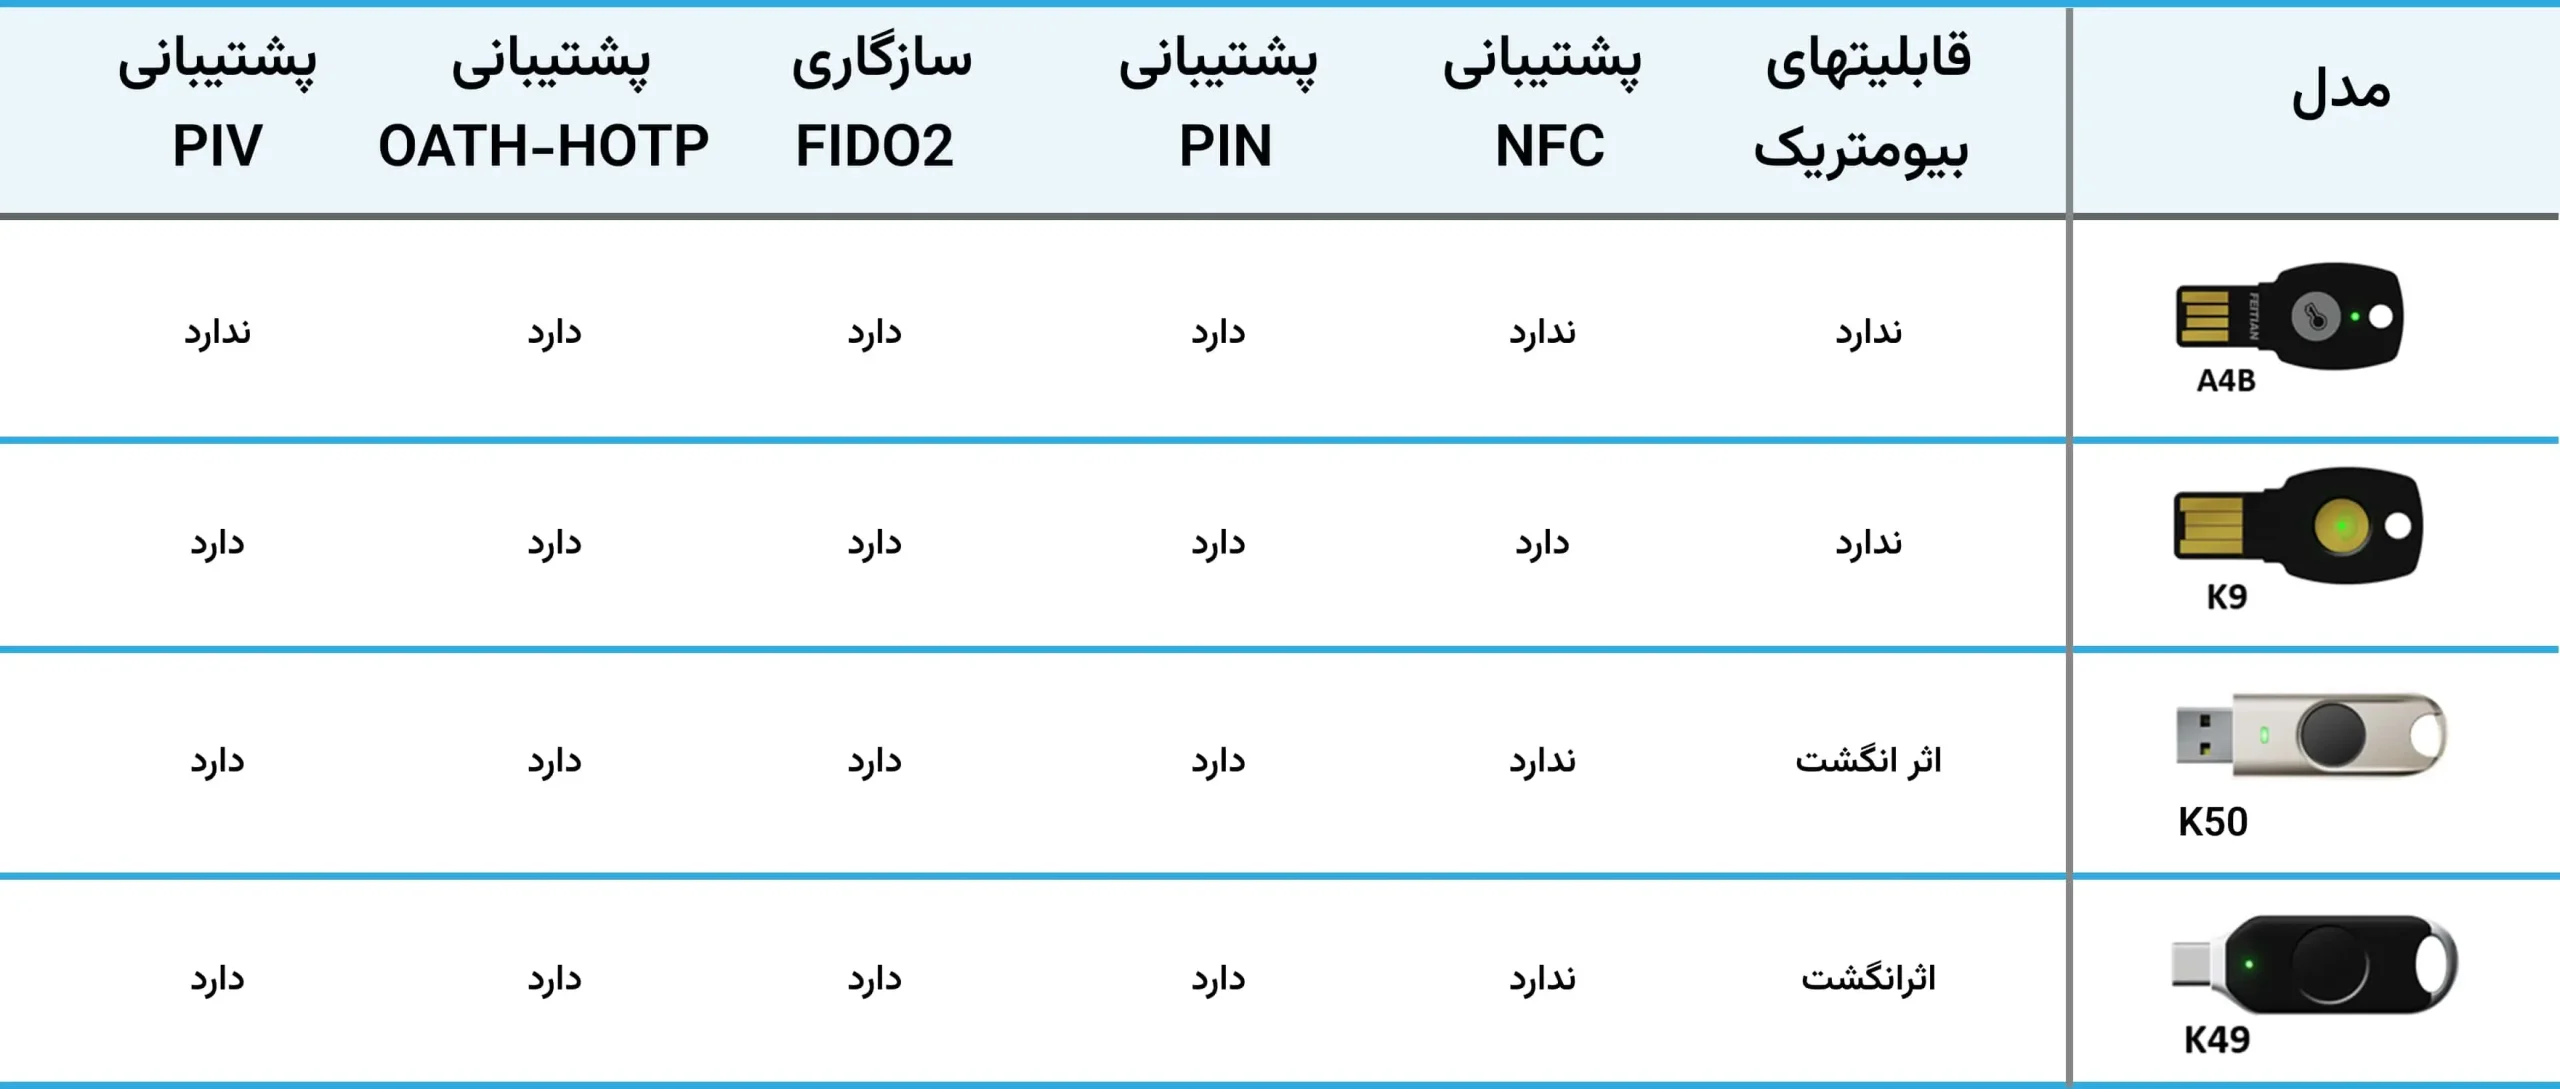
استانداردهای بینالمللی نظیر FIDO2 نقش مهمی در توسعه احراز هویت پیوسته دارند. این استانداردها چارچوبی امن و قابل اطمینان برای احراز هویت بدون رمز عبور فراهم میکنند که با مفاهیم احراز هویت مداوم کاملاً سازگار است.
سامانه احراز هویت نشانه که بر اساس استاندارد FIDO طراحی شده، میتواند بستر مناسبی برای پیادهسازی احراز هویت تطبیقی باشد. استفاده از توکنهای فایدو به همراه تحلیل رفتاری مستمر، امنیتی چندلایه ایجاد میکند که نفوذ به آن تقریباً غیرممکن است.
این سامانه با حذف رمز عبور و استفاده از بیومتریک، هم امنیت را افزایش میدهد و هم تجربه کاربری را بهبود میبخشد. کاربران دیگر نیازی به حفظ رمزهای پیچیده ندارند و در عین حال از بالاترین سطح امنیت برخوردارند.
آینده امنیت با تشخیص هویت مستمر
با پیشرفت فناوریهای هوش مصنوعی و یادگیری عمیق، انتظار میرود سیستمهای احراز هویت مداوم دقیقتر و کارآمدتر شوند. قابلیت تشخیص الگوهای پیچیده رفتاری و پیشبینی تهدیدات قبل از وقوع، از جمله پیشرفتهای احتمالی در این حوزه است.
ترکیب احراز هویت مداوم با معماری Zero Trust (اعتماد صفر) نیز روند رو به رشدی است. در این مدل، هیچ کاربر یا دستگاهی به طور پیشفرض مورد اعتماد نیست و همه باید به طور مداوم احراز هویت شوند. این رویکرد با فلسفه احراز هویت پیوسته کاملاً همراستا است.
سازمانهایی که امروز در این فناوری سرمایهگذاری میکنند، خود را برای آیندهای امنتر آماده میکنند. با افزایش پیچیدگی تهدیدات سایبری، داشتن یک سیستم امنیتی پویا و تطبیقپذیر دیگر یک انتخاب نیست، بلکه یک ضرورت است.
راهکارهای عملی برای شروع
سازمانهایی که میخواهند احراز هویت مداوم را پیادهسازی کنند، باید با یک ارزیابی جامع امنیتی شروع کنند. شناسایی داراییهای حیاتی، تحلیل خطرات موجود و تعیین نقاط ضعف از گامهای اولیه است.
سپس میتوانند با پیادهسازی تدریجی شروع کنند. به جای اعمال سیستم در تمام بخشها به طور همزمان، ابتدا میتوان آن را در بخشهای حساستر مانند دسترسی به پایگاه دادهها یا سیستمهای مالی آزمایش کرد.
آموزش کاربران نیز حیاتی است. کارکنان باید بدانند چرا این سیستم پیادهسازی شده و چگونه کار میکند. این آگاهی میتواند نگرانیها را کاهش دهد و همکاری بیشتری ایجاد کند.
همکاری با شرکتهای معتبر ارائهدهنده راهکارهای امنیتی نیز توصیه میشود. شرکت رهسا با تجربه گسترده در زمینه احراز هویت و امنیت دیجیتال، میتواند مشاوره و راهکارهای سفارشی برای نیازهای خاص هر سازمان ارائه دهد.
ملاحظات فنی و زیرساختی
برای اجرای موفق سیستم احراز هویت بدون وقفه، زیرساخت شبکه باید آماده باشد. پردازش و تحلیل حجم بالای داده در زمان واقعی نیازمند پهنای باند کافی و توان محاسباتی مناسب است.
یکپارچگی با سیستمهای موجود نیز چالش دیگری است. سازمانها معمولاً از نرمافزارها و سیستمهای متنوعی استفاده میکنند که باید با سیستم احراز هویت جدید سازگار باشند. استفاده از APIهای استاندارد و پروتکلهای باز میتواند این فرآیند را تسهیل کند.
ذخیرهسازی امن دادهها نیز از اهمیت بالایی برخوردار است. با توجه به حجم بالای اطلاعات جمعآوری شده، باید زیرساخت ذخیرهسازی با رمزگذاری پیشرفته و پشتیبانگیری منظم فراهم شود.
بررسی هزینه و بازگشت سرمایه
سرمایهگذاری اولیه در سیستمهای احراز هویت پیوسته ممکن است قابل توجه به نظر برسد، اما بازگشت سرمایه آن در کوتاهمدت قابل مشاهده است. کاهش تعداد نقضهای امنیتی به تنهایی میتواند صرفهجویی قابل توجهی ایجاد کند.
علاوه بر این، کاهش نیاز به پشتیبانی فنی برای بازنشانی رمز عبور و رفع مشکلات دسترسی، هزینههای عملیاتی را کاهش میدهد. بهبود بهرهوری کارکنان که دیگر نیازی به صرف وقت برای فرآیندهای احراز هویت دستی ندارند نیز ارزش افزوده قابل توجهی دارد.
مدیران امنیت اطلاعات باید هزینه احتمالی یک نقض امنیتی را با هزینه پیادهسازی سیستم مقایسه کنند. در بیشتر موارد، هزینه پیشگیری بسیار کمتر از هزینه جبران خسارت پس از حادثه است.
نتیجه گیری
احراز هویت مداوم نمایانگر نسل جدیدی از امنیت سایبری است که فراتر از روشهای سنتی عمل میکند. با نظارت پیوسته بر هویت و رفتار کاربران در طول جلسه کاری، این فناوری میتواند تهدیداتی را شناسایی کند که روشهای معمولی از آنها غافل میمانند.
ترکیب احراز هویت تطبیقی با سایر فناوریهای امنیتی نظیر MFA، استانداردهای FIDO و سیستمهای تحلیل رفتاری، یک سپر چندلایه امنیتی ایجاد میکند که نفوذ به آن بسیار دشوار است. سازمانهایی که این رویکرد را اتخاذ میکنند، نه تنها امنیت خود را ارتقا میدهند بلکه تجربه کاربری بهتری نیز ارائه میدهند.
در دنیایی که تهدیدات سایبری روز به روز پیچیدهتر میشوند، سرمایهگذاری در فناوریهای پیشرفته احراز هویت دیگر یک انتخاب نیست، بلکه یک ضرورت استراتژیک است. احراز هویت مداوم آینده امنیت دیجیتال را شکل میدهد و سازمانهای هوشمند باید از همین امروز برای پذیرش آن آماده شوند.