📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

راهنمای کامل فعال سازی احراز هویت دو عاملی در 2026
امنیت دیجیتال در عصر حاضر بیش از هر زمان دیگری اهمیت یافته است. روزانه میلیونها کاربر در سراسر جهان اطلاعات حساس خود را در فضای آنلاین به اشتراک میگذارند، از حسابهای بانکی گرفته تا شبکههای اجتماعی و سامانههای اداری. در این میان، فعال سازی احراز هویت دو عاملی به عنوان مؤثرترین راهکار برای محافظت از اطلاعات شخصی شناخته شده است. این مقاله قصد دارد شما را با تمامی جوانب این مکانیزم امنیتی آشنا کند و نحوه پیادهسازی آن را در پلتفرمهای مختلف به صورت گام به گام آموزش دهد.
فاطمه زکی زاده، شرکت رهسا
4 دقیقه مطالعه | 17 دی 1404
فهرست مطالب
چرا تایید هویت دو مرحلهای ضروری است؟
تصور کنید صبح از خواب بیدار میشوید و متوجه میشوید حساب اینستاگرام کسبوکار شما که محصول ماهها تلاش بود، هک شده است. یا اینکه حساب بانکیتان مورد دسترسی غیرمجاز قرار گرفته و داراییهایتان به خطر افتاده است. این سناریوها در دنیای دیجیتال امروز دور از ذهن نیست. آمارها نشان میدهد که سالانه میلیاردها حساب کاربری در سراسر جهان هدف حملات سایبری قرار میگیرند.
رمز عبور به تنهاای دیگر کافی نیست. حتی اگر رمز پیچیدهای انتخاب کرده باشید، روشهای مختلفی مانند فیشینگ، کیلاگرها و حملات brute force میتوانند آن را به سرقت ببرند. اینجاست که تنظیم احراز هویت دو عاملی وارد عمل میشود. با این روش، حتی اگر کسی رمز عبور شما را به دست آورد، بدون دسترسی به عامل دوم نمیتواند وارد حساب شما شود. این لایه امنیتی اضافی تفاوت بین امنیت کامل و یک فاجعه دیجیتال است.
احراز هویت دو عاملی چیست و چگونه کار میکند؟
احراز هویت دو عاملی یا Two-Factor Authentication (2FA) روشی است که هویت کاربر را با استفاده از دو عامل مستقل تأیید میکند. این عوامل معمولاً شامل چیزی که میدانید (مانند رمز عبور)، چیزی که دارید (مانند گوشی موبایل یا رمزیاب سختافزاری)، و چیزی که هستید (مانند اثر انگشت یا تشخیص چهره) میشود.
در یک سناریوی معمول، ابتدا نام کاربری و رمز عبور خود را وارد میکنید. سپس سیستم یک کد یکبار مصرف به گوشی موبایل شما ارسال میکند یا از طریق اپلیکیشنهای اختصاصی مانند Google Authenticator تولید میشود. تنها پس از وارد کردن این کد، دسترسی به حساب برقرار میشود. این فرآیند ساده اما بسیار مؤثر، امنیت را چندین برابر افزایش میدهد.
انواع روشهای تأیید هویت دو لایه
رمز یکبار مصرف از طریق پیامک
یکی از رایجترین روشها برای فعال کردن احراز هویت دو عاملی، دریافت کد از طریق پیامک است. در این روش، پس از وارد کردن رمز عبور، یک کد شش رقمی به شماره موبایل ثبتشده ارسال میشود. این کد معمولاً تنها چند دقیقه اعتبار دارد و پس از آن منقضی میشود.
مزیت اصلی این روش سادگی و دسترسی آسان آن است. تقریباً همه کاربران به گوشی موبایل دسترسی دارند و نیازی به نصب نرمافزار اضافی نیست. با این حال، این روش کاملاً بدون نقص نیست. حملات SIM Swapping، جایی که مهاجم با متقاعد کردن اپراتور موبایل، شماره شما را به سیم کارت خود منتقل میکند، میتواند این لایه امنیتی را دور بزند. به همین دلیل، کارشناسان امنیتی توصیه میکنند که در صورت امکان از روشهای امنتری استفاده شود.
اپلیکیشنهای احراز هویت
اپلیکیشنهایی مانند Google Authenticator، Microsoft Authenticator و Authy از محبوبترین ابزارها برای پیادهسازی تأیید هویت چند عاملی هستند. این برنامهها کدهای شش رقمی تولید میکنند که هر ۳۰ ثانیه تغییر میکنند و بر اساس الگوریتم TOTP (Time-based One-Time Password) کار میکنند.
مزیت بزرگ این روش این است که به اینترنت نیاز ندارد. حتی اگر در منطقهای بدون پوشش شبکه باشید، همچنان میتوانید کدهای امنیتی تولید کنید. همچنین، این اپلیکیشنها در برابر حملات فیشینگ و SIM Swapping مقاومتر هستند. برای استفاده از آنها، کافی است اپلیکیشن را دانلود کنید، QR کد ارائه شده توسط سرویس موردنظر را اسکن کنید، و از آن پس هر بار که بخواهید وارد شوید، کد تولیدشده را وارد نمایید.
رمزیابهای سختافزاری
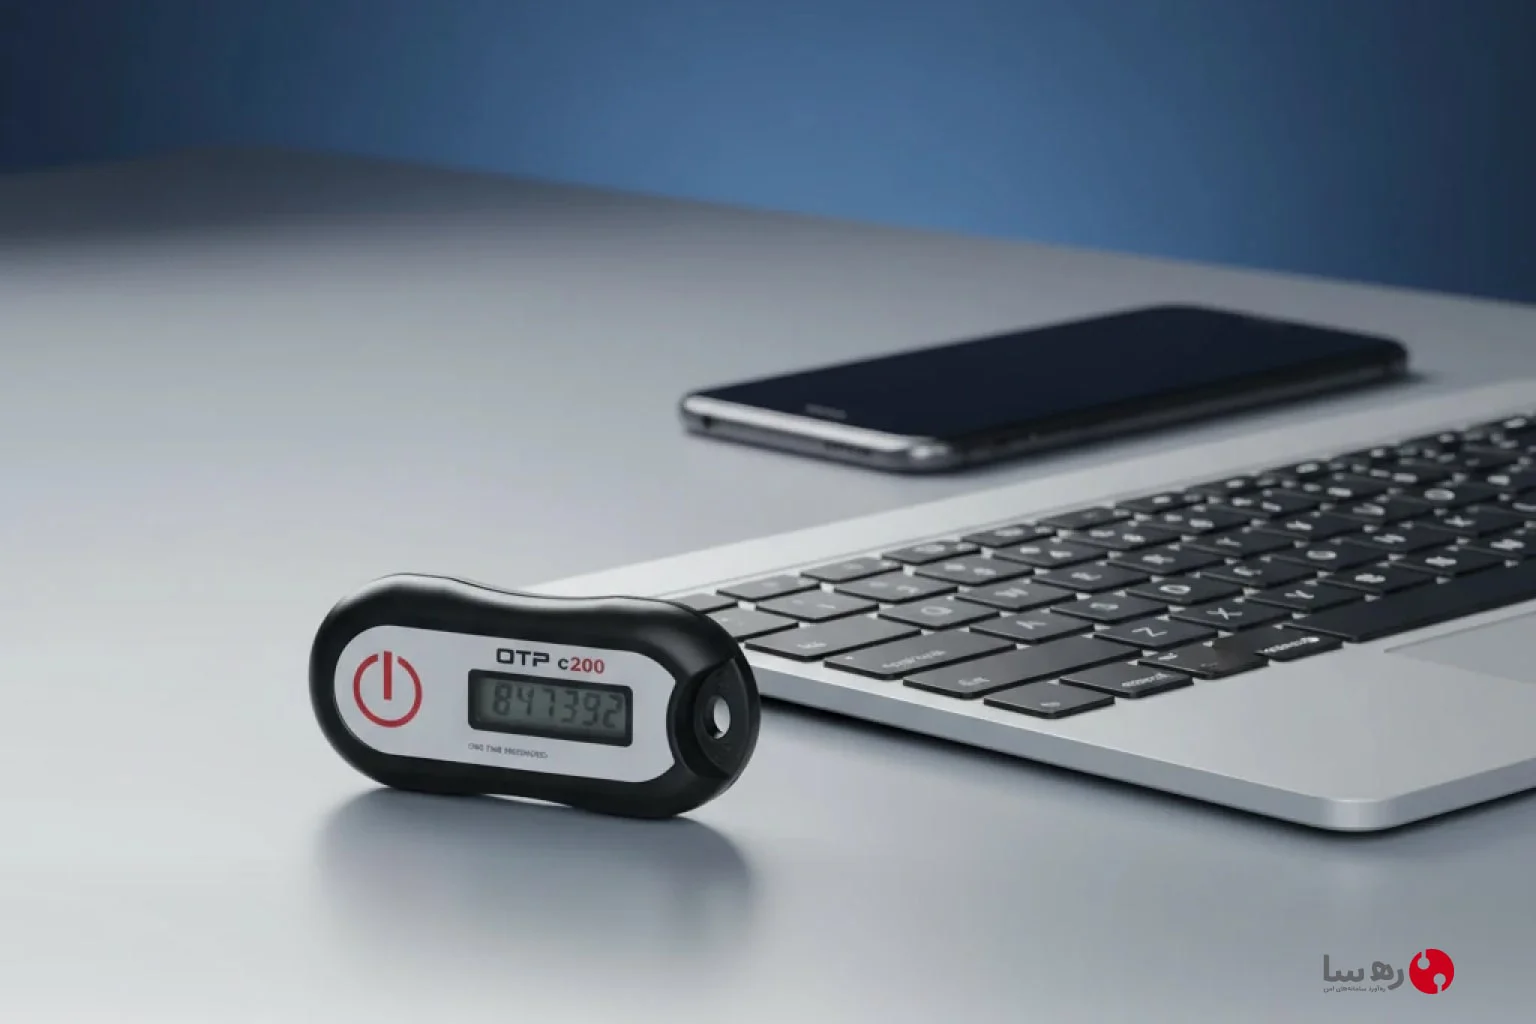
برای سازمانها و کاربرانی که به امنیت بالاتری نیاز دارند، رمزیابهای سختافزاری بهترین گزینه هستند. دستگاههای رمزیاب شرکت رهسا از جمله مدلهای C100، C200 و درسا ۳۰۰ در این دسته قرار میگیرند. این دستگاهها کدهای یکبار مصرف تولید میکنند و به دلیل جدا بودن از شبکه اینترنت و عدم قابلیت هک از طریق نرمافزار، امنیت فوقالعادهای ارائه میدهند.
مدل C100 بر اساس الگوریتم HOTP (HMAC-based One-Time Password) کار میکند و هر بار با فشردن دکمه، کد جدیدی تولید میکند. مدل C200 از استاندارد TOTP پشتیبانی میکند و کدها را بر اساس زمان تولید میکند. درسا ۳۰۰ نیز از تکنولوژی OCRA (OATH Challenge-Response Algorithm) بهره میبرد که برای محیطهای بانکی و مالی با امنیت بسیار بالا طراحی شده است. سازمانهایی که میخواهند امنیت کارکنان و مشتریان خود را تضمین کنند، میتوانند از رمزیابهای رهسا استفاده کنند.
آموزش گام به گام فعال سازی در اینستاگرام
اینستاگرام با میلیونها کاربر فعال در ایران، یکی از پرکاربردترین شبکههای اجتماعی است. فعال کردن احراز هویت دو عاملی اینستاگرام فرآیندی ساده اما بسیار مهم است که باید تمامی کاربران انجام دهند.
ابتدا اپلیکیشن اینستاگرام را باز کنید و به پروفایل خود بروید. روی آیکون سه خط افقی در گوشه بالای صفحه ضربه بزنید تا منوی تنظیمات باز شود. گزینه “Settings and activity” را انتخاب کنید و سپس وارد بخش “Accounts Center” شوید. در این قسمت، روی “Password and security” کلیک کنید و گزینه “Two-factor authentication” را پیدا کنید.
اینستاگرام دو روش برای تأیید هویت دو مرحلهای ارائه میدهد. اولین روش استفاده از اپلیکیشن احراز هویت است که توصیه میشود. روی “Authentication App” بزنید و اینستاگرام یک QR کد نمایش میدهد. اپلیکیشن Google Authenticator را باز کنید و این کد را اسکن نمایید. اینستاگرام همچنین یک کلید متنی ارائه میدهد که میتوانید آن را به صورت دستی در اپلیکیشن وارد کنید. پس از اسکن، یک کد شش رقمی تولید میشود که باید در اینستاگرام وارد کنید تا فعالسازی کامل شود.
روش دوم استفاده از پیامک یا واتساپ است. اگر این گزینه را انتخاب کنید، هر بار که بخواهید وارد شوید، یک کد به شماره موبایل شما ارسال میشود. توصیه میشود علاوه بر روش اصلی، یک روش پشتیبان نیز تنظیم کنید تا در صورت از دست دادن گوشی، همچنان بتوانید به حساب خود دسترسی داشته باشید.
فعالسازی تایید دو مرحلهای تلگرام
تلگرام به دلیل امکان استفاده بر روی چندین دستگاه همزمان، نیازمند امنیت بالاتری است. تنظیم رمز دو مرحله ای تلگرام کمک میکند تا حتی اگر کسی به کد ورود شما دسترسی پیدا کند، نتواند وارد حساب شود.
برای فعالسازی، ابتدا تلگرام را باز کنید و روی آیکون سه خط افقی در گوشه بالا ضربه بزنید. وارد “Settings” شوید و گزینه “Privacy and Security” را انتخاب کنید. به پایین اسکرول کنید تا به “Two-Step Verification” برسید و روی آن بزنید. گزینه “Set Password” را انتخاب کرده و یک رمز عبور قوی وارد کنید. توصیه میشود رمزی انتخاب کنید که متشکل از ترکیب حروف بزرگ و کوچک، اعداد و علائم باشد.
پس از تأیید رمز، تلگرام از شما میخواهد یک راهنما (Password Hint) برای رمز عبور تعیین کنید. این راهنما در صورت فراموشی رمز به شما نمایش داده میشود، بنابراین باید به گونهای باشد که فقط شما آن را بفهمید. در مرحله بعد، تلگرام درخواست میکند که یک ایمیل بازیابی وارد کنید. این مرحله بسیار مهم است زیرا اگر رمز را فراموش کنید و ایمیل ثبت نکرده باشید، دیگر نمیتوانید از دستگاههای جدید به حساب خود دسترسی پیدا کنید.
پس از وارد کردن ایمیل، یک پیام تأییدیه به آدرس ایمیل شما ارسال میشود. وارد ایمیل شوید و روی لینک تأیید کلیک کنید. پیغامی با عنوان “Success! Two-Step Verification is now enabled” نمایش داده خواهد شد. از این پس، هر بار که بخواهید تلگرام را روی دستگاه جدیدی فعال کنید، علاوه بر کد ارسالی از طریق پیامک، باید رمز عبوری که تنظیم کردهاید را نیز وارد کنید.
سامانههای احراز هویت یکپارچه برای سازمانها
سازمانها و شرکتها برای مدیریت دسترسی کارکنان و مشتریان خود به سامانههای پیچیدهتری نیاز دارند. سامانه احراز هویت فوآس رهسا یکی از پیشرفتهترین راهکارها برای پیادهسازی تأیید هویت چند عاملی در محیطهای سازمانی است. این سامانه از تمامی روشهای احراز هویت از جمله رمز یکبار مصرف، ایمیل، پیامک و رمزیابهای سختافزاری پشتیبانی میکند.
فوآس با معماری باز طراحی شده و امکان یکپارچهسازی با سیستمهای مختلف را فراهم میکند. بانکها برای احراز هویت مشتریان در هنگام تراکنشهای مالی، شرکتها برای کنترل دسترسی کارکنان به شبکه داخلی، و پلتفرمهای آنلاین برای محافظت از حسابهای کاربری میتوانند از این سامانه استفاده کنند. قابلیت مدیریت متمرکز، گزارشدهی جامع و پشتیبانی از هزاران کاربر همزمان از ویژگیهای برجسته این سامانه است.
احراز هویت بدون رمز عبور با استاندارد FIDO
آینده امنیت دیجیتال در حال حرکت به سمت دنیایی بدون رمز عبور است. استاندارد FIDO2 و WebAuthn روشی را معرفی کردهاند که در آن احراز هویت کاملاً بر پایه کلیدهای رمزنگاری و بیومتریک انجام میشود. سامانه احراز هویت نشانه رهسا بر اساس این استاندارد کار میکند و امنیتی فراتر از روشهای سنتی ارائه میدهد.
در این روش، کاربر به جای وارد کردن رمز عبور، از اثر انگشت، تشخیص چهره یا توکنهای FIDO برای ورود استفاده میکند. این تکنولوژی در برابر حملات فیشینگ کاملاً مصون است زیرا هیچ اطلاعاتی برای سرقت وجود ندارد. کلیدهای خصوصی روی دستگاه کاربر ذخیره میشوند و هرگز به سرور ارسال نمیشوند. سازمانهایی که به دنبال بالاترین سطح امنیت هستند، باید به سمت این تکنولوژی حرکت کنند.
نکات کلیدی برای استفاده ایمن
فعالسازی تنظیمات احراز هویت تنها گام اول است. برای حفظ امنیت، باید نکات مهمی را رعایت کنید. همیشه کدهای پشتیبان را در جایی امن ذخیره کنید. این کدها زمانی که دسترسی به گوشی خود را ندارید، تنها راه ورود به حسابتان هستند. آنها را در یک مدیر رمز عبور امن یا روی کاغذ در محل امنی نگهداری کنید.
از به اشتراک گذاشتن کدهای دریافتی با هیچ کس خودداری کنید. هکرها اغلب با روشهای مهندسی اجتماعی سعی میکنند شما را متقاعد کنند که کد امنیتیتان را به اشتراک بگذارید. هیچ سازمان معتبری هرگز از شما نمیخواهد که کدهای احراز هویت را برایشان ارسال کنید. اگر پیامی دریافت کردید که از شما درخواست کد میکند، با احتمال بسیار زیاد یک تلاش فیشینگ است.
اگر از اپلیکیشنهای احراز هویت استفاده میکنید، حتماً از آنها پشتیبان بگیرید. بیشتر این اپلیکیشنها امکان ذخیرهسازی ابری یا انتقال به دستگاه دیگر را فراهم میکنند. اگر گوشیتان خراب یا گم شود، بدون پشتیبانگیری، دسترسی به حسابهایتان بسیار دشوار خواهد بود.
توکن امضای دیجیتال و امنیت سازمانی
در کنار احراز هویت، امضای دیجیتال نیز نقش مهمی در امنیت سازمانی ایفا میکند. کسبوکارها و سازمانهایی که با سامانههای دولتی مانند ثبت من، ستاد ایران، سامانه جامع تجارت و سامانه مالیاتی کار میکنند، به توکن امضای دیجیتال ePass3003 نیاز دارند. این توکنها برای امضای اسناد الکترونیکی، شرکت در مناقصات و مزایدات، و انجام امور اداری استفاده میشوند.
یکی از مشکلات رایجی که کاربران با آن مواجه میشوند، شناسایی نشدن توکن توسط سامانههاست. این مشکل معمولاً به دلیل قدیمی بودن درایورها یا نرمافزارهای پیشنیاز مانند جاوا و دستینه است. هنگامی که گواهی روی توکن تمدید میشود، حتماً باید درایور ePass3003 را بهروزرسانی کنید. نرمافزارهای مورد نیاز را میتوانید از بخش پشتیبانی سایت رهسا دانلود کنید.
مقایسه روشها: کدام مناسب شماست؟
انتخاب بهترین روش احراز هویت به نیازها و شرایط شما بستگی دارد. برای کاربران خانگی که میخواهند حسابهای شخصی خود را ایمن کنند، استفاده از اپلیکیشنهای احراز هویت مانند Google Authenticator یا Microsoft Authenticator توصیه میشود. این روش رایگان، آسان و نسبتاً امن است.
کسبوکارهای کوچک و متوسط میتوانند از ترکیب اپلیکیشنهای موبایل و پیامک استفاده کنند. اگر کارکنان شما در مناطق مختلف جغرافیایی کار میکنند، اطمینان حاصل کنید که همه آنها به گوشی هوشمند دسترسی دارند. برای مشاغلی که با اطلاعات مالی یا حساس سروکار دارند، سرمایهگذاری روی رمزیابهای سختافزاری منطقی است.
سازمانهای بزرگ، بانکها و نهادهای دولتی باید به سمت سامانههای یکپارچه احراز هویت و استاندارد FIDO حرکت کنند. این راهکارها اگرچه هزینه اولیه بالاتری دارند، اما در بلندمدت با کاهش ریسک نقض امنیتی و هزینههای ناشی از آن، بسیار مقرون به صرفه هستند. همچنین امکان مدیریت متمرکز هزاران کاربر و ادغام با سیستمهای موجود را فراهم میکنند.
اشتباهات رایج و راهکارهای پیشگیری
یکی از رایجترین اشتباهات، عدم فعالسازی روش پشتیبان است. بسیاری از کاربران تنها یک روش احراز هویت تنظیم میکنند و وقتی گوشی خود را گم میکنند یا خراب میشود، دیگر نمیتوانند وارد حسابهایشان شوند. همیشه حداقل دو روش مختلف را فعال کنید.
اشتباه دیگر، ذخیره نکردن کدهای پشتیبان است. هنگامی که برای اولین بار احراز هویت را فعال میکنید، مجموعهای از کدهای یکبار مصرف به شما ارائه میشود. این کدها در مواقع اضطراری میتوانند نجاتدهنده باشند. آنها را چاپ کنید یا در یک مدیر رمز عبور امن ذخیره نمایید.
برخی کاربران برای راحتی، از شماره تلفن دیگران (مانند اعضای خانواده) برای دریافت کد استفاده میکنند. این کار بسیار خطرناک است زیرا امنیت حساب شما را به دست دیگری میسپارد. همیشه از شماره تلفن یا ایمیلی استفاده کنید که مستقیماً در اختیار شماست.
آیندهای ایمنتر در انتظار ماست
با گسترش روزافزون تهدیدات سایبری، فعالسازی روشهای احراز هویت پیشرفته دیگر یک انتخاب نیست، بلکه یک ضرورت است. خوشبختانه ابزارها و فناوریهای موجود این امکان را فراهم کردهاند که با چند کلیک ساده، امنیت خود را چندین برابر کنیم. از اینستاگرام و تلگرام گرفته تا حسابهای بانکی و ایمیل، همه آنها باید تحت پوشش این لایه امنیتی قرار گیرند.
شرکتهای فناوری نیز در حال توسعه روشهای نوینتری هستند. احراز هویت بیومتریک، استاندارد FIDO، و هوش مصنوعی برای تشخیص رفتارهای مشکوک، همگی در حال تبدیل شدن به بخشهای جداییناپذیر امنیت دیجیتال هستند. سازمانهایی که امروز روی امنیت سرمایهگذاری میکنند، فردا از زیانهای سنگین ناشی از نقض امنیتی در امان خواهند بود.
نکات طلایی برای حفظ امنیت بلندمدت
تنظیم و فعالسازی احراز هویت دو عاملی تنها آغاز راه است. برای اطمینان از امنیت مداوم، باید رویههای صحیح را رعایت کنید. بهروزرسانی منظم نرمافزارها و اپلیکیشنهای احراز هویت بسیار مهم است. توسعهدهندگان به طور مداوم آسیبپذیریهای امنیتی را شناسایی و رفع میکنند، بنابراین استفاده از نسخههای قدیمی میتواند شما را در معرض خطر قرار دهد.
مرور دورهای دستگاههای متصل به حسابهای خود را فراموش نکنید. بسیاری از سرویسها امکان مشاهده تمام دستگاههایی که به حساب شما دسترسی دارند را فراهم میکنند. اگر دستگاهی را مشاهده کردید که دیگر استفاده نمیکنید یا آن را نمیشناسید، بلافاصله آن را حذف کنید و رمز عبور خود را تغییر دهید.
آموزش کارکنان و اعضای خانواده درباره اهمیت امنیت دیجیتال نیز حیاتی است. بسیاری از نقضهای امنیتی نه به دلیل ضعف فناوری، بلکه به دلیل خطای انسانی رخ میدهند. مطمئن شوید که همه میدانند چگونه کدهای احراز هویت را امن نگه دارند و در برابر تلاشهای فیشینگ هوشیار باشند.
سوالات متداول درباره احراز هویت دو عاملی
آیا احراز هویت دو عاملی میتواند هک شود؟
هیچ سیستم امنیتی صد در صد نفوذناپذیر نیست، اما احراز هویت دو عاملی هک آن را بسیار دشوارتر میکند. حملات پیشرفتهای مانند SIM Swapping، حملات man-in-the-middle و فیشینگ هدفمند وجود دارند که ممکن است بتوانند این لایه امنیتی را دور بزنند. با این حال، این حملات نیازمند منابع و دانش قابل توجهی هستند و برای کاربران معمولی به ندرت اتفاق میافتند.
اگر گوشی خود را گم کنم چه کنم؟
اگر از اپلیکیشن احراز هویت استفاده میکنید و گوشی خود را گم کردید، کدهای پشتیبان که هنگام فعالسازی دریافت کردهاید را استفاده کنید. این کدها به شما اجازه میدهند وارد حساب شوید و احراز هویت را روی دستگاه جدید تنظیم کنید. به همین دلیل است که ذخیره این کدها در مکانی امن بسیار مهم است.
آیا باید برای همه حسابهایم احراز هویت دو عاملی فعال کنم؟
حداقل برای حسابهای مهم مانند ایمیل اصلی، حسابهای بانکی، شبکههای اجتماعی با فالوورهای زیاد، و هر سرویسی که اطلاعات مالی یا شخصی حساس دارد، حتماً باید فعال شود. ایمیل اصلی شما به ویژه مهم است زیرا معمولاً برای بازیابی سایر حسابها استفاده میشود.
کدام روش امنتر است: پیامک یا اپلیکیشن؟
اپلیکیشنهای احراز هویت به طور قابل توجهی امنتر از پیامک هستند. پیامکها میتوانند از طریق حملات SIM Swapping یا رهگیری شبکه مخابراتی به سرقت بروند. اپلیکیشنها کدها را به صورت محلی روی دستگاه شما تولید میکنند و نیازی به انتقال آنها از طریق شبکه ندارند.
جمعبندی: گام بعدی شما چیست؟
اکنون که با انواع روشهای احراز هویت دو عاملی، نحوه فعالسازی آنها در پلتفرمهای مختلف، و بهترین شیوههای امنیتی آشنا شدید، زمان اقدام فرا رسیده است. امنیت دیجیتال یک انتخاب است که باید آگاهانه انجام شود. هر روز که بدون احراز هویت دو عاملی میگذرد، حسابهای شما در معرض خطر بیشتری قرار دارند.
اولین قدم این است که فهرستی از تمام حسابهای مهم خود تهیه کنید. سپس برای هر یک از آنها، بهترین روش احراز هویت را انتخاب و فعال کنید. برای حسابهای شخصی، اپلیکیشنهای احراز هویت گزینه عالی هستند. برای کسبوکارها، سرمایهگذاری روی رمزیابهای سختافزاری یا سامانههای یکپارچه منطقی است.
فراموش نکنید که امنیت یک فرآیند مداوم است، نه یک هدف یکباره. با فناوریهای جدیدی که هر روز ظاهر میشوند و تهدیدات سایبری که پیچیدهتر میشوند، باید همواره در حال یادگیری و بهروزرسانی باشید. اما با فعالسازی احراز هویت دو عاملی امروز، مهمترین قدم را برای محافظت از هویت دیجیتال خود برداشتهاید.
برای کسب اطلاعات بیشتر درباره محصولات امنیتی و راهکارهای پیشرفته احراز هویت، به وبسایت رهسا مراجعه کنید. تیم متخصصان ما آماده است تا شما را در انتخاب بهترین راهکار امنیتی متناسب با نیازهایتان راهنمایی کند.
در نهایت، امنیت دیجیتال مسئولیت همه ماست. با اقدامات ساده اما مؤثری که در این مقاله بررسی کردیم، میتوانید خود، خانواده و سازمان خود را در برابر تهدیدات سایبری محافظت کنید. امروز همان روز مناسب برای شروع است. حسابهای خود را ایمن کنید و با خیال راحت در فضای دیجیتال فعالیت کنید.