📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

تحول امنیت دیجیتال؛ ۱۰ کاربرد عملیاتی استاندارد FIDO در سازمانهای مدرن
امنیت هویت دیجیتال در دنیای امروز دیگر با تکیه بر گذرواژههای سنتی تأمین نمیشود. با رشد تهدیدات سایبری و پیچیده شدن حملات فیشینگ، سازمانها نیاز دارند تا فراتر از روشهای کلاسیک حرکت کنند. کاربرد FIDO در سازمانها به عنوان یک استاندارد نوین و غیرقابل نفوذ، راهحلی کلیدی برای حذف گذرواژهها و برقراری امنیتِ مبتنی بر سختافزار یا بیومتریک است. در این مقاله قصد داریم به ده سناریوی واقعی بپردازیم که سازمانها میتوانند با استفاده از این تکنولوژی، امنیت خود را به سطح استاندارد جهانی برسانند.
فاطمه زکی زاده، کارشناس زیرساختهای احراز هویت شرکت رهسا
انتشار: 6 lمرداد 1405 | آخرین ویرایش
متخصص در معماری سیستمهای امنیتی مبتنی بر FIDO و گذارِ سازمانها از احراز هویت سنتی به متدهای مدرنِ بدون گذرواژه
فهرست مطالب
چرا سازمانها به سراغ FIDO میروند؟
در محیطهای سازمانی که همواره با چالشهای مدیریت رمز عبور، فراموشی گذرواژهها و حملات مهندسی اجتماعی روبهرو هستند، نیاز به یک تغییر ساختاری حس میشود. استفاده از استانداردهای FIDO2 نه تنها امنیت را افزایش میدهد، بلکه تجربه کاربری را به دلیل حذف فرآیندهای تکراری و پیچیده، بهبود میبخشد. سازمانهایی که به دنبال پیادهسازی استراتژی “Zero Trust” هستند، به خوبی میدانند که هویت کاربران، اولین و مهمترین لایه دفاعی است که باید با روشهای مبتنی بر FIDO حفاظت شود.
۱. امنیت ورود به سیستمهای اداری و دسکتاپ
در سناریوی اول، سازمانها میتوانند برای ورود ایمن کارمندان به کامپیوترهای خود از FIDO استفاده کنند. بهجای وارد کردن گذرواژههای طولانی و پیچیده که احتمال لو رفتن آنها وجود دارد، کاربر میتواند با استفاده از یک توکن فایدو یا بیومتریک گوشی هوشمند خود، وارد ویندوز یا لینوکس شود. این فرآیند که مبتنی بر سامانه احراز هویت نشانه است، عملاً امکان دسترسی غیرمجاز فیزیکی به سیستمها را از بین میبرد.
با این روش، حتی اگر سیستم در محیطی عمومی یا باز قرار داشته باشد، دسترسی به آن بدون حضور فیزیکی کاربر یا کلید اختصاصی او امکانپذیر نخواهد بود. این سناریو به ویژه برای واحدهای حراست، مالی و تیمهای توسعه که به دادههای حساس دسترسی دارند، بسیار حیاتی است.
۲. حفاظت از دسترسی به منابع ابری و سرویسهای SaaS
امروزه اکثر سازمانها از ابزارهای ابری برای پیشبرد کارهای خود استفاده میکنند. استفاده از FIDO برای این سرویسها، لایه امنیتی مضاعفی ایجاد میکند که هیچ گذرواژهای قادر به فراهم کردن آن نیست. وقتی کاربر برای ورود به سیستمهای مدیریت پروژه، CRM یا سرویسهای ایمیل سازمانی از تکنولوژی احراز هویت بدون رمز عبور استفاده میکند، دیگر نگران سرقت رمز عبور خود از طریق حملات فیشینگ نخواهد بود.
حملات فیشینگ معمولاً با فریب کاربر برای وارد کردن رمز عبور در صفحات جعلی صورت میگیرند. اما در مدل FIDO، کلید خصوصی هرگز دستگاه کاربر را ترک نمیکند و در نتیجه، صفحات فیشینگ هیچ داده ارزشمندی برای سرقت نخواهند داشت. این سطح از امنیت احراز هویت سازمانی، تضمین میکند که دادههای ابری شرکت در امنیت کامل باقی میمانند.
۳. تأمین امنیت زیرساختهای دورکاری و VPN
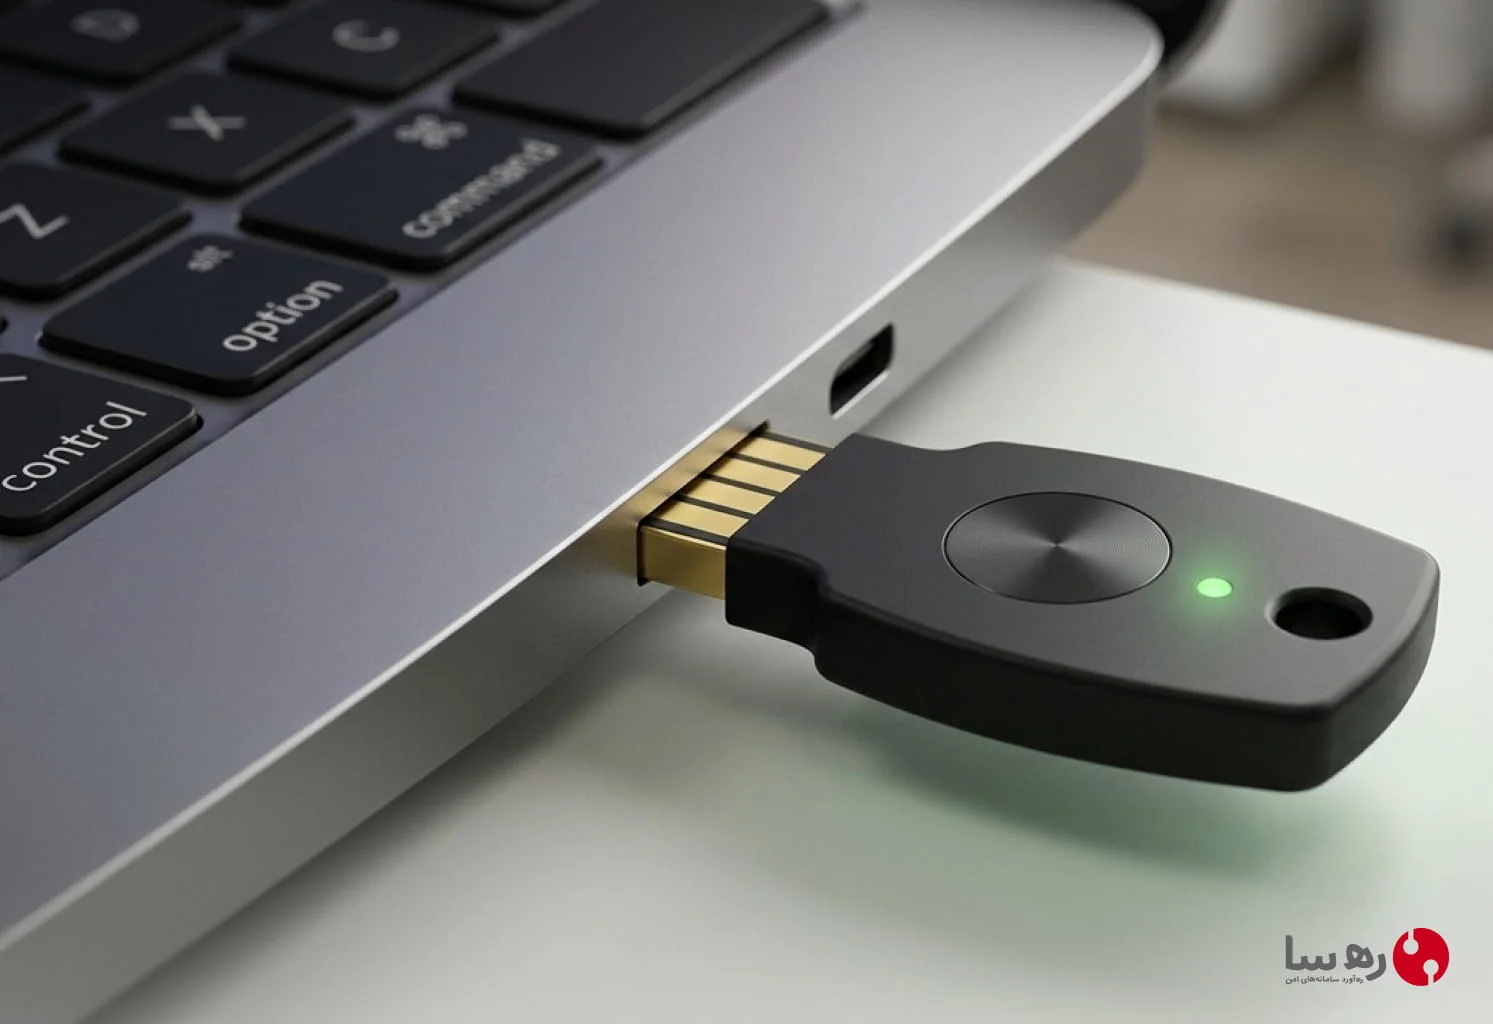
دورکاری در سالهای اخیر به یک سبک کاری غالب تبدیل شده است. بسیاری از سازمانها برای اتصال کارمندان به شبکه داخلی از VPN استفاده میکنند. سناریوی سوم مربوط به ایمنسازی این مسیر ارتباطی است. با ادغام FIDO در درگاههای VPN، احراز هویت نه تنها سریعتر انجام میشود، بلکه نسبت به روشهای سنتی OTP که ممکن است لو بروند، بسیار امنتر است.
کارمندان دورکار با استفاده از کلیدهای امنیتی سختافزاری میتوانند هویت خود را تأیید کنند. این روش جلوگیری از حملات فیشینگ را به طور کامل تضمین کرده و مدیران شبکه را از دغدغههای امنیتی مربوط به ورودهای غیرمجاز از راه دور آسوده میکند. این رویکرد به عنوان بخشی از راهکار جامع سامانه احراز هویت نشانه در سازمانهای پیشرو پیادهسازی میشود.
۴. مدیریت دسترسی ممتاز (PAM) در دیتاسنترها
مدیران سیستم که به سرورهای حساس و دیتاسنترها دسترسی دارند، اهداف اصلی حملات سایبری هستند. در سناریوی چهارم، استفاده از استاندارد FIDO برای ورود به پنلهای مدیریت سرور یا SSH، امنیت دیتاسنتر را به سطح نظامی میرساند. هیچ مدیری نباید با صرفاً یک رمز عبور به قلب دادههای سازمان دسترسی داشته باشد.
توکنهای امنیتی FIDO به مدیران اجازه میدهد که با یک کلیک یا لمس حسگر اثر انگشت، هویت خود را تأیید کنند. این اقدام، ریسک نفوذ توسط هکرهایی که به رمزهای عبور مدیران دست یافتهاند را به صفر میرساند. این لایه امنیتی، بخش جداییناپذیر از امنیت احراز هویت سازمانی در مراکز حساس است.
۵. احراز هویت در سیستمهای مالی و بانکی
بانکها و مؤسسات مالی، اولین نهادهایی هستند که باید استانداردهای امنیتی را رعایت کنند. در این بخش، کاربرد FIDO در سازمانها برای تأیید تراکنشهای مالی و ورود کارکنان به سامانههای بانکی بسیار پررنگ است. رمزهای یکبار مصرف (OTP) که توسط رمزیابها تولید میشوند، عالی هستند اما FIDO با حذف نیاز به وارد کردن کد، امنیت و سرعت را همزمان ارائه میدهد.
کارمندان بانک با استفاده از کلیدهای سختافزاری یا بیومتریک موبایل، تراکنشهای حساس را امضا و تأیید میکنند. این روش که مبتنی بر رمزنگاری کلید عمومی است، امکان جعل هویت را غیرممکن میسازد. ترکیب راهکارهای فوآس و سامانه نشانه، یک اکوسیستم امن برای تراکنشهای بانکی ایجاد میکند.
۶. ورود یکپارچه (SSO) به سامانه سازمانها
سازمانهای بزرگ با داشتن ده ها سامانه مختلف، با مشکل خستگی رمز عبور مواجهاند. سناریوی ششم، استفاده از FIDO در سیستمهای SSO است. کارمند با یکبار احراز هویت قوی مبتنی بر FIDO، مجوز دسترسی به تمامی سامانههای مجاز سازمان را دریافت میکند. این کار علاوه بر افزایش امنیت، بهرهوری کارمندان را نیز به شدت افزایش میدهد.
در این حالت، کاربر دیگر نگران به خاطر سپردن رمزهای متعدد نیست و سازمان نیز اطمینان دارد که تنها فردی که با کلید امنیتی هویت خود را اثبات کرده است، میتواند به منابع دسترسی داشته باشد. این مدل، یکی از بهترین کاربردهای امنیت احراز هویت سازمانی است که فشار بر تیمهای پشتیبانی IT را کاهش میدهد.
۷. احراز هویت مشتریان در سرویسهای آنلاین B2C
بسیاری از سازمانها خدمات مستقیمی به مشتریان ارائه میدهند. پیادهسازی FIDO برای مشتریان باعث میشود که آنها با راحتی و امنیت کامل، بدون نیاز به رمز عبور و فقط با بیومتریک گوشی خود وارد حساب کاربریشان شوند. این موضوع وفاداری مشتری را افزایش داده و ریسک نفوذ به حسابهای کاربری را به حداقل میرساند.
با وجود این استاندارد، مشتریان دیگر نگران هک شدن حساب خود نیستند. این رویکرد به عنوان یک مزیت رقابتی برای سازمانها محسوب میشود که نشاندهنده اهمیت آنها به حریم خصوصی کاربران است. سامانه احراز هویت نشانه به راحتی در این سرویسها قابل پیادهسازی است.
۸. استفاده در کیوسکهای سازمانی و پایانههای عمومی
در بسیاری از سازمانها، کیوسکهایی برای ثبت حضور و غیاب، درخواست مرخصی یا کارهای اداری وجود دارد. سناریوی هشتم، استفاده از کلیدهای FIDO برای لاگین کردن به این کیوسکهاست. از آنجا که این دستگاهها در محیطهای عمومی قرار دارند، استفاده از رمز عبور در آنها بسیار خطرناک است.
با استفاده از توکنهای سختافزاری FIDO، کارمندان میتوانند به سرعت و با امنیت بالا وارد حساب خود شوند و کارهای اداری را انجام دهند. این روش، ریسک باقی ماندن حساب کاربری روی کیوسک عمومی را نیز با استفاده از قابلیتهای خروج خودکار مدیریت میکند.
۹. امنیت در محیطهای آموزشی و تحقیقاتی
دانشگاهها و مراکز تحقیقاتی که دادههای ارزشمند علمی را نگهداری میکنند، نیاز به سطوح بالایی از امنیت دارند. کاربرد FIDO در سازمانها در این مراکز به اساتید و پژوهشگران کمک میکند تا به پایگاههای داده و سرورهای محاسباتی بدون نگرانی از حملات سایبری متصل شوند.
استاندارد FIDO اجازه میدهد که دسترسی به پروژههای تحقیقاتی حساس، تنها برای افرادی که کلید امنیتی فیزیکی یا بیومتریک تعریف شده را دارند، امکانپذیر باشد. این موضوع از سرقت اطلاعات علمی توسط هکرهایی که رمزهای عبور را هدف قرار دادهاند، جلوگیری میکند.
۱۰. جایگزینی برای سیستمهای مدیریت رمز عبور ضعیف
بسیاری از سازمانها از نرمافزارهای مدیریت رمز عبور استفاده میکنند که خود میتوانند نقطه آسیبپذیر باشند. سناریوی آخر، جایگزینی کامل یا تقویت این سیستمها با FIDO است. با استفاده از این فناوری، دیگر نیازی به ذخیرهسازی صدها رمز عبور نیست؛ زیرا احراز هویت بهصورت مستقیم و امن انجام میشود.
سازمانها میتوانند با استفاده از راهکارهای احراز هویت FIDO2، مدیریت رمز عبور را به یک تجربه بیومتریک و مبتنی بر کلید تبدیل کنند. این کار نهتنها امنیت احراز هویت سازمانی را به شدت افزایش میدهد، بلکه هزینههای مدیریتی مرتبط با بازیابی رمز عبور را نیز به طرز چشمگیری کاهش میدهد.
بخش سوالات متداول (FAQ)
۱. آیا FIDO میتواند جایگزین کامل رمز عبور شود؟
بله، استاندارد FIDO2 با استفاده از رمزنگاری کلید عمومی، نیاز به رمز عبور را بهطور کامل از بین میبرد و امنیت بسیار بالاتری را نسبت به روشهای سنتی فراهم میکند.
۲. آیا این استاندارد برای همه سازمانها مناسب است؟
بله، کاربرد FIDO در سازمانها از کسبوکارهای کوچک تا سازمانهای بزرگ بانکی و دولتی، به دلیل قابلیت مقیاسپذیری و امنیت بالای آن، کاملاً مناسب است.
۳. تفاوت FIDO با سایر روشهای احراز هویت چیست؟
مهمترین تفاوت، مقاومت کامل در برابر حملات فیشینگ است. در FIDO، کلید خصوصی دستگاه کاربر را ترک نمیکند، بنابراین برخلاف OTPها، هکرها نمیتوانند اطلاعات احراز هویت را سرقت کنند.
۴. آیا پیادهسازی FIDO دشوار است؟
با استفاده از راهکارهای بومی مانند سامانه احراز هویت نشانه، پیادهسازی این استاندارد در سازمانها بسیار ساده شده و بهراحتی با سیستمهای موجود ادغام میشود.
۵. هزینههای استفاده از FIDO چگونه است؟
با توجه به حذف هزینههای پشتیبانی برای بازنشانی رمز عبور و جلوگیری از خسارات حملات سایبری، پیادهسازی FIDO در بلندمدت یک سرمایهگذاری بسیار سودآور است.
جمعبندی؛ چرا باید همین امروز اقدام کرد؟
استاندارد FIDO دیگر یک انتخاب لوکس نیست، بلکه یک ضرورت برای سازمانهای مدرن است. کاربرد FIDO در سازمانها ثابت کرده است که میتوان امنیت بالا را با سادگی تجربه کاربری ترکیب کرد. سازمانهایی که به دنبال جلوگیری از حملات فیشینگ و تضمین امنیت داراییهای دیجیتال خود هستند، باید انتقال به این استاندارد را در اولویت قرار دهند.
شرکت “رهآورد سامانههای امن” (رهسا) با ارائه سامانه احراز هویت نشانه و توکنهای فایدو، آماده است تا شما را در این مسیر تحول دیجیتال یاری کند. همین امروز با کارشناسان ما تماس بگیرید و امنیت سازمان خود را به سطح استاندارد جهانی ارتقا دهید.