📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.

مقاله رهآورد سامانههای امن در راه پرداخت: چرا زیرساخت هویت دیجیتال برای اقتصاد آنلاین ضروری است؟
24 مرداد، 1405
به گزارش روابط عمومی شرکت رهآورد سامانههای امن، مقاله جدیدی با محوریت هویت دیجیتال و معماری اعتماد در خدمات آنلاین، در مجله اینترنتی «راه پرداخت» منتشر شد. این مقاله با نگاهی تحلیلی به این پرسش میپردازد که چرا اتکا به کد ملی، شماره همراه و کد پیامکی، بهتنهایی برای ساخت یک زیرساخت هویت امن و پایدار کافی نیست و چگونه ضعف در مدیریت هویت میتواند هم امنیت و هم تجربه کاربری را تحت تأثیر قرار دهد.
علاقهمندان به حوزه هویت دیجیتال، بانکداری غیرحضوری، مدیریت دسترسی و زیرساخت اعتماد میتوانند متن کامل این مقاله را در مجله راه پرداخت از طریق لینک زیر مطالعه کنند:
🔗 هویت دیجیتال، حلقه مفقوده اقتصاد دیجیتال؛ چرا کد ملی و پیامک کافی نیستند؟
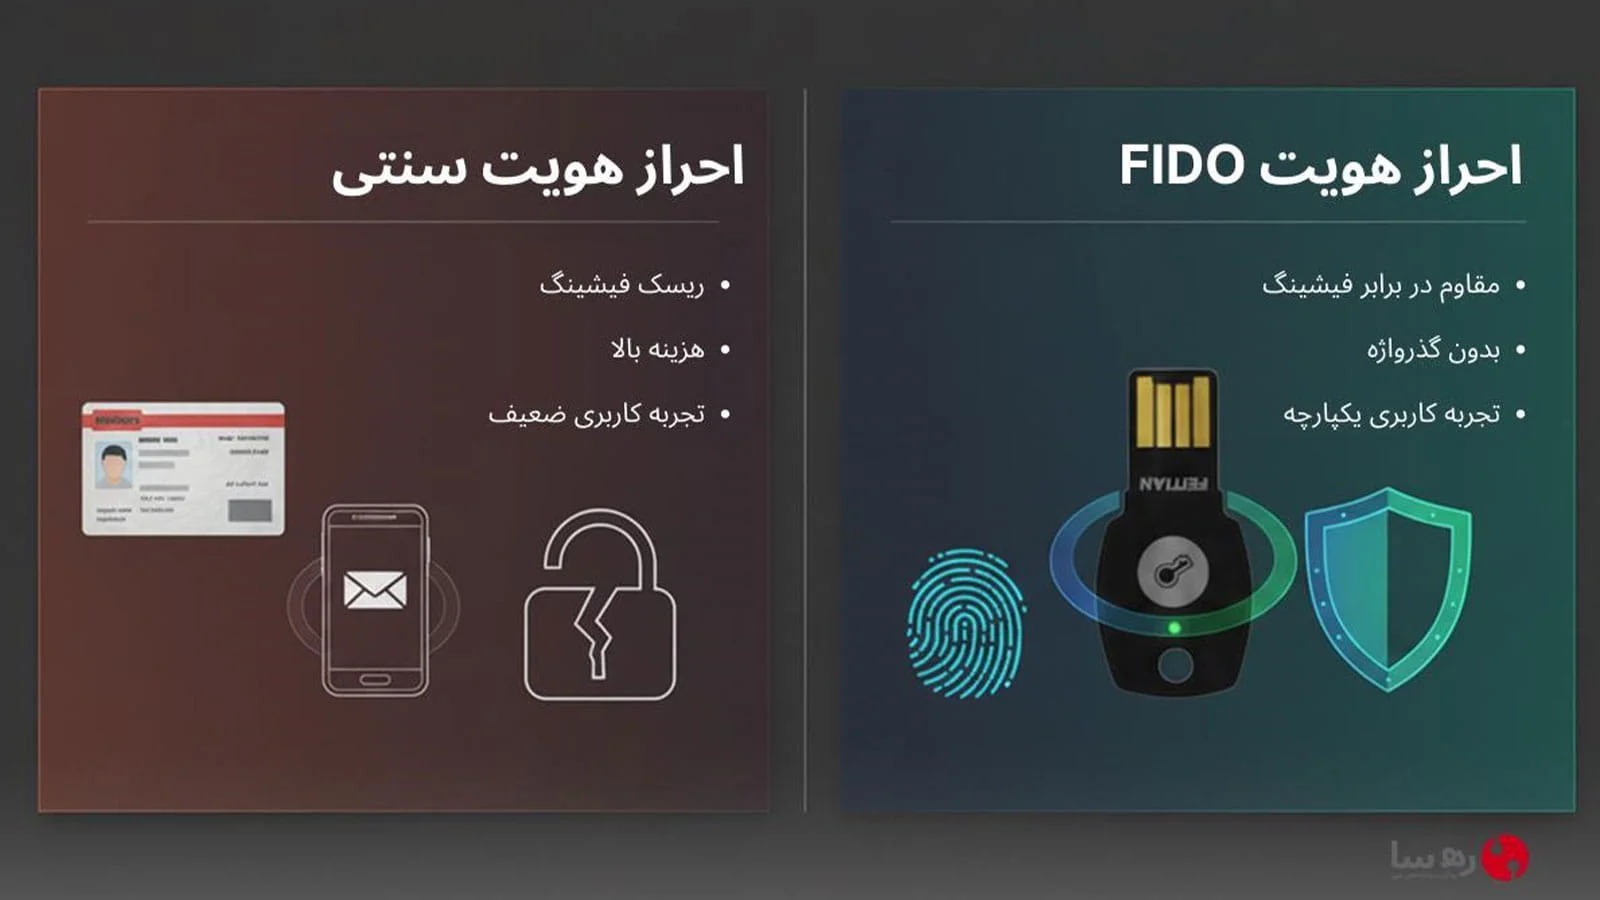
هویت دیجیتال فقط ورود کاربر نیست
اقتصاد دیجیتال فقط به اپلیکیشن، درگاه پرداخت و اتصال API نیاز ندارد؛ بلکه به زیرساختی نیاز دارد که بتواند تشخیص دهد چه شخص یا چه موجودیتی، با چه سطحی از اعتبار و تا چه حد مجاز به انجام عملیات است. در این میان، کد ملی، شماره همراه و پیامک هرچند در فرایندهای هویتی نقش دارند، اما هیچکدام بهتنهایی «هویت دیجیتال» محسوب نمیشوند.
هویت، زنجیرهای فراتر از احراز هویت
در این مقاله تأکید شده است که هویت دیجیتال تنها به مرحله ورود کاربر محدود نمیشود. هویت دیجیتال شامل مجموعهای از مراحل بههمپیوسته است؛ از شناسایی و اثبات هویت گرفته تا صدور اعتبارنامه، احراز هویت، مجوزدهی، مدیریت چرخه عمر، بازیابی حساب و حسابرسی.
به بیان دیگر، اگر یکی از این حلقهها ضعیف طراحی شود، کل زنجیره اعتماد آسیبپذیر خواهد شد. برای مثال:
- اگر اثبات اولیه هویت ضعیف باشد، ممکن است اعتبارنامه برای فرد اشتباهی صادر شود.
- اگر مجوزدهی دقیق نباشد، کاربر بیش از سطح نیاز خود دسترسی خواهد داشت.
- اگر بازیابی حساب آسانتر از ورود اصلی باشد، مهاجم از مسیر بازیابی وارد میشود.
چرا کد ملی و پیامک بهتنهایی کافی نیستند؟
یکی از نکات مهم مقاله این است که کد ملی و شماره همراه بیشتر نقش شناسه و کانال ارتباطی دارند، نه لزوماً ابزار اثبات هویت واقعی. این دادهها میتوانند در برخی مراحل مفید باشند، اما بهتنهایی نمیتوانند تضمین کنند فردی که اکنون در حال تعامل با سامانه است، همان صاحب واقعی هویت است.
محدودیتهای شناسههای رایج
کد ملی یک شناسه یکتا است، اما یکتا بودن بهمعنای امن بودن نیست. شماره همراه نیز در بسیاری از فرایندها صرفاً یک مسیر ارتباطی است و نه یک عامل احراز هویت قابل اتکا. اطلاعاتی مانند:
- تاریخ تولد
- شماره کارت
- تصویر کارت ملی
- نشانی
نیز هرچند برای شناسایی مفیدند، اما لزوماً حضور و اراده واقعی کاربر را در لحظه تعامل اثبات نمیکنند.
پیامک؛ ابزار مفید اما غیرمقاوم در برابر فیشینگ
پیامک سالها بهعنوان یکی از سادهترین و فراگیرترین روشهای تأیید هویت مورد استفاده قرار گرفته است. با این حال، کد پیامکی یک عامل قابلانتقال است و میتواند در معرض:
- فیشینگ
- مهندسی اجتماعی
- حملات واسطهای
- افشای لحظهای کد
قرار گیرد.
بنابراین، یکبارمصرف بودن کد پیامکی، اگرچه سوءاستفاده مجدد را محدود میکند، اما آن را به راهکاری ذاتاً مقاوم در برابر فیشینگ تبدیل نمیکند.
هویت ضعیف چگونه به هزینه کسبوکار تبدیل میشود؟
در ادامه مقاله، به این نکته پرداخته شده که ضعف در معماری هویت فقط یک مسئله امنیتی نیست، بلکه مستقیماً به هزینه عملیاتی و تجاری تبدیل میشود. هر اختلال در زنجیره هویت میتواند منجر به:
- ریزش کاربر هنگام ثبتنام
- ناتمامماندن افتتاح حساب
- شکست در فرایند ورود
- افزایش تماس با مرکز پشتیبانی
- بازنشانیهای مکرر رمز عبور
- مراجعه حضوری برای رفع مغایرت
- و وابستگی بیشتر سامانهها به اتصالهای تکراری
امنیت و تجربه کاربری؛ دوگانهای که باید متعادل شود
در نگاه مقاله، چالش اصلی انتخاب بین امنیت و تجربه کاربری نیست؛ بلکه طراحی کنترلی متناسب با ریسک است. برای مثال، ورود عادی از یک دستگاه شناختهشده نباید همان سطح سختگیری را داشته باشد که تغییر شماره همراه، بازیابی حساب یا انجام یک عملیات مالی حساس نیاز دارد.
به همین دلیل، زیرساخت هویت باید بتواند:
- وضعیت دستگاه را تشخیص دهد
- سابقه نشست را بسنجد
- الگوی رفتاری کاربر را تحلیل کند
- و متناسب با حساسیت عملیات، سطح کنترل را تغییر دهد
معماری بالغ هویت چه ویژگیهایی دارد؟
مقاله تأکید میکند که یک معماری هویت بالغ باید میان مفاهیم زیر تفاوت قائل شود:
- شناسه
- مدرک هویتی
- کانال ارتباطی
- اعتبارنامه
- ابزار بازیابی
- سیاستهای مجوزدهی
تفکیک نقش هر مؤلفه
در یک طراحی درست، هر جزء باید وظیفه مشخصی داشته باشد. برای نمونه:
- کد ملی باید برای شناسایی بهکار رود، نه بهعنوان راز امنیتی
- شماره همراه باید کانال ارتباطی باشد، نه تنها عامل اعتماد
- پیامک باید یکی از ابزارهای تأیید باشد، نه ستون اصلی هویت
- بازیابی حساب باید کنترلشده و متناسب با سطح ریسک باشد
این تفکیک باعث میشود سامانه در برابر جعل، فیشینگ، بازیابی غیرمجاز و خطاهای عملیاتی شکننده نباشد.
راهکار پیشرو چیست؟
در جمعبندی این مقاله آمده است که برای توسعه خدمات دیجیتال پایدار، باید از مدلهای هویتی ضعیف و تکلایه فاصله گرفت و به سمت معماری هویت یکپارچه، چندلایه و مبتنی بر ریسک حرکت کرد. این معماری میتواند با ترکیب مؤلفههای مناسب، هم امنیت را افزایش دهد و هم تجربه کاربری را بهبود بخشد.
مسیر تحول هویت دیجیتال
برخی از رویکردهای کلیدی در این مسیر عبارتاند از:
- تفکیک دقیق احراز هویت از شناسایی
- استفاده از سطح اطمینان متناسب با نوع تراکنش
- تقویت بازیابی حساب با کنترلهای هوشمند
- کاهش اتکا به پیامک بهعنوان عامل اصلی
- حرکت به سوی روشهای مقاومتر در برابر فیشینگ
- و استفاده از زیرساختهای استاندارد برای مدیریت هویت و دسترسی
مطالعه متن کامل مقاله در راه پرداخت
علاقهمندان به حوزه هویت دیجیتال، بانکداری غیرحضوری، مدیریت دسترسی و زیرساخت اعتماد میتوانند متن کامل این مقاله را در مجله راه پرداخت از طریق لینک زیر مطالعه کنند:
🔗 هویت دیجیتال، حلقه مفقوده اقتصاد دیجیتال؛ چرا کد ملی و پیامک کافی نیستند؟