📣 پیامک تمدید دریافت کردید؟ برای تمدید آنلاین گواهی توکن، بدون مراجعه حضوری اینجا کلیک کنید.


احراز هویت چند عاملی (MFA)
احراز هویت چند عاملی Multi Factor Authentication (MFA) به این معنی است که قبل از اینکه وارد هر برنامه یا سرویسی شوید، مجوز ورود شما از طریق یک عامل جداگانه بررسی گردد. بدین ترتیب سیستم از درخواست کاربر واقعی (نه یک نفوذگر غیرمجاز) مطمئن میشود. در این شیوه احراز هویت، قبل از صدور مجوز دسترسی، با استفاده از عوامل مختلف اعتبارسنجی از برنامهها و اطلاعات شما محافظت میشود.
آتنا جانجانی | انتشار 9 خرداد 1403
⏱ ۵ دقیقه مطالعه | 📅آخرین ویرایش: 7 تیر 1405
آتنا جانجانی | کارشناس فروش شرکت رهسا
مشاور راهکارهای سازمانی؛ متخصص در تنظیم مدلهای همکاری و ارائه راهکارهای اقتصادی امنیت اطلاعات متناسب با مقیاس کسبوکارها.
فهرست مطالب

چرا احراز هویت چند عاملی مورد نیاز است
هر چه سازمانها روندها و فعالیتهای خود را دیجیتالی میکنند و مسئولیت بیشتری را برای ذخیره دادههای مشتریان خود بر عهده میگیرند، خطرات و نیاز به امنیت افزایش مییابد. از آنجایی که مهاجمان مدتها است که از اطلاعات ورود کاربران برای نفوذ به سیستمهای حیاتی سوء استفاده میکنند، در نتیجه تأیید هویت آنها امری بسیار ضروری است.
احراز هویت چند عاملی (MFA) نقش اساسی در تقویت امنیت دیجیتال ایفا میکند. این شیوه به طور موثر خطرات ناشی از رمزهای عبور در معرض خطر را خنثی مینماید. احراز هویت بر اساس نام کاربری و گذرواژه به تنهایی غیرقابل اعتماد و مشکلساز است. همچنین کاربران ممکن است در نگهداری، به خاطر سپردن و مدیریت آنها در چندین حساب با مشکل مواجه شوند.
عموما کاربران، بسیاری از گذرواژهها را مجدداً در خدمات گوناگون استفاده میکنند و برای سادگی، آنها را فاقد پیچیدگیهای لازم ایجاد مینمایند. لازم به ذکر است که گذرواژهها به دلیل سهولت دستیابی به آنها از طریق نفوذ، حملات صیادی (phishing) و بدافزار، نقطه ضعف امنیتی به شمار میآیند.
احراز هویت چند عاملی (MFA) چگونه کار میکند
MFA به ابزارهایی برای تأیید نیاز دارد که کاربران غیرمجاز به آنها دسترسی ندارند. از آنجایی که گذرواژهها برای تأیید هویت کافی نیستند، MFA برای تأیید هویت به شواهد متعددی نیاز دارد. رایجترین نوع MFA احراز هویت دو عاملی (2FA) است. بدین ترتیب حتی اگر عوامل تهدید بتوانند با یک مدرک، هویت کاربر را جعل کنند، نمیتوانند دو یا چند مدرک را همزمان ارائه نمایند.
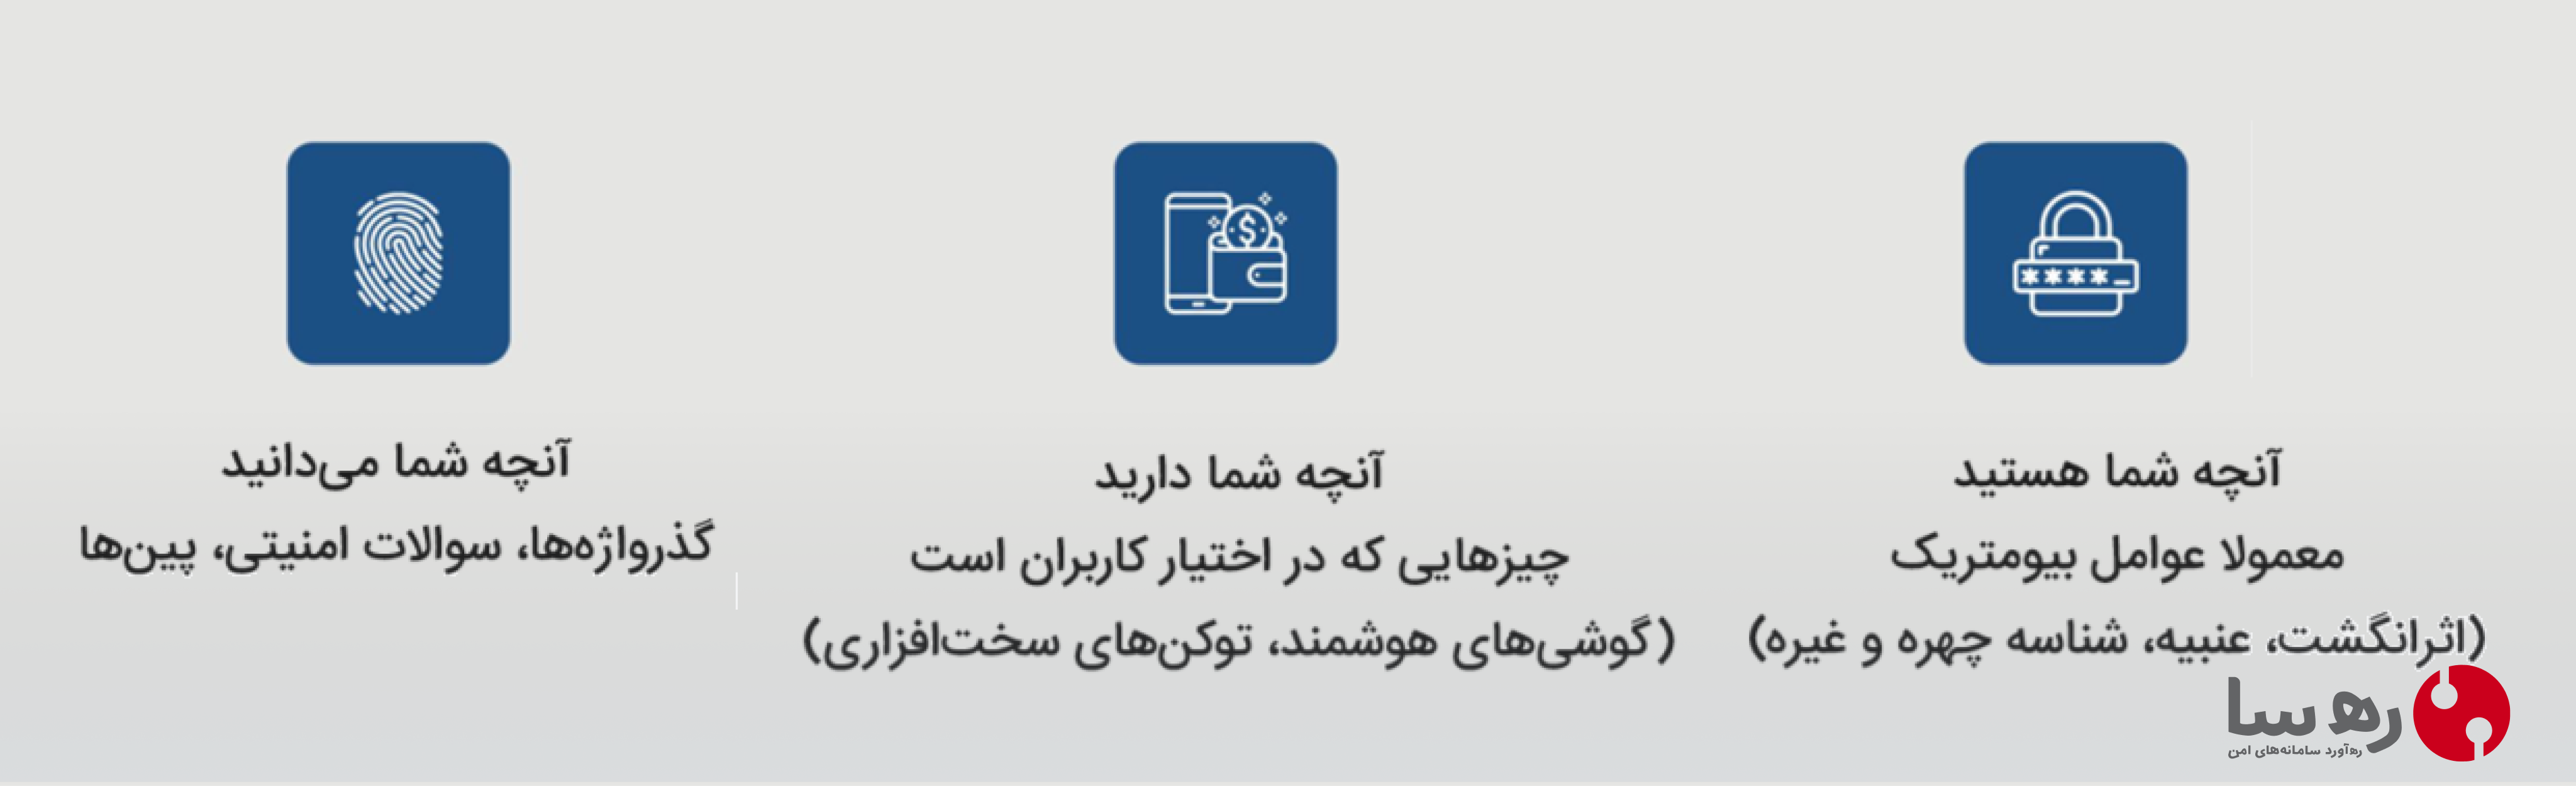
احراز هویت چند عاملی کارآمد از عواملی که حداقل در دو دسته مختلف قرار دارند، استفاده میکند. استفاده از دو عامل از یک دسته، هدف MFA را برآورده نمینماید. علیرغم استفاده گسترده از ترکیب گذرواژه/سوال امنیتی، هر دو عامل از دسته عوامل دانستنی بوده و به عنوان MFA واجد شرایط نیستند.
آیا استفاده از احراز هویت چند عاملی پیچیده است؟
احراز هویت چند عاملی یک یا دو مرحله اضافی را در طول فرآیند ورود به سیستم می طلبد، اما پیچیده نیست. صنعت امنیت در حال ایجاد راهحلهایی برای سادهسازی فرآیند MFA است و فنآوری احراز هویت با تکامل آن ملموستر میشود.
به عنوان مثال، عوامل زیستسنجی مانند اثر انگشت و پویش چهره، ورود سریع و قابل اعتمادی را ارائه میدهند. فنآوریهای جدید که از ویژگیهای گوشی تلفن همراه مانند GPS، دوربین و میکروفون به عنوان عوامل احراز هویت استفاده میکنند، نویدبخش بهبود بیشتر فرآیند تأیید هویت کاربران هستند.
مزایای احراز هویت چند عاملی
- بهبود اعتماد: هزینههای آشکار و پنهان ناشی از نفوذ خرابکاران و حملات صیادی میتواند بسیار بالا باشد. MFA به ایمنسازی سیستمها در برابر کاربران غیرمجاز و تهدیدات مرتبط با آنها کمک میکند.
- کاهش هزینهها: دفاع موفقیتآمیز در برابر حملات میتواند به بازگشت سرمایه منتهی شود. بدین ترتیب به راحتی هزینههای راه حل MFA را پوشش میدهد.
- ورود آسانتر: با پیشرفت فنآوری احراز هویت چند عاملی، استفاده بیشتر از روشهایی مانند معیارهای زیستسنجی و توکنهای نرمافزاری، ورود کاربران را آسانتر و کاربر پسندتر میکند. فرآیندهای آسان MFA به کاربران کمک میکنند سریعتر وارد سیستم شوند، بنابراین بهرهوری پرسنل بهبود خواهد یافت. در تجارت الکترونیک، مشکلات ورود به سیستم میتواند به معنای از دست دادن فروش است.
عاملهای MFA
احراز هویت چند عاملی (MFA) از طریق عاملهای ذیل میسر است:
- عامل دانستنی: گذرواژه متداولترین ابزار مورد استفاده در راهحلهای MFA است. با این حال، با وجود سادگی، گذرواژهها به یک مشکل امنیتی تبدیل شدهاند و بهرهوری را کاهش میدهند. امروزه کاربران گذرواژههای زیادی را لازم است به خاطر داشته باشند. در نتیجه، آنها گذرواژههایی ایجاد میکنند که ایمن نیستند.
- عامل فیزیکی: عوامل فیزیکی یا مالکیت، از ابزارهایی مانند دانگل USB یا یک دستگاه قابل حمل استفاده میکنند که مثلا یک کد QR موقت تولید مینماید. در این شیوه معمولاً گوشیهای تلفن همراه مورد استفاده قرار میگیرند، زیرا این مزیت را دارند که در اکثر موقعیتها به راحتی در دسترس هستند. جنبه مثبت عوامل فیزیکی آن است که خارج از شبکه بوده و معمولاً جعل کردن آنها دشوار است.
- عامل ذاتی: این دسته شامل معیارهای زیستسنجی مانند پویش اثر انگشت، چهره و شبکیه چشم است. با پیشرفت فنآوری، ممکن است شناسه صوتی یا سایر ورودیهای رفتاری مانند معیارهای ضربه زدن به صفحه کلید نیز شامل این عوامل شود.
- عامل مبتنی بر مکان و زمان: سیستمهای احراز هویت میتوانند از مختصات جغرافیایی، پارامترهای شبکه و فرادادهها برای MFA استفاده کنند. احراز هویت تطبیقی قادر است این دیتا را با دادههای تاریخی یا متنی کاربر ترکیب کنند. این عوامل این مزیت را دارند که در پسزمینه کار کرده و ورودی بسیار کمی از کاربران نیاز دارند، با این حال، استفاده از آنها به نرمافزار و تخصص نیاز دارد.
شیوههای متفاوت احراز هویتهای چند عاملی
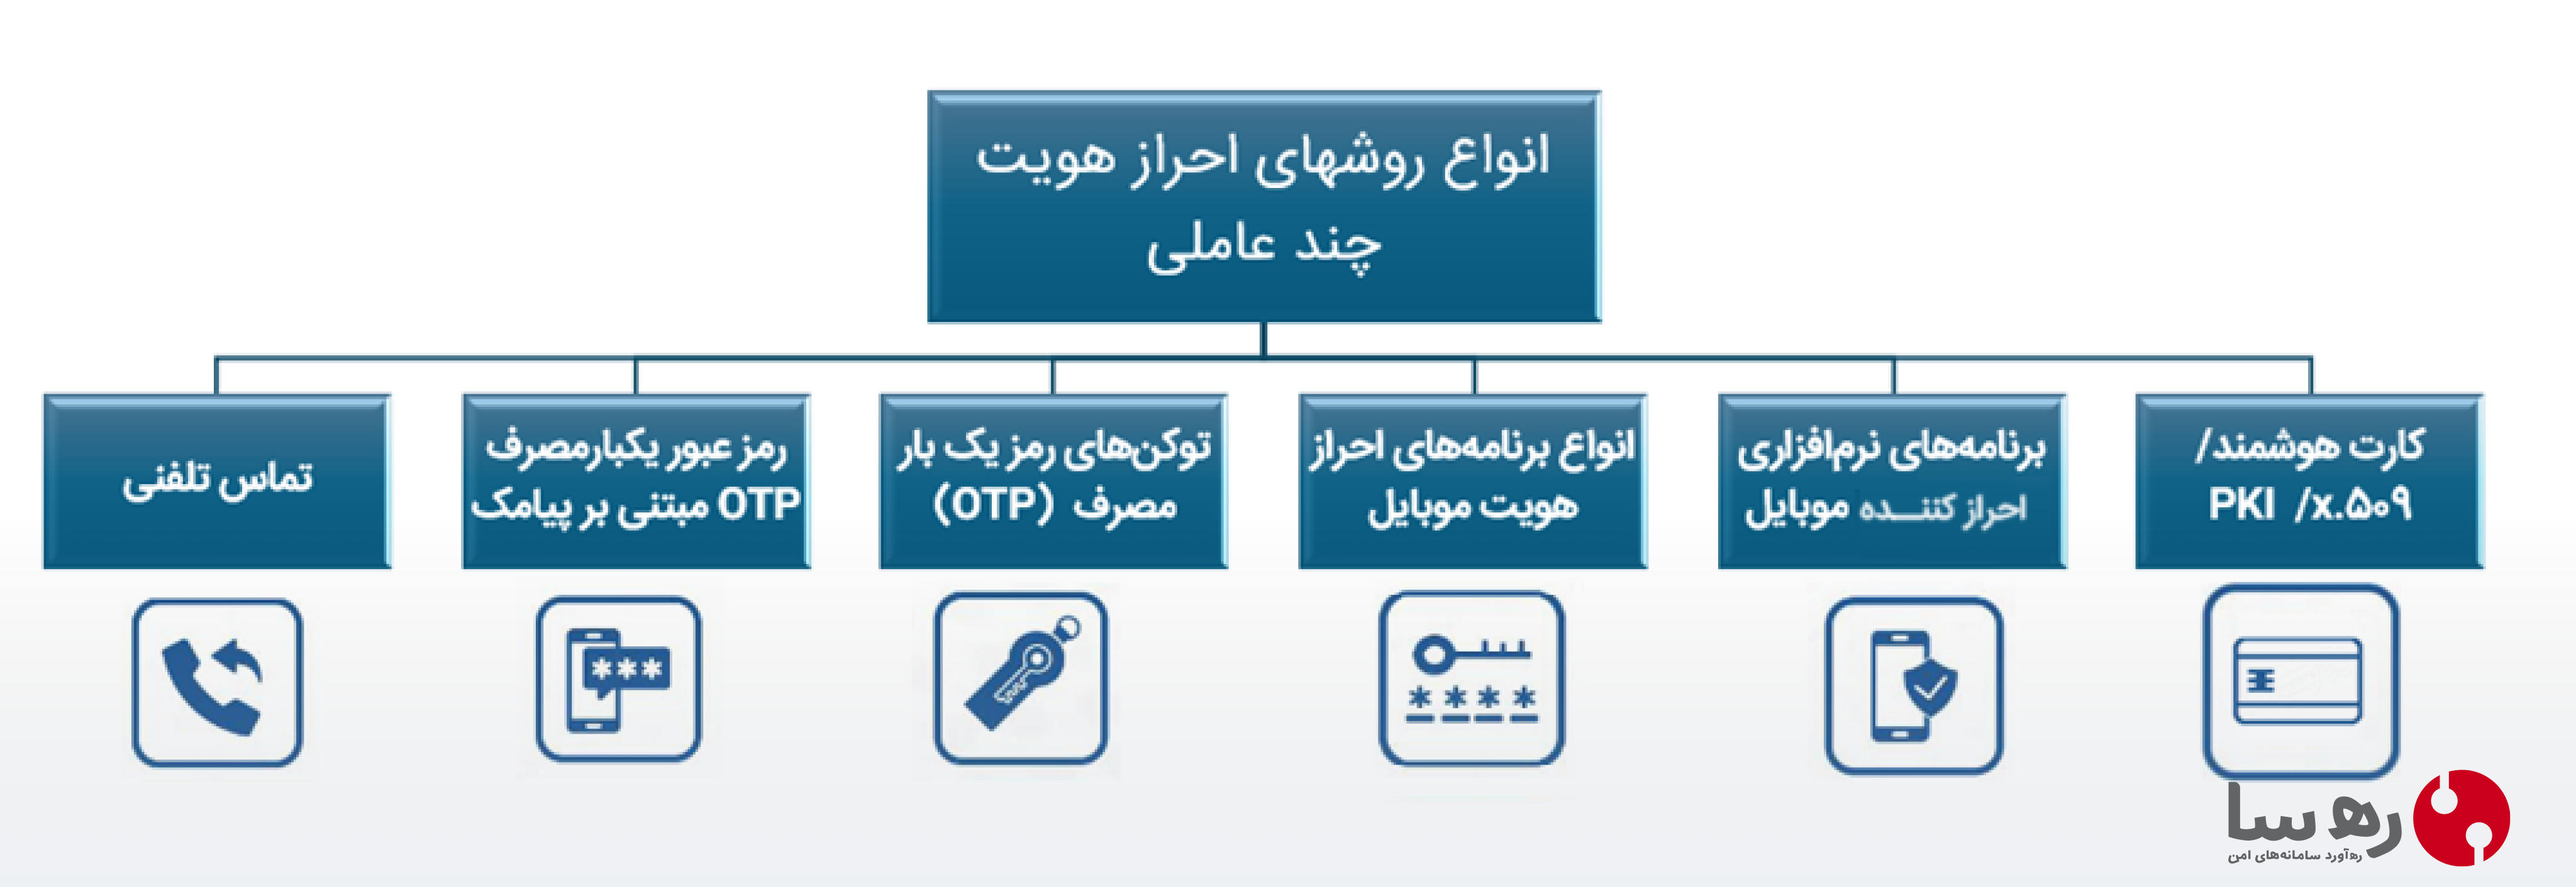
- تماس تلفنی: یکی از رویکردهای کمتر محبوب MFA هستند، اما روشی موثر برای اجرای عامل دوم میباشد.
- رمز عبور یکبارمصرف مبتنی بر پیامک: معمولاً شامل یک رشته کوتاه از اعداد ارسال شده به تلفن هوشمند است. رمز عبور قطعاً به عنوان MFA محسوب میشود، با این حال از آنجایی که آنها به خطوط تلفن متکی هستند، میتواند به خطر بیفتند (روشی با ایمنی پایین).
- توکنهای رمز یک بار مصرف (OTP): این توکنها معمولا کلیدهای سختافزاری کوچکی هستند که کدهایی را برای کاربران تولید کرده تا آنها را به عنوان عامل دوم وارد کنند. توکنها نسبت به رمزهای عبور ارائه شده در سیستم مخابرات سلولی بسیار امنتر میباشند، زیرا وابستگی به خطوط تلفن و مشکلات ناشی از آن را ندارند.
- برنامههای احراز هویت موبایل (رمز یاب موبایلی): اشکال مختلفی دارند که راحتی و تجربه کاربری بهتری را ارائه میدهند. اولین نوع آن مبتنی بر OTP است که عملکردی مشابه توکنهای OTP دارد. نوع دوم مبتنی بر پلتفرم است بطوریکه هر پلتفرمی مانند مایکروسافت دارای احراز هویت خاص خود است. در نهایت، نوع جدید احراز هویت مبتنی بر استاندارد فایدو (توکن FIDO) شامل یک کلید عبوری (passkey) است که با زیرساختهای ارائهدهنده پلتفرم (مانند iCloud اپل، گوگل، مایکروسافت) پشتیبانگیری و همگامسازی شده است.
- برنامههای نرمافزاری احرازکننده موبایل (سامانه احراز هویت نشانه): روی گوشیهای هوشمند نصب شده و فرآیند تایید عامل دوم را به صورت اعلانهای استاندارد انجام میدهند. برنامههای Authenticator برای ارائه درخواستهای تایید ورود، نیاز به اتصال به اینترنت دارند که از استفاده از خطوط تلفن ایمنتر هستند.
- کارت هوشمند/ PKI / x509: این نوع از احراز هویت چند عاملی، یک روش احراز هویت پرکاربرد است. کلیدهای امنیتی فایدو در واقع تکامل یافته زیرساخت کلید عمومی (PKI) بوده و تجربه کاربری خوشایندی در عین سادگی را ارائه میدهند.
هوش مصنوعی کاربرد وسیعی در احراز هویت چند عاملی دارد. در سالهای اخیر استفاده از شیوههای پیشرفته AI به هر چه دقیقتر شدن فرآیند احراز هویت کمک کرده است. برای آشنایی هر چه بیشتر با این شیوه نوین مقاله رویکرد هوش مصنوعی در احراز هویت چند عاملی را مطالعه نمایید.
برای اطلاع از جدیدترین راهکارهای احراز هویت چندعاملی مطالب زیر را نیز مطالعه کنید:
جمع بندی
احراز هویت چند عاملی (MFA) یکی از اجزای حیاتی امنیت دیجیتال است که خطرات مرتبط با گذرواژههای در معرض خطر را خنثی میکند. انواع مختلف MFA، مانند تماسهای تلفنی، OTP مبتنی بر پیامک، توکنهای رمز یکبار مصرف OTP و برنامههای احراز هویت تلفن همراه، سطوح مختلفی از امنیت و راحتی را ارائه میدهند. از آنجایی که در سازمان ها امنیت سایبری اولویت دارد، لذا اتخاذ مناسبترین راهحل MFA برای حفاظت از سیستمهای حیاتی و دادههای حساس، بسیار مهم است.
شرکت رهآورد سامانههای امن کلیه روشهای احراز هویت چند عاملی را به کاربران ارائه میدهد. این شرکت برای مشتریان خود توکنهای سنتی رمز یکبار مصرف (OTP) را پشتیبانی میکند. لازم به ذکر است که اکنون زمان حرکت و تحول به سمت رویکرد بینیاز از گذرواژه با استفاده از کلیدهای امنیتی مبتنی بر استاندارد فایدو (FIDO) فرا رسیده است. توکن امضای دیجیتال epass3003 یکی از پرفروشترین و ایمنترین سختافزارهای احراز هویت میباشد که در کلیه سامانههای کشور از جمله ستاد ایران، جامع تدارکات، ثبت من، بانک ملت، مودیان مالیاتی و بسیاری سامانههای مهم و پرکاربرد دیگر کارآیی بسیار مناسبی دارد.
سامانه احراز هویت چند عاملی رهسا و برنامه مدیریت رمز عبور از جمله سامانههای امنیتی است که با کلیه شیوههای احراز هویت چند عاملی و دو عاملی استاندارد سازگار بوده و کاربرد وسیعی در شرکتها و موسساتی که امنیت برایشان مهم است، دارد. برای کسب اطلاعات بیشتر در خصوص سامانههای مدیریت رمز عبور و قابلیتهای آن به مقاله برنامه مدیریت رمز عبور سامانه نشانه شرکت رهسا مراجعه کنید.
احراز هویت تطبیقی در پایگاه دانش رهسا توضیح داده شده است. همچنین سامانه 2FA رهسا کمک بزرگی به امنیت کسب و کار شما میکند.
10 دیدگاه در “احراز هویت چند عاملی (MFA) چیست؟ | ارائه راهکار”
ما یک فروشگاه اینترنتی اختصاصی داریم و میخواهیم برای پنل ادمین و فروشندگانمون ورود دو مرحلهای فعال کنیم. آیا رهآورد سامانههای امن API یا SDK خاصی ارائه میده تا بتونیم احراز هویت چند عاملی نشانه رو به سایت جنگو یا لاراول خودمون متصل کنیم؟
با سلام و احترام،
بله مواردی که ذکر کردید قابل ارائه است. برای اطلاعات بیشتر با شماره تلفن 91096551-021 تماس بگیرید
سلام، توی بخش جمعبندی اشاره کردید که وقت مهاجرت به سمت استانداردهای فایدو (FIDO) و روشهای بدون پسورد (Passwordless) رسیده. سوال من اینه که آیا زیرساختها و وبسایتهای ایرانی در حال حاضر از کلید عبور (Passkey) و سختافزارهای FIDO2 پشتیبانی میکنن یا هنوز باید به همون توکنهای سنتی OTP متکی باشیم؟
با سلام و احترام،
در حال حاضر تعدادی از سامانههای کشور در حال مهاجرت به احراز هویت مبتنی بر FIDO هستند. روز به روز بر تعداد این سامانهها افزوده میشود. در صورتی که در این زمینه سوال دارید میتوانید با همکاران ما با شماره 91096551-021 تماس بگیرید
سلام، ما در سازمانمون بیش از ۵۰۰ پرسنل داریم و بزرگترین چالش ما برای راهاندازی MFA، مقاومت کاربرها در برابر سختی مراحل وروده. شما اشاره کردید به سامانه احراز هویت نشانه؛ آیا این سامانه قابلیت “احراز هویت تطبیقی” (Adaptive) رو داره که مثلاً کارمندها داخل شبکه داخلی سازمان نیاز به رمز دوم نداشته باشن و فقط موقع دسترسی خارج از سازمان (دورکاری) ازشون MFA بخواد؟
با سلام و احترام،
احراز هویت مبتنی بر FIDO ساده ترین شیوه احراز هویت بدون نیاز به رمز عبور و گذرواژه است. از طرفی این شیوه احراز هویت امنترین روش ضد فیشینگ است. پیشنهاد ما به سازمان شما، سامانه احراز هویت مبتنی بر FIDO است.
سلام. ما براى سامانه موديان مالياتى و سامانه ستاد ايران از توكن epass3003 استفاده مى كنيم. آيا اين توكن سخت افزارى علاوه بر امضاى ديجيتال اسناد، مى تونه به عنوان عامل دوم (MFA) براى ورود امن به ويندوز يا سامانه داخلى شركت خودمون هم استفاده بشه؟
با سلام و احترام،
برای ورود امن به ویندوز یا سامانه داخلی شرکت توکن FIDO رهآورد سامانههای امن توصیه میشود. برای کسب اطلاعات بیشتر با شماره تلفن 91096551-021 تماس بگیرید.
وقت بخیر. ما برای اتصال کارمندان دورکار از VPN فایروال فورتیگیت (Fortigate) استفاده میکنیم. آیا سامانه MFA رهآورد سامانههای امن (نشانه) قابلیت اتصال به Fortigate رو از طریق پروتکل RADIUS یا SAML داره تا بتونیم ورود به VPN رو دو عامله کنیم؟
با سلام و احترام،
بله سامانه احراز هویت نشانه قابلیت اتصال به فورتی گیت از طریق استاندارد FIDO را دارد. برای کسب اطلاعات بیشتر با پشتیبانی رهآورد سامانههای امن با شماره 91096510-021 تماس بگیرید.